

Stamus Networks har offentliggjort en udgave af den specialiserede distribution SELKS 10, designet til implementering af systemer til detektion og forebyggelse af netværksinvasioner samt organisering af reaktioner på identificerede trusler og overvågning af netværkssikkerhed. Brugerne får et fuldstændig klar til brug løsning til netværkssikkerhed, som kan anvendes umiddelbart efter download. Distributionen understøtter drift i Live-tilstand og kørsel i virtualiserings- eller containermiljøer. Projektets resultater distribueres under GPLv3-licensen. Der er oprettet to ISO-billeder til download: med det grafiske brugergrænseflade Xfce (3,5 GB) og en, der fungerer i konsoltilstand (2,7 GB).
Distributionen er baseret på Debian-pakkegrundlaget og bruger det åbne angrebdetektionssystem Suricata. Data fra forskellige kilder behandles ved hjælp af platformen Logstash og gemmes i ElasticSearch-lageret. For at overvåge den nuværende tilstand og identificerede hændelser tilbydes et webgrænseflade, der er implementeret oven på Kibana-grænsefladen. Til administration af regler og visualisering af relateret aktivitet anvendes Stamus CE-webgrænsefladen. Desuden omfatter det systemet til indfangning, opbevaring og indeksering af netværkspakker Arkime, et interface til vurdering af indtrufne hændelser EveBox og dataanalysatoren CyberChef.
Hovedforbedringer:
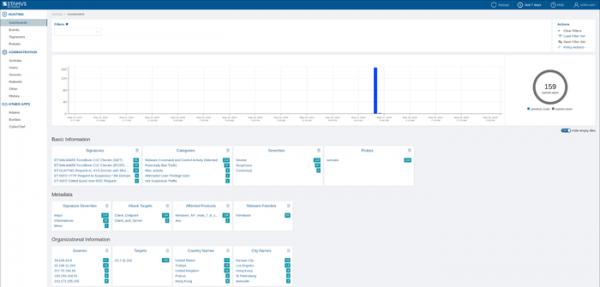
- Der er tilført yderligere funktioner til brugergrænsefladen fra den parallelt udviklede kommercielle platform SSP (Stamus Security Platform). Der er blevet arbejdet på at forenkle webgrænsefladen og samle information om trusselsdetektion, søgning efter mistænkelig aktivitet og analyse af beviser.

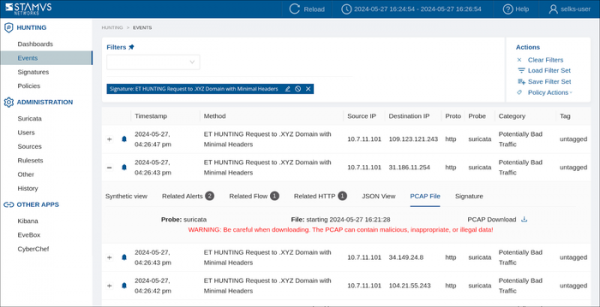
- Der er tilføjet mulighed for selektiv indfangning af pakker relateret til identificerede hændelser og deres eksport fra grænsefladen til analyse af mistænkelig aktivitet i PCAP-format. De eksporterede dumps indeholder komplette data om netværkssessionen, der er tilknyttet den identificerede trussel. Dumpen kan bruges til hændelsesanalyse både i SELKS og i tredjepartsværktøjer såsom Wireshark.

- Arkime-systemet til indfangning, opbevaring og indeksering af netværkspakker er blevet opdateret til version 5.0, som nu understøtter samtidig søgning efter information om flere objekter i åbne kilder (OSINT), har ændret layoutet i detaljeinformationen, implementeret et ensartet konfigurationssystem, tilføjet understøttelse af trafikaftrykmetoderne JA4 og JA4+, samt muligheden for at importere gemte PCAP-dumps.
- PostgreSQL-databasen er blevet anvendt i stedet for SQLite til datalagring.
- Den pakkerede base er opdateret til Debian 12.
Kilde: opennet.ru
