

Udgivelsen af systemet til opsamling, lagring og indeksering af netværkspakker Arkime 3.1 er klar. Det tilbyder værktøjer til visuelt at vurdere trafikstrømme og søge information relateret til netværksaktivitet. Projektet blev oprindeligt udviklet af AOL for at skabe en open-source og serverbaseret erstatning for kommercielle platforme til bearbejdning af netværkspakker, der kan skaleres til at håndtere trafik med hastigheder på ti gigabit per sekund. Koden til trafikopsamlingen er skrevet i C, og brugerfladen er implementeret i Node.js/JavaScript. Kildekoden distribueres under Apache 2.0-licensen. Det understøtter drift på Linux og FreeBSD. Færdige pakker er gjort klar til Arch, CentOS og Ubuntu.
Arkime inkluderer værktøjer til opsamling og indeksering af trafik i det standardiserede PCAP-format samt giver middel til hurtig adgang til indekserede data. Anvendelsen af PCAP-formatet gør det væsentligt lettere at integrere med eksisterende trafikanalysatorer som Wireshark. Mængden af lagrede data begrænses kun af den tilgængelige diskplads. Metadata om sessioner indekseres i en klynge baseret på Elasticsearch-engine.
Til analyse af den opsamlede information tilbydes en webgrænseflade, der muliggør navigation, søgning og eksport af udtræk. Webgrænsefladen inkluderer flere visningsmuligheder — fra generel statistik, kort over forbindelser og visuelle grafer med data om ændringer i netværksaktivitet til værktøjer til at udforske individuelle sessioner, analysere aktivitet opdelt efter anvendte protokoller samt at nedbryde data fra PCAP-dumps. Der tilbydes også et API, der muliggør overførsel af data om opsamlede pakker i PCAP-format og analyserede sessioner i JSON-format til tredjepartsapplikationer.
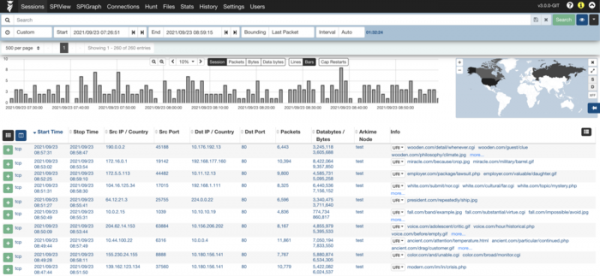
Arkime består af tre grundlæggende komponenter:
- Trafikopsamlingssystemet — en multitrådet applikation skrevet i C til overvågning af trafik, optagelse af dumps i PCAP-format på disk, nedbrydning af opsamlede pakker og sending af metadata om sessioner (SPI, Stateful packet inspection) og protokoller til en Elasticsearch-kluster. PCAP-filer kan opbevares i krypteret form.
- Webgrænseflade baseret på Node.js-platformen, som kører på hver serveren trafikoptagelse og håndtering af anmodninger relateret til adgang til indekserede data samt overførsel af PCAP-filer via API.
- Metadata-lager baseret på Elasticsearch.
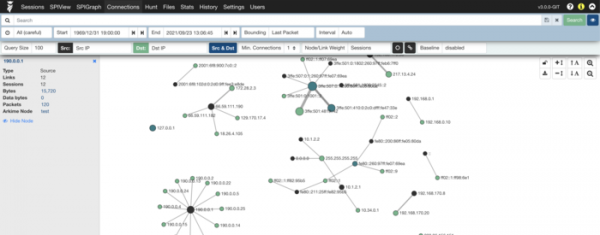
I den nye version:
- Understøttelse af IETF QUIC, GENEVE, VXLAN-GPE protokoller er blevet tilføjet.
- Understøttelse af Q-in-Q (Double VLAN) type er blevet tilføjet, hvilket muliggør inkapsling af VLAN-tags i anden niveau-tags for at udvide antallet af VLAN'er til 16 millioner.
- Understøttelse af 'float'-felttyper er blevet tilføjet.
- Modulet til skrivning til Amazon Elastic Compute Cloud er blevet opdateret til at bruge IMDSv2 (Instance Metadata Service) protokollen.
- Koden er blevet refaktoreret for at tilføje UDP-tunneler.
- Understøttelse af elasticsearchAPIKey og elasticsearchBasicAuth er blevet tilføjet.
Kilde: opennet.ru
