

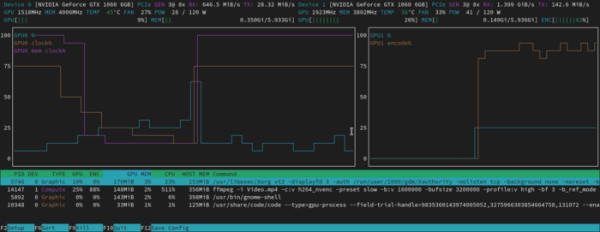
Udgaven af den konsolbaserede værktøj nvtop 3.2.0 er offentliggjort, designet til interaktiv overvågning af GPU og hardwareacceleratorers ydeevne. Værktøjet gør det muligt at visualisere belastningen, hukommelsesforbruget og ændringer i GPU-frekvensen på grafer, samt at se de processer, der mest aktivt belaster GPU'en. GPU'er og acceleratorer fra virksomheder som AMD, Intel, NVIDIA, Apple (M1 & M2), Huawei (Ascend), Qualcomm og Broadcom (VideoCore) understøttes. Det er muligt at overvåge flere chips samtidigt på én skærm.
Den nye version introducerer understøttelse af Intel XE og Broadcom V3D (Raspberry Pi) drivere. Understøttelse af Googles AI-accelerator TPU (Tensor Processing Unit) er også blevet tilføjet. Der er tilføjet indstillingerne «-P» og «-s» til at skjule processenvisningsområdet og til at gemme tilstand i JSON-format.
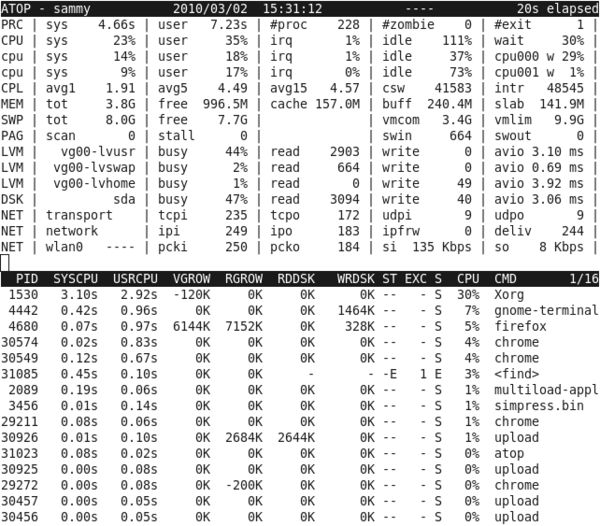
Samtidig er værktøjet Atop 2.11.1 blevet udgivet, som er designet til interaktiv overvågning af systemets driftsparametre og visning af procesaktiviteter. I modsætning til værktøjet top tilbyder atop en større detaljegrad (CPU, GPU, hukommelse, diske, netværk, tråde, containere) og muligheden for periodisk at gemme rapporter i en fil til efterfølgende analyse. Koden er skrevet i C og distribueres under GPLv2-licensen.
Den nye version løser en sårbarhed (CVE-2025-31160), der giver en lokal bruger mulighed for at forårsage et buffer overflow, når atop-værktøjet køres af en anden bruger. For eksempel kan en ikke-privilegeret bruger udføre et angreb på en administrator, der kører atop. Problemet opstår, fordi atop valgfrit understøtter indsamling af GPU-statistik, som køres i en separat proces kaldet atopgpud. Interaktionen med denne proces sker via en TCP-port. Ved opstart forsøger atop at oprette en forbindelse til denne TCP-port og indlæser regelmæssigt statistik gennem den uden ordentlig kontrol af størrelsen på de overførte data.
Метод атаки сводится к тому, что любой пользователь в системе может запустить на сетевом порту atopgpud свой обработчик, который выдаст данные заведомо большего размера, что приведёт к переполнению буфера в atop при попытке разбора статистики. Возможность создания рабочего эксплоита для выполнения кода пока не продемонстрирована. В новой версии atop по умолчанию отключён сбор статистики через TCP-порт и добавлена опция «-k» для активации поддержки atopgpud. Также внесены дополнительные проверки в код разбора статистики для предотвращения переполнений.
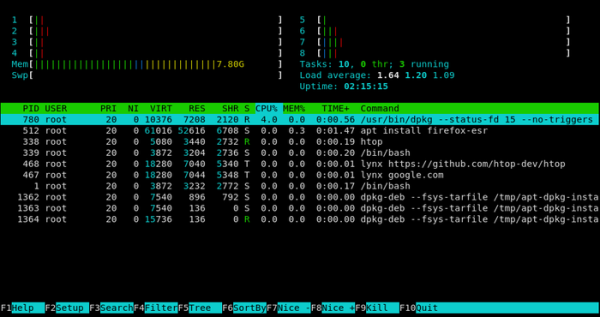
В заключении можно отметить выпуск top-подобной утилиты htop 3.4.0, примечательной такими возможностями, как свободная вертикальная и горизонтальная прокрутка списка процессов, средства оценки эффективности работы SMP и использования каждого процессорного ядра, наличие древовидного режима просмотра, гибкие возможности по настройке интерфейса, поддержка фильтрации процессов и управления ими (завершение работы, настройка приоритета). Код проекта написан на языке Си и распространяется под лицензией GPLv2
В новой версии добавлено отслеживание активности GPU в Linux; улучшена работа на ARM-компьютерах Apple; решены проблемы со сборкой для DragonFlyBSD, Darwin, NetBSD, OpenBSD и Solaris; обеспечен учёт дисковой и сетевой активности в DragonFlyBSD; добавлена информация о потоках и состоянии процессов в macOS; расширена поддержка Unicode; переработан код для работы с датчиками температуры; повышена производительность кода для разбора статистики; добавлена поддержка скрытия данных о кэше и буферах.
Kilde: opennet.ru
