

Den israelske sikkerhedsforsker Ido Hoorvitch fra Tel Aviv offentliggjorde resultaterne af et eksperiment om pålideligheden af adgangskoder, der anvendes til at organisere adgang til trådløse netværk. I løbet af undersøgelsen blev der fra indfangede rammer med identifikatorer PMKID fundet adgangskoder til 3663 ud af 5000 (73%) undersøgte trådløse netværk i Tel Aviv. Konklusionen var, at de fleste ejere af trådløse netværk sætter usikre adgangskoder, der er sårbare over for hash-baseret angreb, og deres trådløse netværk kan angribes ved hjælp af standardværktøjer som hashcat, hcxtools og hcxdumptool.
Ido brugte en bærbar computer med Ubuntu Linux til at opsnappe pakker fra trådløse netværk, placerede den i en rygsæk og gik rundt i byen, indtil han havde opsnappet rammer med identifikatorer PMKID fra fem tusinde forskellige trådløse netværk. Derefter brugte han en computer med 8 NVIDIA QUADRO RTX 8000 48GB GPU'er til at cracke adgangskoder fra de hhv. identificerede PMKID-hashes. Hastigheden for cracking på denne serveren var næsten 7 millioner hashes per sekund. Til sammenligning ligger hastigheden på en almindelig bærbar computer på cirka 200.000 hashes per sekund, hvilket er tilstrækkeligt til at cracke en adgangskode bestående af 10 cifre på ca. 9 minutter.
For at fremskynde cracking-processen blev begrænsningen sat til sekvenser, der kun inkluderede 8 små bogstaver samt 8, 9 eller 10 cifre. Denne begrænsning var tilstrækkelig til at finde adgangskoder til 3663 ud af 5000 netværk. De mest populære adgangskoder bestod af 10 cifre, som blev brugt i 2349 netværk. Adgangskoder bestående af 8 cifre blev brugt i 596 netværk, 9 cifre i 368, mens adgangskoder bestående af 8 små bogstaver blev brugt i 320. Gentagen cracking med brug af ordlisten rockyou.txt, som er 133 MB stor, gjorde det muligt at finde 900 adgangskoder på én gang.
Det antages, at situationen med passwordsikkerhed i trådløse netværk i andre byer og lande er cirka den samme, og at de fleste passwords kan findes på få timer med en investering på omkring $50 i et trådløst kort med understøttelse af overvågningsmode (i eksperimentet blev der anvendt et ALFA Network AWUS036ACH-kort). Angrebet baseret på PMKID er kun anvendeligt på adgangspunkter, der understøtter roaming, men som praksis har vist, de fleste producenter deaktiverer det ikke.
Til angrebet blev en standard metode til hacking af trådløse netværk med WPA2 anvendt, som er kendt siden 2018. I modsætning til den klassiske metode, der kræver opsamling af handshake-rammer under brugerens forbindelse, er metoden baseret på opsamling af PMKID ikke bundet til forbindelsen af en ny bruger til netværket og kan udføres når som helst. For at indhente de data, der er nødvendige for at starte password-gentagelsen, kræves det kun at opsamle én ramme med PMKID-identifikatoren. Sådanne rammer kan opnås i passiv tilstand ved at overvåge aktivitet relateret til roaming, eller man kan tvinge til overførsel af rammer med PMKID i luften ved at sende en godkendelsesforespørgsel til adgangspunktet.
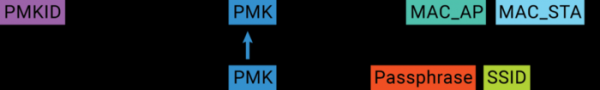
PMKID er en hash, der genereres ved brug af password, MAC-adresse for adgangspunktet, MAC-adresse for klienten og navnet på det trådløse netværk (SSID). De sidste tre parametre (MAC AP, MAC Station og SSID) er oprindeligt kendte, hvilket muliggør brugen af en ordbogsmetode til at bestemme passwordet, ligesom brugernes passwords i systemet kan findes ved lækage af deres hash. Derfor afhænger sikkerheden ved adgang til det trådløse netværk fuldstændigt af styrken af det valgte password.
Kilde: opennet.ru
