

Epic Games har præsenteret en beta-version af den nye Epic Games Launcher, som har implementeret den lovede understøttelse af Linux-platformen. Den nye version har også fået et opdateret design, reduceret opstartstid, tilføjet indbygget stemmechat, tilbudt en samlet side til styring af spilstart, mulighed for at placere egne anvendelser og spil på panelet, udvidet søgning og sikret overvågning af hastigheden og aktiviteten ved downloads.
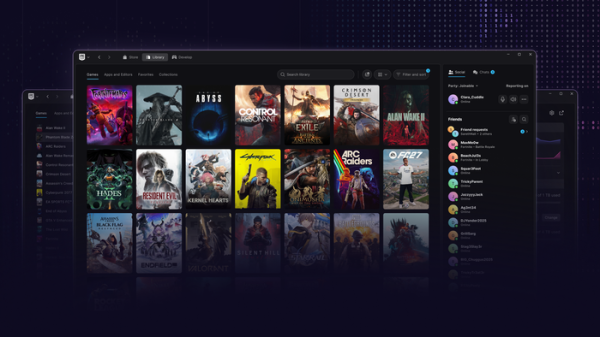
Derudover er det blevet annonceret, at der arbejdes på en version af online-spillet Fortnite til Linux. I forbindelse med dette projekt opgraderes beskyttelsessystemet EAC (Easy Anti-Cheat) for Linux-distributioner, og der etableres forbindelser med udviklerne for at realisere de nødvendige muligheder for anti-cheat-systemet i Linux. Det bemærkes, at den gamle version af EAC for Linux ikke giver den nødvendige beskyttelse mod snyd, hvilket er grunden til, at mange spiludviklere ikke tilføjer støtte til Linux. I den nye version af EAC anvendes standard sikkerhedsmekanismer fra Linux-kernen i stedet for et eget kerne-modul, og anti-cheat systemet kører som en systemd-tjeneste.
Blandt de krav, der skal opfyldes i distributioner for at bruge EAC:
- Boot i Secure Boot-tilstand med kerner, drivere og modulære kerner, signeret med godkendte nøgler. Et tilstrækkeligt niveau af verificeret boot er allerede sikret i Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux og AlmaLinux.
- Aktivering af TPM 2.0 i BIOS for at oprette en verificerbar boot-log.
- Anvendelse af bootloadere som systemd-boot og GRUB, der understøtter measured boot, som gør det muligt at bekræfte ægtheden af konfigurationen og de bootede komponenter.
- Aktivering i BIOS og kerne af IOMMU-teknologien, der forhindrer adgang fra snyd-enheder til spillets hukommelse.
- Aktivering i kernen af Lockdown-tilstand, som begrænser root-brugeres adgang til kernen og blokerer for omgåelse af UEFI Secure Boot (adgang til /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Card Information Structure), visse ACPI-grænseflader og MSR-registre for CPU blokeres, og opkald til kexec_file og kexec_load forbydes, også forbud mod at gå i dvale, begrænsning af brugen af DMA for PCI-enheder, og forbud mod import af ACPI-kode fra EFI-variabler, manipulation med ind- og udgangsporte tillades ikke).
- Deaktivering af Kexec-mekanismen, der bruges til at starte et nyt kerne fra en gammel uden fuld genstart af systemet.
- Understøttelse af LSM-hooks (Linux Security Module) i BPF til tilslutning af eBPF-programmer, der kontrollerer adgang og overvåger processen (til blokering af læsning og ændring af spillerens hukommelse samt kontrol af aktivitet i anti-cheat-systemet).
Udviklerne af Ubuntu har allerede påbegyndt diskussionen af de offentliggjorte krav, med tanke på tidligere negative erfaringer med overtrædelser af brugernes privatliv i Windows (EAC kørte skjult kode i null-ringen, og sendte data til eksterne servere uden brugerens udtrykkelige samtykke og forblev i systemet efter spillets afinstallation). Bekymringerne nævner også en øget angrebsflade fra malware og forbindelser til det kinesiske selskab Tencent (der ejer 40% af aktierne i Epic Games), som kan være interesseret i at overvåge brugerne. Der foreslås at undgå at distribuere EAC-pakker gennem de primære registre, informere brugerne om mulige risici og give en separat opstartskonfiguration til dem, der har brug for at køre EAC.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish