Tilgængelig Firefox 68 udgave.
Vigtige ændringer:
- Adressefeltet er helt omskrevet. — i stedet for XUL anvendes HTML og JavaScript. De ydre forskelle mellem den gamle (Awesome Bar) og den nye (Quantum Bar) adressefelt er kun, at slutningerne af de adresser, der ikke kan vises i adressefeltet, nu falmer i stedet for at blive afskåret (…), og at man for at slette poster fra historikken skal bruge Shift+Delete/Shift+Backspace i stedet for Delete/Backspace. Det nye adressefelt fungerer hurtigere og giver mulighed for at udvide funktionaliteten med tillæg.
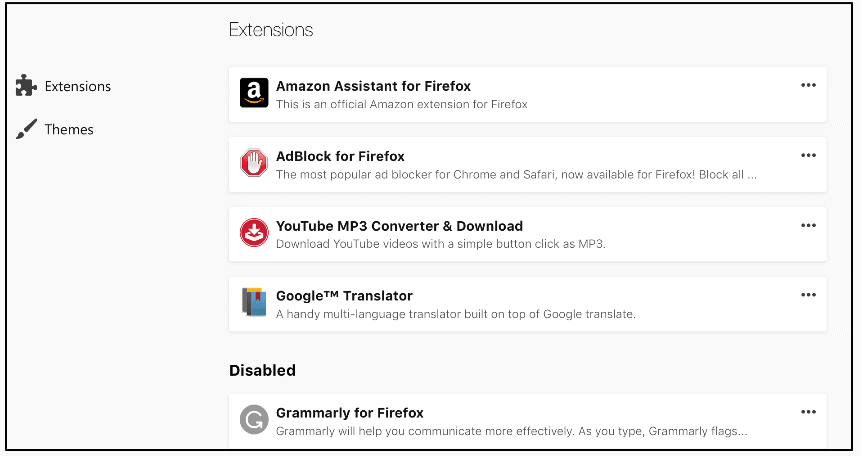
- Siden til administration af tillæg (about:addons) er også blevet helt omskrevet til Web API. Knapperne til sletning/deaktivering er flyttet til menuen.I tillæggenes egenskaber kan man se de anmodede tilladelser og udgivelsesnoter.Der er tilføjet en separat sektion for deaktiverede tillæg (tidligere blev de blot placeret i slutningen af listen), samt en sektion med anbefalede tillæg (hver version gennemgår en grundig sikkerhedskontrol). Der er mulighed for at ane en klage over et skadelig eller for langsomt tillæg.
- Koden, der er ansvarlig for gendannelse af den tidligere session, er omskrevet fra JS til C++.
- Der er tilføjet en side about:compat, hvor man kan administrere 'rettelser', der er specifikke for bestemte websites. Disse er midlertidige rettelser til websites, der fungerer forkert (f.eks. ændring af brugeragent eller aktivering af scripts, der retter funktionaliteten i Firefox). about:compat gør det lettere at se aktive rettelser og giver webudviklere mulighed for at deaktivere dem til testformål.
- Adgang til synkroniseringsindstillingerne er mulig direkte fra hovedmenuen.
- Den mørke tilstand i læsetilstand anvendes ikke kun på sidens indhold, men også på brugergrænsefladen (værktøjslinjer, sidepaneler, kontrolelementer).
- Firefox vil forsøge at rette HTTPS-fejl, der er forårsaget af tredjeparts antivirussoftware. Historisk set bruger Firefox sit eget certifikatlager i stedet for det systembaserede, hvilket positivt påvirker sikkerheden., men kræver, at antivirussoftware importer sin rodcertifikat i browserens lager, hvilket nogle producenter negligerer. Hvis en browser opdager en MitM-angreb (som kan forårsages af antivirus, der forsøger at dekryptere og kontrollere trafikken), vil den automatisk aktivere indstillingen security.enterprise_roots.enabled og forsøge at bruge certifikater fra systemlageret (kun certifikater tilføjet af tredjepartssoftware bruges, certifikater leveret med OS ignoreres). Hvis dette har hjulpet, forbliver indstillingen aktiveret. Hvis brugeren eksplicit deaktiverer security.enterprise_roots.enabled, vil browseren ikke forsøge at aktivere den. I den nye ESR-version er denne indstilling aktiveret som standard. Derudover er der tilføjet et ikon i meddelelsesområdet (til venstre for adressefeltet), der angiver, at det besøgte websted bruger et certifikat, der er importeret fra systemlageret. Udviklerne bemærker, at brugen af systemcertifikater ikke påvirker sikkerheden (kun certifikater tilføjet af tredjepartssoftware tælles, og hvis tredjepartssoftware har fået tilladelse til at tilføje dem, kunne de lige så godt have tilføjet dem til Firefox-lageret).
- Anmodninger om tilladelse til push-meddelelser vises ikke, før brugeren klart interagerer med siden.
- Adgang til kamera og mikrofon kan nu kun finde sted fra en sikker kontekst (dvs. fra sider, der er indlæst via HTTPS-protokollen).
- Efter 2 år er symbolet Κʻ / ĸ (U+0138, *Kra*). I stort format ser det ud som det latinske “k” eller det kyrilliske “к”, hvilket kunne have været til hjælp for phishere. I hele denne tid har udviklerne forsøgt at løse spørgsmålet gennem Unicode teknisk udvalg (for at tilføje dette symbol til kategorien 'historiske'), men de glemte det, da de udgav den seneste revision af standarden.
- I de officielle versioner kan man ikke længere deaktivere multiprocessormodus. Enkeltprocessormodus (hvor browserens interface og indholdet af fanerne kører i én proces) er mindre sikkert og testes ikke i fuldt omfang, hvilket kan føre til stabilitetsproblemer. For dem, der foretrækker enkeltprocessormodus, er der foranstaltninger.
- Ændret adfærden ved synkronisering af indstillinger. Fremover vil kun de indstillinger, der er inkluderet i en bestemt liste fra udviklerne, blive synkroniseret som standard. Den tidligere adfærd (at synkronisere alle ændrede indstillinger) kan genoprettes via about:config.
- De følgende CSS-egenskaber er implementeret: scroll-padding, scroll-margin, scroll-snap-align, counter-set, -webkit-line-clamp.
- Der er tilføjet understøttelse af pseudoskelettet ::marker og dets animation.
- Understøttelse af primitivet BigInt.
- window.open() tager nu højde for den angivne parameter «noreferrer».
- Tilføjet support for HTMLImageElement.decode() (indlæsning af billeder, før de tilføjes til DOM).
- Mange forbedringer i udviklerværktøjerne.
- Lokaliseringerne bn-BD og bn-IN er blevet samlet til bengalsk (bn).
- Lokaliseringer uden vedligeholdere er blevet fjernet: assamesisk (as), sydafrikansk engelsk (en-ZA), maithili (mai), malayalam (ml), og oriya (or). Brugere af disse sprog vil automatisk blive omdirigeret til britisk engelsk (en-GB).
- API WebExtensions har fået værktøjer til arbejde med brugerscripts. Dette kan potentielt løse sikkerhedsproblemer (i modsætning til Greasemonkey/Violentmonkey/Tampermonkey, hvor hvert script kører i sin egen sandkasse) og stabilitetsproblemer (rydder op i kapløbet mellem indlæsning af siden og indføring af scriptet) og giver mulighed for at køre scriptet på det ønskede tidspunkt i sideindlæsningen.
- Indstillingen view_source.tab er genoptaget, så den muliggør åbning af kildekoden for siden i den samme fane og ikke i en ny.
- Mørkt tema kan nu anvendes på browserens administrationssider (for eksempel indstillingssidene), hvilket styres af indstillingen browser.in-content.dark-mode.
- På enheder med Windows 10 og AMD-grafikkort er WebRender blevet aktiveret.
- Ved ny installation på Windows 10 vil der blive tilføjet en genvej til proceslinjen.
- Windows-versionen bruger nu servicen til baggrundsintelligent overførsel (BITS).
Kilde: linux.org.ru