

Mathy Vanhoef, forfatteren af KRACK-angrebet på trådløse netværk, har afsløret oplysninger om 12 sårbarheder, der påvirker forskellige trådløse enheder. De identificerede problemer præsenteres under kodeordet FragAttacks og dækker næsten alle almindeligt anvendte trådløse boards og adgangspunkter — af de testede 75 enheder var hver enkelt udsat for mindst én af de foreslåede angrebsmetoder.
Problemerne er opdelt i to kategorier: 3 sårbarheder er identificeret direkte i Wi-Fi-standarderne og dækker alle enheder, der understøtter de aktuelle IEEE 802.11-standarder (problemerne har været til stede siden 1997). 9 sårbarheder vedrører fejl og mangler i specifikke implementeringer af trådløse stakke. Den anden kategori udgør den største fare, da organisering af angreb på standardfejl kræver specifikke indstillinger eller, at offeret udfører bestemte handlinger. Alle sårbarheder viser sig uanset brugen af protokoller til sikkerhed i Wi-Fi, herunder ved brug af WPA3.
De fleste identificerede angrebsmetoder tillader en angriber at indsætte L2-rammer i et beskyttet netværk, hvilket giver mulighed for at få adgang til offerets trafik. Som det mest realistiske angrebsscenario nævnes ændring af DNS-svar for at omdirigere brugeren til angribernes vært. Der giver også et eksempel på brugen af sårbarheder til at omgå adressetranslateren på en trådløs router og organisere direkte adgang til enheden i det lokale netværk eller ignorere begrænsningerne i firewall'en. Den anden del af sårbarhederne, der relaterer sig til behandling af fragmenterede rammer, giver mulighed for at udtrække trafikdata i det trådløse netværk og opsnappe brugerdata, der sendes uden brug af kryptering.
Forskeren har forberedt en demonstration, der viser, hvordan sårbarheder kan udnyttes til at opsnappe adgangskoder, der sendes, når der tilgås en hjemmeside via HTTP uden kryptering. Det vises også, hvordan man kan angribe en smart stikdåse, der styres via Wi-Fi, og bruge den som en platform til at fortsætte angrebet på opdateringsmodtagende enheder i det lokale netværk, som har udbedrede sårbarheder (for eksempel lykkedes det at angribe en opdateringsmodtagende computer med Windows 7 i det interne netværk ved at omgå NAT).
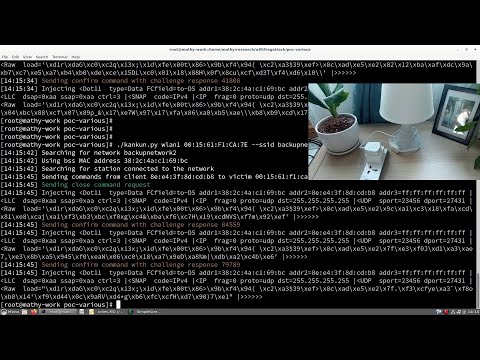
For at udnytte sårbarhederne skal angriberen være inden for rækkevidde af det målrettede trådløse enhed for at sende et specifikt designet sæt af pakker til offeret. Problemerne berører både klientenheder og trådløse kort samt adgangsnetværk og Wi-Fi-routere. Generelt er det tilstrækkeligt at bruge HTTPS kombineret med kryptering af DNS-trafik ved hjælp af DNS over TLS eller DNS over HTTPS som en beskyttelsesforanstaltning. Også anvendelse af VPN.
De mest farlige sårbarheder kaldes fire sårbarheder i implementeringer af trådløse enheder, der gør det muligt at opnå substitution af deres ukrypterede pakker med trivielle metoder:
- Sårbarhederne CVE-2020-26140 og CVE-2020-26143 tillader pakke-substitution på visse adgangsnetværk og trådløse kort i Linux, Windows og FreeBSD.
- Sårbarheden VE-2020-26145 tillader behandling af bredbånds ukrypterede fragmenter som komplette pakker i macOS, iOS og FreeBSD samt NetBSD.
- Sårbarheden CVE-2020-26144 tillader behandling af ukrypterede sammenbyggede pakker A-MSDU med EtherType EAPOL i Huawei Y6, Nexus 5X, FreeBSD og LANCOM AP.
Andre sårbarheder i implementeringer er hovedsageligt relateret til problemer, der opstår ved behandling af fragmenterede pakker:
- CVE-2020-26139: tillader omdirigering af pakker med EAPOL-flag sendt af en ikke-godkendt afsender (berører 2/4 godkendte adgangsnetværk samt løsninger baseret på NetBSD og FreeBSD).
- CVE-2020-26146: tillader genopbygning (reassembling) af krypterede fragmenter uden kontrol af sekvensnummerrækkefølgen.
- CVE-2020-26147: tillader genopbygning af blandede krypterede og ukrypterede fragmenter.
- CVE-2020-26142: tillader behandling af fragmenterede pakker som komplette pakker (berører OpenBSD og den trådløse modul ESP12-F).
- CVE-2020-26141: mangler tjek af TKIP MIC for fragmenterede rammer.
Problemer i specifikationerne:
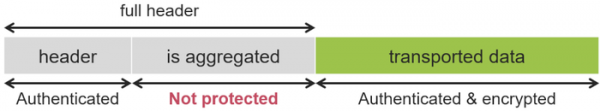
- CVE-2020-24588 - angreb på aggregerede rammer (flaget "is aggregated" er ikke sikret og kan blive ændret af en angriber i A-MSDU-rammer under WPA, WPA2, WPA3 og WEP). Et eksempel på anvendelsen af angrebet nævnes at være omdirigering af brugeren til en ondsindet DNS-server eller omgåelse af NAT.

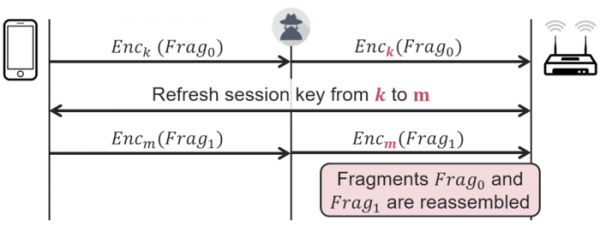
- CVE-2020-245870 - angreb på nøgleblanding (omkostning er tilladt til genopbygning af fragmenter, der er krypteret med forskellige nøgler under WPA, WPA2, WPA3 og WEP). Angrebet muliggør identifikation af de data, der sendes af klienten, for eksempel identificering af indholdet af cookies ved anmodninger over HTTP.

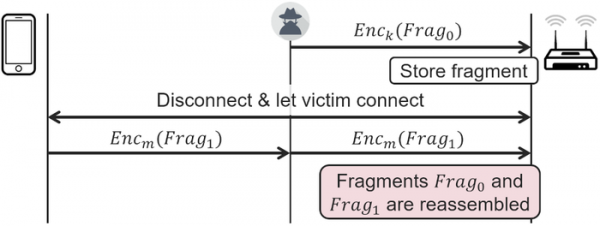
- CVE-2020-24586 - angreb på fragmentcache (standarder, der dækker WPA, WPA2, WPA3 og WEP, kræver ikke sletning af allerede cachede fragmenter efter en ny forbindelse til netværket). Det muliggør identifikation af de data, der sendes af klienten, og indsættelse af egne data.
Der er udarbejdet et specielt værktøjsudstyr og et klar live-billede til oprettelse af en bootbar USB-nøgle for at teste sårbarheden af ens enheder. Problemerne manifesterer sig i det trådløse netværk mac80211, i bestemte trådløse drivere og i firmware, der er indlæst på de trådløse kort. For at afhjælpe sårbarhederne er der foreslået et sæt patches, der dækker mac80211-stakken og ath10k/ath11k-drivere. For visse enheder, såsom Intel trådløse kort, kræves desuden installation af en firmwareopdatering.
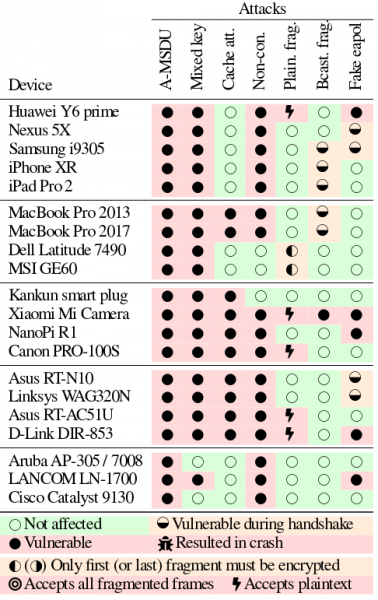
Test af typiske enheder:
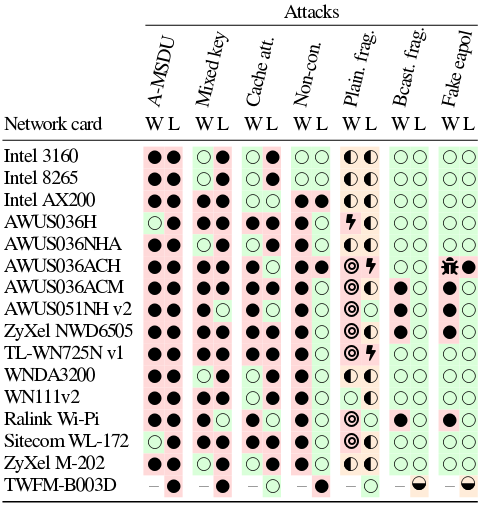
Test af trådløse kort i Linux og Windows:
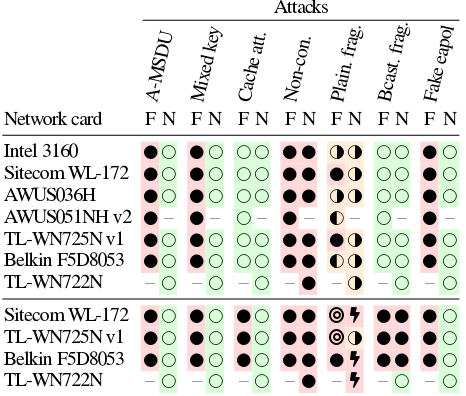
Test af trådløse kort i FreeBSD og NetBSD:
Producenterne blev informeret om problemerne for 9 måneder siden. Den lange embargoperiode forklares med koordineret forberedelse af opdateringer og forsinkelser i tilpasningen af ændringer i specifikationerne af organisationer som ICASI og Wi-Fi Alliance. Oprindeligt var det planlagt at offentliggøre oplysningerne den 9. marts, men efter en vurdering af risiciene blev det besluttet at udsætte offentliggørelsen i yderligere to måneder for at give mere tid til forberedelsen af patches i betragtning af de ikke-trivielle ændringer og de vanskeligheder, der opstår som følge af COVID-19-pandemien.
Bemærkelsesværdigt er det, at Microsoft i martsopdateringen af Windows for tidligt har fjernet nogle sårbarheder på trods af embargoen. Informationerne blev offentliggjort en uge før den oprindeligt planlagte dato, og Microsoft havde ikke tid til, eller ønskede ikke, at lave ændringer i det planlagte opdateringsudgave, hvilket skabte en trussel for brugerne af andre systemer, da ondsindede aktører kunne afdække oplysninger om sårbarhederne gennem reverse engineering af indholdet i opdateringerne.
Kilde: opennet.ru
