

Det ser ud til, at GitHub's ledelse virkelig har taget fat om sikkerheden i software. Først kom datalageret på Svalbard, og finansieringen af udviklere. Og nu initiativet GitHub Security Lab, som involverer alle interesserede fagfolk i at forbedre sikkerheden for open source-software.
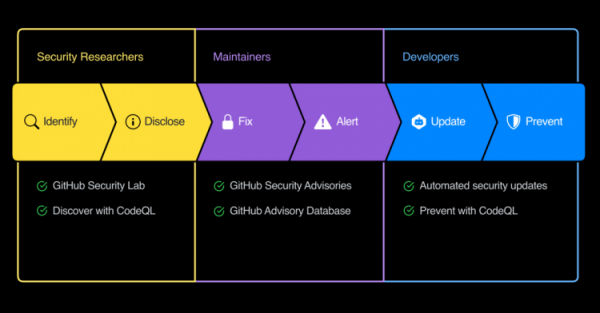
I initiativet deltager allerede F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber og VMWare. De har i løbet af de sidste to år hjulpet med at identificere og rette 105 sårbarheder i en række projekter.
Andre deltagere loves belønninger på op til $3000 for identificerede sårbarheder. I GitHub-grænsefladen er det allerede muligt at få en CVE-identifikator for problemet og oprette en rapport om det. Der er indført et katalog over sårbarheder, , som indeholder oplysninger om problemer med applikationer, der er hostet på GitHub, sårbare pakker og så videre.
Desuden er der allerede tilføjet en opdateret beskyttelse, som overvåger, at personlige og fortrolige oplysninger, såsom tokens, nøgler og lignende, ikke havner i offentlige repositoryer. Ifølge oplysningerne scanner systemet automatisk nøgleformater fra 20 tjenester og cloud-systemer. Hvis der opdages et problem, sendes der en forespørgsel til tjenesteudbyderen for at bekræfte problemet og trække de kompromitterede nøgler tilbage.
Det skal bemærkes, at GitHub tidligere blev erhvervet af Microsoft. Det ser ud til, at de i Redmond virkelig ønsker at tage sikkerheden af data alvorligt.
Kilde: 3dnews.ru
