

Forskere fra University of Toronto har præsenteret det første Rowhammer-angreb, der anvendes til at forvride indholdet i videohukommelse. Muligheden for at udføre et angreb, der kan føre til substitution af op til 8 bit data, er demonstreret på NVIDIA A6000 diskrete GPU'er med GDDR6 videohukommelse. Som et praktisk eksempel vises, hvordan en sådan forvridning kan bruges til at forstyrre udførelsen af maskinlæringsmodeller og betydeligt (fra 80% til 0,1%) reducere nøjagtigheden af de resultater, de leverer, ved at ændre værdien af blot ét bit.
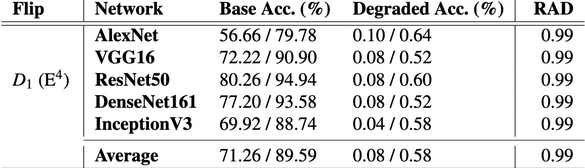
Indtil nu har det været vanskeligt at skabe Rowhammer-angreb for videohukommelse på grund af kompleksiteten ved at bestemme den fysiske layout af hukommelsen i GDDR-chips, de store adgangsfordelinger (4 gange langsommere) og den højere opdateringsfrekvens af hukommelsen. Desuden har undersøgelsen været hindret af anvendelsen af proprietære beskyttelsesmekanismer mod manipulation, der fører til for tidlig tab af ladning i GDDR-chips, hvilket krævede oprettelse af specielle hardware testopsætninger baseret på FPGA.
For at studere videohukommelse har forskerne udviklet en ny teknik til reverse engineering af GDDR DRAM, og i selve angrebet benyttes metoder til optimering af adgang til hukommelse, der anvendes til at organisere parallelle beregninger, som blev brugt som intensitetsforstærkere for adgangen til enkelte celler. To udmøntninger af angrebet på NVIDIA GPU'en blev udført ved brug af lavniveau CUDA-kode.
I brugerens CUDA-kode udføres der ikke anmodninger på fysiske hukommelsesadresser, men i NVIDIA-driveren blev den virtuelle hukommelse spejlet i den samme fysiske hukommelse, som forskerne udnyttede til at beregne forskydningen af den virtuelle hukommelse og bestemme banklayoutet af hukommelsen. Identificationen af adgange til de forskellige hukommels banker blev udført gennem analyse af forsinkelser, som varierede ved adgang til en eller flere banker.
I systemer, der bruger GPU i fællesskab, såsom servere For machine learning models, the attack allows one user to alter the contents of the video memory with data from another user. As a protective measure, NVIDIA recommends enabling error correction codes (ECC) using the command "nvidia-smi -e 1" or using graphics cards series that support OD-ECC (On-Die ECC), such as GeForce RTX 50, RTX PRO, GB200, B200, B100, H100, H200, H20, and GH200.
According to researchers, enabling ECC on systems with the A6000 GPU leads to a performance reduction of about 10% in running machine learning models and a decrease in memory usage of 6.25%. The toolkit for conducting the attack and performing reverse engineering of the low-level video memory mapping on systems with NVIDIA GPUs has been published on GitHub.
The RowHammer attack allows for the distortion of individual bits in DRAM memory by cyclically reading data from adjacent memory cells. Since DRAM memory comprises a two-dimensional array of cells, each made up of a capacitor and a transistor, continuous reading from the same memory area causes voltage fluctuations and anomalies that lead to minor charge loss in neighboring cells. If the reading intensity is high, the neighboring cell may lose a significant amount of charge, and the subsequent regeneration cycle will not be able to restore its original state, resulting in a change in the value stored in that memory cell.
The Rowhammer attack method was proposed in 2014, after which a game of "cat and mouse" began between security researchers and hardware manufacturers — memory chip producers attempted to block the vulnerability, while researchers found new ways to bypass it. For example, to protect against RowHammer, chip manufacturers added a mechanism called TRR (Target Row Refresh), but it turned out that it only partially prevents cell distortion in specific cases, failing to protect against all potential attack vectors. Attack methods have been developed for DDR3, DDR4, and DDR5 chips on systems with Intel, AMD, and ARM processors. Bypasses for ECC error correction have also been discovered, along with ways to execute attacks over networks and through the execution of JavaScript code in browsers.
Kilde: opennet.ru
