

Hackere har opdaget en sårbarhed i Windows, der muliggør angreb via den for længst forældede og deaktiverede browser Internet Explorer, på trods af Microsofts sikkerhedsforanstaltninger. Dette gøres ved hjælp af filer med filendelserne .url og .hta. Hvis brugeren bekræfter åbningen af disse, downloades der straks malware til hans/hendes computer.
Cybersecurity-specialister fra Check Point har opdaget et nyt angrebsmønster på computere med Windows 10 og Windows 11, der udnytter en sårbarhed i den forældede browser Internet Explorer. PCMag. På trods af at Microsoft officielt har stoppet understøttelsen af Internet Explorer og for evigt har deaktiveret den i sit styresystem sidste år, har hackere fundet en måde at installere malware gennem den.
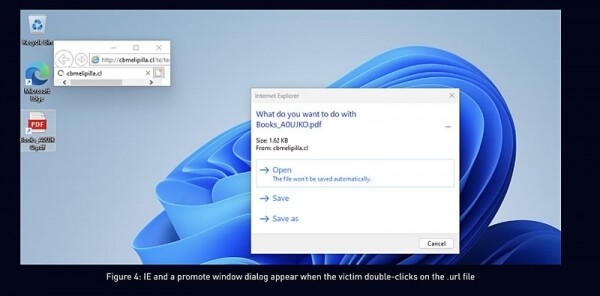
Check Point-forsker Haifei Li , at angriberne bruger Windows-genvejsfiler med filtypen .url, som kan konfigureres til at kalde Internet Explorer. Dette metode vil dog ikke kunne omgå moderne sikkerhedssystemer, der er til stede i nyere browsere som Chrome eller Edge.
Angrebet er især effektivt, når det bruges sammen med phishing-e-mails eller ondsindede vedhæftninger. Li fandt ud af, at hackere skjuler genveje som PDF-filer. Når en sådan genvej åbnes, downloader Internet Explorer malware i form af en .hta-fil, hvis brugeren bekræfter alle anmodninger.
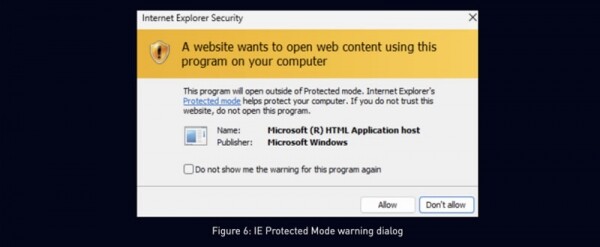
Will Dorman, sikkerhedsekspert, påpegede, at moderne browsere blokerer for download af .hta-filer, mens Internet Explorer kun viser en tekstadvarsel, som brugerne uvidende nemt kan ignorere. Den særlige fare er, at Microsoft er stoppet med at udsende sikkerhedsopdateringer til Internet Explorer, hvilket muliggør, at hackere kan udnytte uoprettede sårbarheder gennem denne browser.
Check Points undersøgelse viste, at disse angreb har fundet sted mindst siden januar 2023. Den gode nyhed er, at Microsoft som svar på den opdagede sårbarhed har udgivet en patch, der forhindrer kørsel af Internet Explorer via genvejsfiler. Specialister anbefaler også, at Windows-brugere er særligt forsigtige, når de arbejder med filer med filendelserne .url, der stammer fra usikre kilder.
Kilde:
Kilde: 3dnews.ru
