

Forskere fra Boston Universitet angrebsmetode
(CVE-2019-11728), kan udføre scanning af IP-adresser og åbne netværksporte i brugerens interne netværk, som er adskilt fra det eksterne netværk af en firewall, eller på det nuværende system (localhost). Angrebet kan udføres ved at åbne en specielt udformet side i browseren. Den foreslåede teknik er baseret på anvendelsen af HTTP-headeren (HTTP Alternate Services, ). Problemet opstår i Firefox, Chrome og browserne baseret på deres motorer, herunder Tor Browser og Brave.
Alt-Svc headeren tillader serveren at definere en alternativ måde at tilgå webstedet på og instruere browseren om at omdirigere anmodningen til den nye vært, for eksempel til belastningsbalancering. Det er også muligt at angive en netværksport til forwarding, for eksempel angiver 'Alt-Svc: http/1.1="other.example.com:443";ma=200' til klienten at for at få den anmodede side, oprette forbindelse til værten other.example.org, ved at bruge netværksport 443 og protokollen HTTP/1.1. Parameteren "ma" angiver den maksimale varighed af omdirigeringen. Udover HTTP/1.1 understøttes protokoller som HTTP/2-over-TLS (h2), HTTP/2-over plain text (h2c), SPDY(spdy) og QUIC (quic), som bruger UDP.
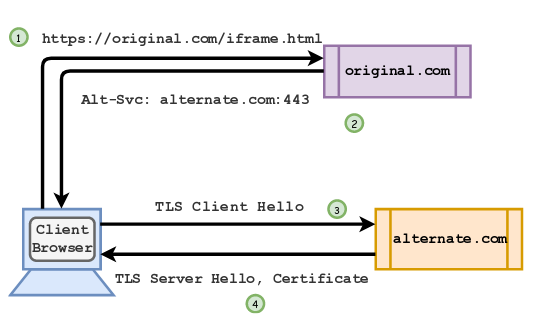
For at scanne adresser kan angriberen sekventielt iterere gennem de interessante adresser i det interne netværk og netværksporte, ved at bruge forsinkelsen mellem gentagne anmodninger som et kendetegn.
I tilfælde af at den omdirigerede ressource ikke er tilgængelig, modtager browseren straks et RST-pakke som svar og markerer straks den alternative tjeneste som utilgængelig og nulstiller den angivne tid for omdirigeringen i anmodningen.
Hvis netværksporten er åben, kræves der mere tid for at afslutte forbindelsen (der vil blive forsøgt at oprette forbindelse med den tilhørende pakkeudveksling) og browseren vil ikke reagere straks.
For at få information om kontrol kan angriberen straks omdirigere brugeren til en anden side, som i Alt-Svc-headeren henviser til angriberens arbejdende vært. Hvis klientens browser sender en anmodning til denne side, kan det betragtes som at omdirigeringen af den første Alt-Svc anmodning er blevet nulstillet og den kontrollerede vært og port ikke er tilgængelige. Hvis der ikke er afgivet en anmodning, betyder det, at oplysningerne om den første omdirigering endnu ikke er udløbet, og forbindelsen er blevet etableret.
Den angivne metode gør det muligt at kontrollere netværksporte, der er på browserens sortliste, såsom mailserverporte. Den aktive angreb er forberedt ved at indsætte et iframe i offerets trafik og anvende Alt-Svc-protokollen HTTP/2 til Firefox og QUIC til scanning af UDP-porte i Chrome. I Tor Browser kan angrebet ikke anvendes i konteksten af det interne netværk og localhost, men er velegnet til at organisere skjult scanning af eksterne værter gennem Tor-udgangen. i Firefox 68.
Alt-Svc-headeren kan også anvendes:
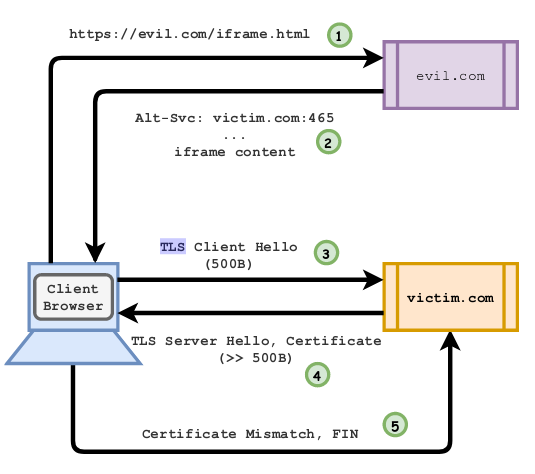
- Ved at organisere DDoS-angreb. For eksempel kan TLS-omdirigering give en forstærkningsgrad på 60 gange, da den indledende forespørgsel fra klienten fylder 500 byte, mens svaret med certifikatet er omkring 30 KB. Ved at generere sådanne forespørgsler i løkker på mange klientsystemer kan man udtømme de tilgængelige netværksressourcer på serveren.

- Til at omgå beskyttelsesmekanismer mod phishing og malware, der tilbydes af tjenester såsom Safe Browsing (omdirigering til en ondsindet vært fører ikke til at advarslen vises);
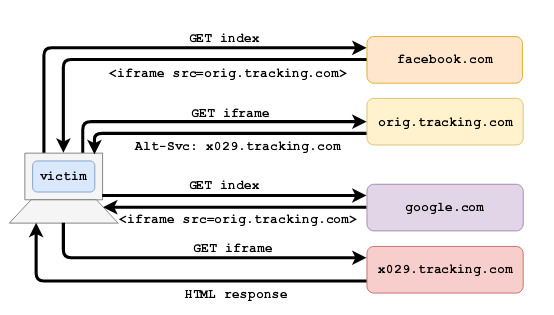
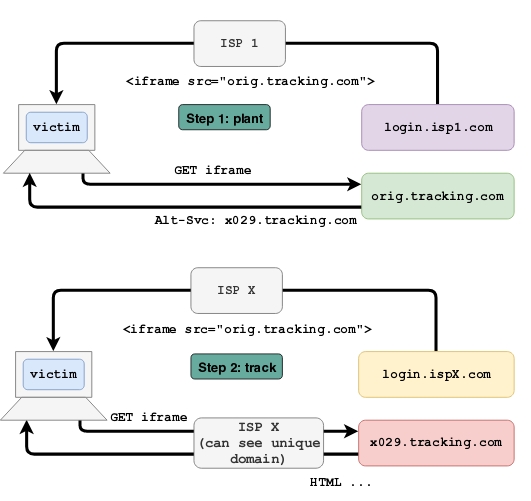
- Til at organisere sporing af brugerens bevægelser. Metodens essens ligger i indsættelse af et iframe, der henviser til en ekstern trackingbehandler i Alt-Svc, hvis kald sker uanset aktivering af beskyttelsesforanstaltninger mod trackere. Det er også muligt at spore på leverandørniveau ved at anvende en unik identifikator i Alt-Svc (tilfældige IP:port som identifikator) med efterfølgende analyse af transittrafikken.


- Til at udtrække oplysninger om historik for bevægelser. Ved at indsætte et iframe på sin egen side med en forespørgsel om et billede fra et givent websted, der bruger Alt-Svc, og analysere tilstanden af Alt-Svc i trafikken, kan en angriber, der har mulighed for at analysere transittrafikken, konkludere, at brugeren tidligere har besøgt det angivne websted.
- Støj i loggene over indtrængen. Gennem Alt-Svc kan man udløse en bølge af forespørgsler til ondsindede systemer på vegne af brugeren og skabe en illusion af falske angreb for at skjule den egentlige angreb i det samlede informationsvolumen.
Kilde: opennet.ru
