

Hvis du efter om ZombieLoad i panik prøver at finde ud af, hvordan du deaktiverer Intel Hyper-Threading for at forhindre udnyttelse af en ny sårbarhed, der ligner Spectre og Meltdown, så tag en dyb indånding — Intels officielle vejledning anbefaler faktisk ikke at gøre dette i de fleste tilfælde.
ZombieLoad er lig de tidligere angreb via »sidekanaler« (eng. side-channel attack), som tvinger Intel-processorer til at åbne adgang til potentielt fortrolige oplysninger, der normalt er isoleret og kun tilgængelige for de applikationer, der bruger dem. Sikkerhedsforskere har tidligere rapporteret, at denne sårbarhed findes i de fleste Intel-chips og kan udnyttes på Windows, MacOS og Linux.
Intel er ikke enig i, hvor alvorlig risikoen for ZombieLoad vurderes at være. Virksomheden har endda valgt at give ZombieLoad et andet navn — Mikroarkitektonisk Datasampling (MDS). Det lyder langt mindre skræmmende end henvisningen til nogle zombier.
»MDS-sårbarheden er baseret på datasampling, der siver fra små strukturer i CPU'en ved brug af lokalt udførte sidekanaler til spekulativ udførelse«, forklarer virksomheden. »Praktisk udnyttelse af MDS er en meget kompleks sag. Selve sårbarheden giver ikke angriberen mulighed for at vælge de data, som han ønsker at få fat i.«
»MDS er allerede blevet rettet på hardware-niveau i mange af vores seneste Intel Core 8. og 9. generations processorer samt i Intel Xeon Scalable familie af processorer af anden generation«, står der i virksomhedens meddelelse. »For andre berørte produkter er der tilgængelige risikomindskende foranstaltninger via opdatering af mikrokoden sammen med relevante opdateringer til operativsystemet og hypervisor-software, som er tilgængelige fra i dag. Vi har givet på vores hjemmeside og fortsætter med at opfordre alle til at holde deres systemer opdaterede, da det er en af de bedste måder at sikre sikkerheden på.«
Repræsentanter fra Intel har også påpeget, at forskergruppen ZombieLoad har arbejdet sammen med virksomheden og andre specialister i pc-industrien for at rette sårbarheden, inden den blev offentlig kendt. "Vi vil gerne udtrykke vores taknemmelighed til forskerne, der har arbejdet med os, og vores branchepartnere for deres bidrag til den koordinerede løsning på dette problem."
Hvad med Hyper-Threading?
Intel har udtalt, at deaktivationen af Hyper-Threading ikke er en obligatorisk eller den eneste mulighed for pc-brugere. Faktisk mener Intel, at hver kunde selv skal beslutte, hvad de vil gøre. Hvis du ikke kan garantere sikkerheden af den software, du har installeret, så ja, det er sandsynligvis en god idé at deaktivere Hyper-Threading. Hvis softwaren derimod kun kommer fra Microsoft Store, it-afdelingen eller er installeret fra kilder, som du anser for at være betroede, kan du sandsynligvis lade Hyper-Threading være aktiveret. Det afhænger virkelig kun af, hvor meget du bekymrer dig om din sikkerhed.
"Da faktorerne varierer betydeligt for forskellige kunder, anbefaler Intel ikke at deaktivere Hyper-Threading, da det er vigtigt at forstå, at dette ikke er den eneste måde at beskytte imod MDS på, og det giver ikke beskyttelse i sig selv," siger virksomhedens erklæring.
Samtidig adskiller reaktionerne fra operativsystemproducenterne sig fra hinanden.
Google har udsendt en opdatering til Chrome OS, som som standart deaktiverer Hyper-Threading for Chromebook. Folk, der ønsker at aktivere multitrådning igen, kan gøre det selv, mener man i virksomheden.
Apple har udsendt en opdatering til macOS Mojave og meldt, at virksomhedens kunder, der især er kræsne med sikkerhed, kan deaktivere Hyper-Threading selv.
Microsoft har meldt, at de har udsendt patches til deres software for at reducere sandsynligheden for udnyttelse af MDS, men har også påpeget, at kunderne yderligere skal have firmwareopdateringer fra deres pc-producenter.
Da majoriteten af operativsystemleverandørerne har besluttet at holde Hyper-Threading aktiveret, er truslen fra ZombieLoad åbenbart ikke så alvorlig, som det så ud for kun et døgn siden. Desuden er der stadig ikke registreret et eneste kendt tilfælde af udnyttelse af sårbarheden i en reel attack.
Brugen af patches uden at deaktivere Hyper-Threading påvirker næsten ikke ydeevnen på Intel-processorer.
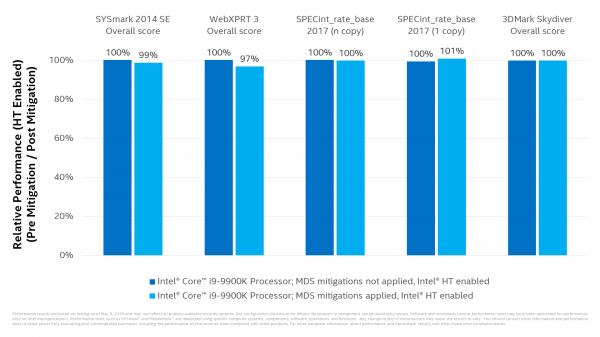
Men du vil ikke tro det, hvis du ser på fra Intel angående indflydelsen af sikkerhedspatches på ydeevnen ved deaktiveret Hyper-Threading. Virksomheden hævder, at sikkerhedsrettelser sammen med deaktivering af Hyper-Threading har en mistænkeligt lille indflydelse på ydeevnen.
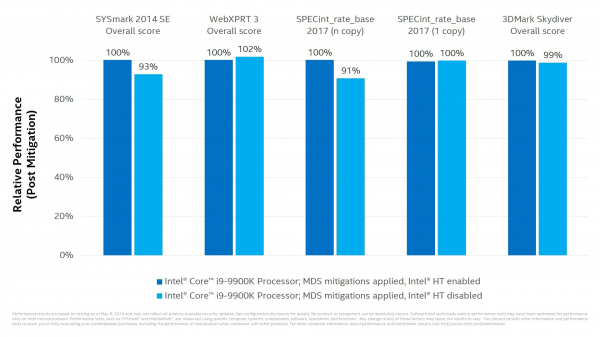
Portalen er kategorisk uenig med Intel i, at deaktivering af Hyper-Threading ikke udgør et stort problem, selvom Intel viser i sit dokument, at ydeevnen stort set ikke er ændret. Problemet ligger i Intel's kunstige tests ved deaktivering af Hyper-Threading, da virksomheden ikke har testet specifikke multitråde belastninger. Hvis Intel havde udført tests med Blender, Cinebench eller andre, der er designet til multikernede og multitrådede processorer, ville vi straks se et stort fald i ydeevnen.
For at understrege, hvor vigtig Hyper-Threading-teknologien er, kan man blot se på Intel-processorerne i9-9900K til $500 og i7-9700K til $375, hvis vigtigste forskel faktisk er understøttelsen af Hyper-Threading. Deaktivering af Hyper-Threading på Intel-processorer er et enormt slag for alle, der kræver multitrådet ydeevne.
Men der er også gode nyheder for dem, der bruger de nyeste Intel-processorer. Ifølge virksomheden har mange af deres seneste processorer i 8. og 9. generation allerede hardware-mikrocodeopdateringer, så ejere af i9-9900K har ingen grund til at deaktivere Hyper-Threading. Truslen fra ZombieLoad er åbenbart højere for ældre processorer. Ejere af disse systemer må stole på opdateringer af operativsystemet og software samt effektiviteten af deres antivirusløsninger for at mindske risikoen for skadelig kode. Og lad os endnu engang minde om, at der stadig ikke er rapporteret om en eneste attack, der bruger ZombieLoad.
Kilde: 3dnews.ru
