

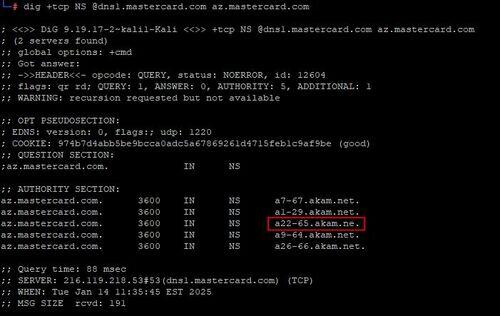
Sikkerhedsforskere fra Seralys har afsløret en sårbarhed i DNS-serveren for domænet mastercard.com, som benyttes i betalingssystemet MasterCard. I domæneindstillingerne for mastercard.com har der siden juni 2020 været en tastefejl — i listen over DNS-servere var værten "a22-65.akam.net" (Akamai DNS-tjeneste) blevet angivet forkert som "a22-65.akam.ne". Rodzonen ".ne" tilhører Niger Republikken, og domænet "akam.ne" var derfor tilgængeligt for salg.
Dermed har enhver med interesse haft mulighed for at købe et domæne "akam.ne" oprette en vært "a22-65.akam.ne", opsætte en DNS-server på denne og skabe en egen version af DNS-zonen mastercard.com samt omdirigere enhver underdomæne af mastercard.com til sin egen server. DNSSEC blev ikke anvendt for mastercard.com. Da fejlen var i navnet på en af de fem DNS-servere, kunne en succesfuld angreb give kontrol over mindst 1/5 af trafikken. Omfanget kunne øges ved at indstille den falske zone med en stor TTL (Time To Live), hvilket ville resultere i, at posterne blev fastholdt længere i cachen hos offentlige resolvere, eksempelvis dem, der understøttes af Cloudflare (1.1.1.1) og Google (8.8.8.8).
Udover at opsnappe trafikken fra eksisterende værter, kunne man udføre et mindre synligt angreb ved at bruge en oprindeligt ikke eksisterende underdomæne til phishing, for eksempel etablere en værts "redemtion.mastercard.com" og bruge det i spam i stedet for den legitime indgang "redemption.mastercard.com". Blandt andet, ved at have kontrol over en af de DNS-servere, der betjener domænet mastercard.com, kunne man få TLS-certifikat adgang til tjenester, der muliggør domæneejerskabsverifikation gennem Web eller DNS, som Let’s Encrypt. Blandt de mulige angrebsscenarier nævnes også oprettelse af en falsk mailserver til at opsnappe korrespondance fra email navn@mastercard.com samt organisation af dataindsamling fra medarbejdere, der bruger Windows.
En forsker, der identificerede problemer, købte domænet «akam.ne» for $300 og satte en DNS-sniffer op for at vurdere trafikmængden. Analysen af de modtagne forespørgsler viste, at MasterCard-sagen ikke var den eneste, og at der findes andre domænezoner, hvis DNS-serverlister angiver værten «akam.ne» i stedet for «akam.net». Desuden blev det afdækket, at domænet «akam.ne» var registreret fra 2015 til 2018 og sandsynligvis blev brugt til at udføre angreb. Antagelsen om angreb er baseret på det faktum, at den tidligere ejer af «akam.ne» også registrerede domænet «awsdns-06.ne», der er stylet som DNS-serveren «awsdns-06.net». Funktionsfejl hos en af DNS-serverne med en stavefejl i navnet kan i længden forblive uopdaget af administratorer, da redundans sikres ved at angive flere DNS-servere.
Virksomheden MasterCard ignorerede i første omgang meddelelsen om problemet, men efter at journalisten Brian Krebs kontaktede dem, anerkendte de fejlen og rettede den og udtalte, at fejlen ikke udgjorde en trussel mod infrastrukturen. Herefter blev en anmodning fra MasterCard om at fjerne den offentliggjorte bemærkning om hændelsen omdirigeret til forskeren via Bugcrowd, en tjeneste der giver betaling for identificerede sårbarheder.
Som svar erklærede forskeren, at selvom han har en konto på Bugcrowd, så havde han ikke sendt nogen anmodninger om belønninger og havde direkte informeret MasterCard om problemet. Bemærkningen blev offentliggjort for at skabe opmærksomhed om problemet, efter at MasterCard ikke længere var i fare, og domænet «akam.ne» tilhørte forskeren. Som et resultat kompenserede MasterCard ikke kun ikke de $300, der blev brugt på domænet, men gav endda ikke forskeren nogen tak, selv ikke verbalt.
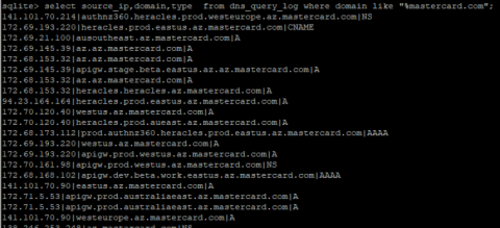
Når det kommer til påstanden om, at fejlen ikke skabte yderligere risici, præsenterede forskeren statistikken for modtagne DNS-forespørgsler, der inkluderede domæner som *.az.mastercard.com, hvilket angiver fungerende komponenter i MasterCards infrastruktur, som er hosted i Microsoft Azure's cloud-service. Kompromittering af sådanne komponenter udgjorde åbenbart en kritisk sikkerhedstrussel.
Kilde: opennet.ru
