

I slutningen af 2019 henvendte flere russiske virksomheder sig til Group-IB's afdeling for efterforskning af cyberkriminalitet med problemer relateret til uautoriseret adgang til deres kommunikation i messagingtjenesten Telegram. Angrebene fandt sted på både iOS- og Android-enheder, uanset hvilken mobiloperatør skadelidte havde.
Angrebet begyndte med, at brugeren modtog en besked i Telegram fra en officiel servicekanal (denne kanal er den officielle med verifikationsblå flueben) med en bekræftelseskode, som brugeren ikke havde anmodet om. Herefter modtog offeret en SMS med aktiveringskoden — og næsten med det samme blev der sendt en meddelelse til den officielle Telegram-kanal om, at kontoen var blevet logget ind fra en ny enhed.
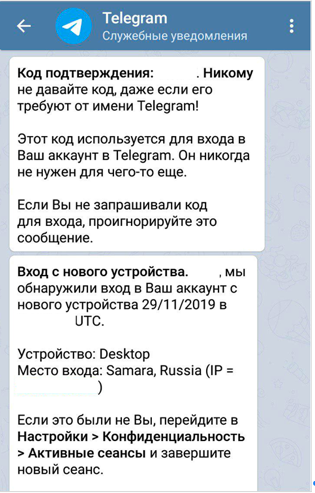
I alle kendte tilfælde, ifølge Group-IB, loggede angriberne ind på andres konto via mobilnettet (sandsynligvis ved at bruge engangssim-kort), og IP-adressen for angriberne befandt sig i de fleste tilfælde i Samara.
Adgang på bestilling
En undersøgelse fra Group-IB's Laboratorium for Computerretssikkerhed viste, at udstyret fra de berørte ikke var inficeret med spy-ware eller banktrojanere, at kontiene ikke var hacket, og at der ikke var sket SIM-kortsudskiftning. I alle tilfælde opnåede angriberne adgang til offrets messagingtjeneste ved hjælp af SMS-koder, der blev sendt, når man loggede ind fra en ny enhed.
Denne procedure fungerer således: ved aktivering af messagingtjenesten på en ny enhed sender Telegram en kode via servicekanalen til alle brugerens enheder, og derefter (på anmodning) sendes en SMS-besked til telefonen. Ved at være klar over dette initierer angriberne selv anmodningen om at få messagingtjenesten til at sende en SMS med aktiveringskoden, opsnapper denne SMS og bruger den modtagne kode til at logge ind succesfuldt i messagingtjenesten.
Dermed får angriberne ulovlig adgang til alle aktuelle chats, undtagen de hemmelige, samt til historikken for beskeder i disse chats, herunder filer og billeder, der er sendt. Når en legitim Telegram-bruger opdager dette, kan han tvinge angriberens session til at afsluttes. Takket være den implementerede beskyttelsesmekanisme kan det modsatte ikke ske, angriberen kan ikke afslutte ældre sessioner for den rigtige bruger inden for 24 timer. Derfor er det vigtigt at opdage fremmede sessioner i tide og afslutte dem for ikke at miste adgangen til kontoen. Specialister fra Group-IB har sendt en meddelelse til Telegram-teamet om deres undersøgelse af situationen.
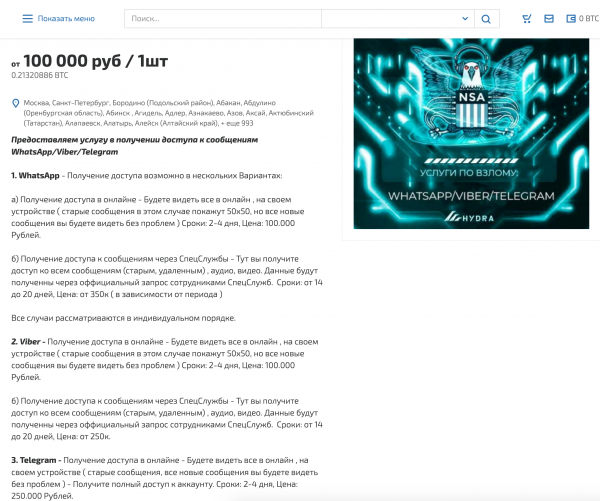
Undersøgelsen af hændelserne fortsætter, og i øjeblikket er det ikke præcist fastslået, hvilken ordning der er blevet brugt til at omgå SMS-faktoren. I forskellige perioder har forskere givet eksempler på opfangning af SMS ved hjælp af angreb på SS7- eller Diameter-protokoller, der anvendes i mobilnetværk. Teoretisk set kan sådanne angreb gennemføres med ulovlig brug af specifik teknisk udstyr eller insiderinformation fra mobiloperatørerne. Især på hackerfora i Darknet er der friske annoncer med tilbud om at hacke forskellige messenger-apps, herunder Telegram.
"Specialister i forskellige lande, herunder Rusland, har gentagne gange erklæret, at sociale netværk, mobilbank og messengers kan hackes ved hjælp af sårbarhed i SS7-protokollen, men dette har været enkeltstående tilfælde af målrettede angreb eller eksperimentelle undersøgelser," kommenterer Sergey Lupanin, leder af cyberkriminalitetsundersøgelsesafdelingen hos Group-IB, "I rækken af nye hændelser, der allerede er mere end 10, er det tydeligt, at angriberne ønsker at etablere denne indtjeningsmetode som en rutine. For at undgå dette er det nødvendigt at forbedre ens eget niveau af digital hygiejne: i det mindste bruge to-faktor-autentifikation, hvor det er muligt, og tilføje en obligatorisk anden faktor til SMS, hvilket funktionelt er indbygget i Telegram."
Hvordan beskytter man sig?
1. Telegram har allerede implementeret alle nødvendige cybersikkerhedsoptioner, som vil neutralisere angribernes indsats.
2. På iOS- og Android-enheder til Telegram skal du gå ind i Telegram-indstillingerne, vælge fanen "Privatliv" og aktivere "Cloud passwordTo-faktor godkendelse" eller "Two-step verification". En detaljeret beskrivelse af, hvordan man aktiverer denne funktion, findes i vejledningen på messengerens officielle hjemmeside: (https://telegram.org/blog/sessions-and-2-step-verification)
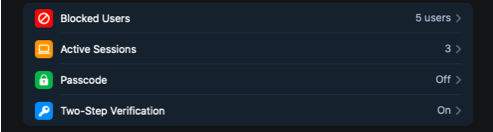
3. Det er vigtigt ikke at angive en e-mailadresse til at gendanne denne adgangskode, da gendannelse af adgangskoden til e-mail som regel også sker via SMS. På samme måde kan du øge sikkerheden for din konto i WhatsApp.
Kilde: habr.com
