

Siemens udgivelsen af den frie hypervisor . Hypervisor fungerer på x86_64-systemer med VMX+EPT eller SVM+NPT (AMD-V) udvidelser, samt på ARMv7 og ARMv8/ARM64 processorer med virtualiseringsegenskaber. Separat billedgenerator til Jailhouse hypervisor, der er baseret på Debian-pakker til understøttede enheder. Projektkoden er under GPLv2-licensen.
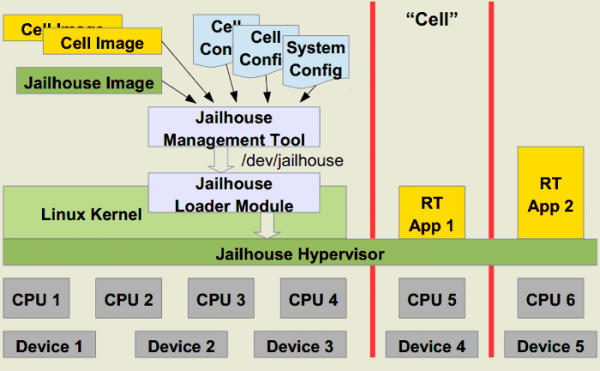
Hypervisoren implementeres som et modul til Linux-kernen og leverer virtualisering på kernel-niveau. Komponenterne til gæstesystemer er allerede inkluderet i selve Linux-kernen. Isoleringen styres ved hjælp af de hardwaremekanismer til virtualisering, der tilbydes af moderne CPU'er. De særlige kendetegn ved Jailhouse er den letvægtsimplementering og fokus på binding af virtuelle maskiner til faste CPU'er, RAM-områder og hardwareenheder. Denne tilgang gør det muligt at køre flere uafhængige virtuelle miljøer på en enkelt fysisk multiprocessor-server, hvor hvert miljø er knyttet til sin egen CPU-kerne.
Med stram binding til CPU minimeres omkostningerne ved hypervisorens drift og det gør implementeringen betydeligt enklere, da der ikke er behov for at udføre en kompleks ressourcetilordningsplanlægger — tildeling af en individuel CPU-kerne sikrer, at der ikke kører andre opgaver på denne CPU. Fordelen ved en sådan tilgang er muligheden for at sikre garanteret adgang til ressourcer og forudsigelig ydeevne, hvilket gør Jailhouse til en passende løsning til opgaver, der skal udføres i realtid. Ulempen er den begrænsede skalerbarhed, der afhænger af antallet af CPU-kerner.
I Jailhouse-terminologi kaldes de virtuelle miljøer «celler» (cell, i konteksten af jailhouse). Inden i cellen fungerer systemet som en enkelt-processor server og viser en ydeevne ydelsen fra en dedikeret CPU-kerne. I cellen kan der køre et hvilket som helst operativsystem, samt begrænsede miljøer til at køre en enkelt applikation eller specialforberedte separerede applikationer, der er designet til at håndtere realtidsopgaver. Konfigurationen angives i , der definerer de tildelte CPU'er, hukommelsesområder og ind-/udgangsporte for miljøet.
I den nye udgivelse
- Support for Marvell MACCHIATObin, Xilinx Ultra96 platforms added,
Microsys miriac SBC-LS1046A and Texas Instruments AM654 IDK; - Statistics added for each CPU core;
- PCI devices are reset when the camera shuts down;
- Device Tree structure adapted for the latest kernel releases of Linux;
- For ARM and ARM64 platforms, protection against Spectre v2 attacks added. Recent QEMU releases have been accounted for in the qemu-arm64 settings. Issues with the PSCI firmware overwrite on Orange Pi Zero boards have been resolved;
- For the x86 platform, the use of SSE and AVX instructions has been enabled when launching demonstration environments (inmates), and an exception report has been added.
Future plans include the long-awaited support for IOMMUv3, increased efficiency in CPU cache usage (), resolution of APIC problems on AMD Ryzen processors, redesign of the ivshmem device and promotion of drivers into the main kernel.
Kilde: opennet.ru
