

Jeg er ingeniør af profession, men jeg kommunikerer oftere med iværksættere og fabriksdirektører. For nogen tid siden henvendte ejeren af en industrivirksomhed sig for råd. Selvom virksomheden er stor og blev grundlagt i 90'erne, fungerer ledelse og regnskab på gammeldags vis i et lokalt netværk.
Dette er et resultat af bekymringer omkring sin virksomhed og øget kontrol fra staten. Lovgivning og regler kan fortolkes meget bredt af de tilsynsførende myndigheder. Som et eksempel kan man nævne ændringerne i skatteloven, for skatteovertrædelser, faktiske ødelæggelse .
Som resultat begyndte virksomhedsejeren at lede efter løsninger til sikker opbevaring af informationer og sikker overførsel af dokumenter. En virtuel "bankboks".
Opgaven blev drøftet med den interne systemadministrator: der kræves en dybdegående analyse af de eksisterende platforme.
- tjenesten skal ikke være cloud-baseret i klassisk forstand, dvs. uden opbevaring på en tredjeparts drift; kun egen server;
- der kræves stærk kryptering af overførte og gemte data;
- muligheden for akut at slette indhold fra enhver enhed ved et enkelt tryk på en knap er obligatorisk;
- løsningen er udviklet i udlandet.
Jeg foreslog at fjerne det fjerde punkt, da russiske applikationer har officielle certifikater. Direktøren sagde direkte, hvad man skal gøre med sådanne certifikater.
Vi vælger muligheder
Jeg har udvalgt tre løsninger (jo flere valgmuligheder, jo flere tvivl):
- Open Source — projekt , understøttet af entusiastisk udvikler Jacob Borg.
- , styret af det amerikanske firma Resilio Inc. (før hed denne service BitTorrent Sync).
- Projekt fra , applikation til synkronisering. Cypriotisk registrering.
Virksomhedens ejer har ikke stor teknisk viden, så jeg udarbejdede rapporten i form af lister med fordele og ulemper for hver mulighed.
Konklusioner af analysen
Syncthing
Fordele:
- Open source;
- Aktivitet fra hovedudvikleren;
- Projektet har eksisteret i lang tid;
- Gratis.
Ulemper:
- Ingen klient til iOS-grænsefladen;
- Langsomme Turn-servere (de er gratis, så de er langsomme). For dem der
ikke er klar over det, bruges Turn ved umuligheden af at oprette direkte forbindelse; - Svær konfiguration af grænsefladen (man skal have mange års erfaring med programmering);
- Manglende hurtig kommerciel support.
Resilio
Fordele: support for alle enheder og hurtige Turn-servere.
Ulemper: Én meget væsentlig ting – fuldstændig ignorering af supportteamets henvendelser. Ingen reaktion, selvom man skriver fra forskellige adresser.
Pvtbox
Fordele:
- Support for alle enheder;
- Hurtige Turn-servere;
- Mulighed for at downloade filer uden at installere applikationen;
- Adekvate supporttjenester, inklusive telefonisk support.
Ulemper:
- Ungt projekt (få anmeldelser og gode vurderinger);
- Meget 'teknisk' og ikke altid forståeligt website-interface;
- Ingen detaljeret dokumentation, for mange spørgsmål er man nødt til at kontakte support.
Hvad kunden valgte
Hans første spørgsmål: hvad er meningen med at udvikle noget gratis? De sagde nej til Syncthing med det samme. Argumenterne fungerede ikke.
Efter et par dage afviste kunden kategorisk Resilio Sync på grund af manglende support, da det var uklart, hvor man skulle henvende sig i en usædvanlig situation. Plus mistillid til den amerikanske registrering af firmaet.
Til videre analyse blev Pvtbox Electronic Vault tilbage. Vi gennemførte en fuld teknisk revision af denne platform med fokus på muligheden for at opsnappe, dekryptere data og uautoriseret adgang til informationslagringen.
Revisionsprocessen
Vi analyserede forbindelserne ved programmets opstart, under arbejdet og i inaktiv tilstand. Trafikken er fra starten krypteret i henhold til moderne standarder. Vi vil forsøge at udføre et MITM-angreb og ændre certifikatet 'on-the-fly' ved hjælp af Linux (Xubuntu Linux 18.04), Wireshark, Mitmproxy. For dette vil vi indføre en mellemmand mellem applikationen Pvtbox og serveren pvtbox.net (der er dataudveksling med serveren pvtbox.net via HTTPS-forbindelsen).
Vi starter applikationen for at sikre, at programmet og filsynkroniseringen fungerer. I Linux kan man straks se logningen, hvis man starter programmet fra terminalen.
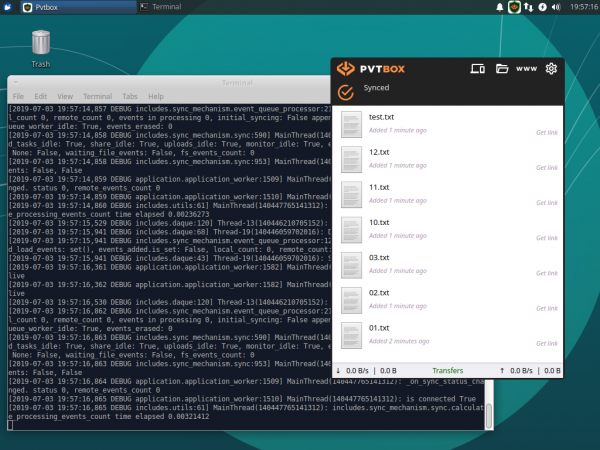
Vi slukker applikationen og ændrer værtsadressen pvtbox.net i filen /etc/hosts med superbrugerrettigheder. Vi skifter adressen til vores proxyservers adresse.
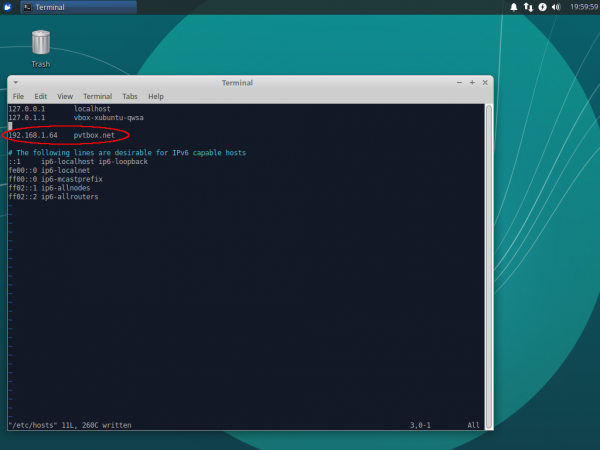
Nu forbereder vi vores proxyserver til MITM-angreb på computeren med adressen 192.168.1.64 i vores lokale netværk. Til dette installerer vi pakken mitmproxy version 4.0.4.
Vi starter proxyserveren på port 443:
$ sudo mitmproxy -p 443
Vi starter programmet Pvtbox på den første computer, ser output fra mitmproxy og applikationens logfiler.
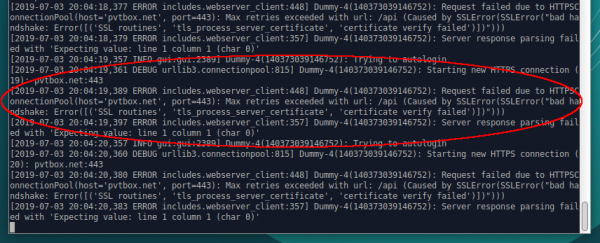
Mitmproxy rapporterer, at kunden ikke har tillid til det falske certifikat fra proxyserveren. I applikationsloggene ser vi også, at proxyserverens certifikat ikke består kontrollen, og programmet nægter at fungere.
Installerer proxyserverens certifikat mitmproxy på computeren med applikationen Pvtbox for at gøre certifikatet "betroet". På computeren installerer vi pakken ca-certificates. Derefter kopierer vi certifikatet mitmproxy-ca-cert.pem fra kataloget .mitmproxy på proxyserveren til computeren med applikationen Pvtbox i katalogen /usr/local/share/ca-certificates.
Udfører kommandoerne:
$ sudo openssl x509 -in mitmproxy-ca-cert.pem -inform PEM -out mitmproxy-ca-cert.crt
$ sudo update-ca-certificates
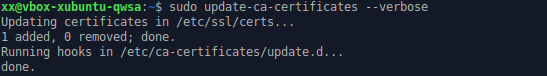
Starter applikationen Pvtbox. Certifikatet bestod stadig ikke kontrollen, programmet nægter at fungere. Sandsynligvis bruger applikationen en beskyttelsesmekanisme Certificate pinning.
En lignende angreb blev udført mod værten signalserver.pvtbox.net, samt mod selve peer-2-peer-forbindelsen mellem noderne. Udvikleren angiver, at applikationen til etablering af peer-2-peer-forbindelser bruger en åben protokol webrtc, hvor end-to-end kryptering anvendes i henhold til protokollen DTLSv1.2.
Nøgler genereres til hver forbindelsesetablering og sendes over en krypteret kanal via signalserver.pvtbox.net.
Teoretisk set ville det være muligt at opfange tilbuds- og svarbeskederne fra webrtc, ændre krypteringsnøglerne der og have mulighed for at dekryptere alle modtagne webrtc-beskeder. Men det var ikke muligt at udføre mitm-angrebet på signalserver.pvtbox.net, og derfor er der ikke mulighed for at opfange og ændre de beskeder, der sendes via signalserver.pvtbox.net.
Således er det ikke muligt at udføre dette angreb på peer-2-peer forbindelser.
Der blev også fundet en fil med certifikater leveret med programmet. Filen er placeret på stien /opt/pvtbox/certifi/cacert.pem. Denne fil blev erstattet med en fil, der indeholder det betroede certifikat fra vores proxyserver mitmproxy. Resultatet ændrede sig ikke - programmet nægtede at oprette forbindelse til systemet, og der blev observeret den samme fejl i loggen,
at certifikatet ikke bestod kontrollen.
Resultaterne af revisionen
Jeg kunne ikke intercept eller ændre trafikken. Filnavne, for ikke at tale om deres indhold, overføres i krypteret form, der anvendes end-to-end kryptering. Applikationen implementerer en række beskyttelsesmekanismer, der forhindrer overvågning og indsættelse.
Som følge af dette har virksomheden købt to dedikerede servere (fysisk placeret på forskellige steder) for permanent adgang til information. Den første server bruges til modtagelse, behandling og opbevaring af information, den anden til sikkerhedskopiering.
Det individuelle cloud-system blev tilkoblet direktørens arbejdsstation og mobiltelefon på iOS. Andre medarbejdere blev tilkoblet af den interne systemadministrator og teknisk support fra Pvtbox.
Der har ikke været nogen klager fra bekendte i den tid, der er gået. Jeg håber, min anmeldelse vil hjælpe læserne på Habr i en lignende situation.
Kilde: habr.com
