

Intel oplysninger om to nye sårbarheder i Intel CPU'er, forårsaget af data lækager fra L1D cache (, L1DES — L1D Eviction Sampling) og vektorrestrukturer (, VRS — Vector Register Sampling). Sårbarhederne tilhører klassen (Microarchitectural Data Sampling) og er baseret på metoder til analyse af sidekanaler til data i mikroarkitekturelle strukturer. AMD, ARM og andre processorer er ikke sårbare over for disse problemer.
Den største fare er sårbarheden L1DES, som afsætning af cachelinjer, der bliver udskiftet fra L1D-cachen, i fyldbufferen (Fill Buffer), som på dette tidspunkt skal være tom. For at identificere data, der er blevet afsat i fyldbufferen, kan metoder til analyse af sidekanaler anvendes, som tidligere er foreslået i angreb (Microarchitectural Data Sampling) og (Transactional Asynchronous Abort). Essensen af den tidligere implementerede beskyttelse mod
MDS og TAA er at rydde mikroarkitekturelle buffere før kontekstskift, men som det viser sig, bliver data under visse betingelser spekulativt nulstillet i buffere efter rydningsoperationen, derfor forbliver metoderne MDS og TAA anvendelige.
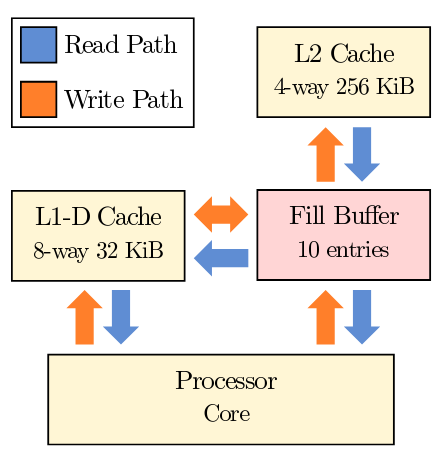
Som et resultat kan en angriber bestemme de udskiftede data fra første niveau cache, der blev ændret under udførelsen af et program, tidligere kørende på den nuværende CPU-kerne, eller programmer, der kører parallelt i andre logiske tråde (hyperthread) på den samme CPU-kerne (deaktivering af HyperThreading reducerer angrebseffektiviteten). I modsætning til angrebet , L1DES tillader ikke valg af specifikke fysiske adresser til kontrol, men giver mulighed for passiv overvågning af aktivitet i andre logiske tråde, relateret til indlæsning eller gemme værdier i hukommelsen.
Baseret på L1DES har forskellige forskerhold udviklet flere angrebsmetoder, som potentielt gør det muligt at udtrække fortrolig information fra andre processer, operativsystemer, virtuelle maskiner og sikre SGX-enklaver.
- VUSec-holdet RIDL angrebsmetoden til L1DES sårbarheden. En prototype af et exploit er tilgængelig , som blandt andet omgår den foreslåede Intel-metode til beskyttelse mod MDS, der er baseret på brugen af instruktionen VERW til at rense indholdet af mikroarkitekturpuffer i det øjeblik, der skiftes fra kernerum til brugerområde, eller når kontrollen overdrages til gæstesystemet (forskere har oprindeligt insisteret på, at VERW (rensning af mikroarkitekturpuffer) ikke er tilstrækkeligt til at beskytte, og at der kræves en komplet nulstilling af L1-cache ved hver konteksskift).
- Kommandoen har opdateret sin under hensyntagen til L1DES-anfaldet.
- Forskere fra Michigan State University har udviklet deres egen angrebsmetode (), der muliggør udtrækning af fortrolig information fra operativsystemets kerne, virtuelle maskiner og sikre enclaves i SGX. Metoden er baseret på med mekanismen til asynkrone operation interruption (TAA, TSX Asynchronous Abort) for at bestemme indholdet af fyldpufferen efter datalæk fra L1D-cachen.
Den anden sårbarhed VRS (Vector Register Sampling) til lækagen i bufferlagringen (Store Buffer) af resultater fra læseoperationer fra vektorregistre, som er blevet ændret under udførelsen af vektorinstruktioner (SSE, AVX, AVX-512) på den samme CPU-kerne. Lækagen opstår under tilstrækkeligt sjældne omstændigheder og skyldes, at en spekuleret udførende operation, der fører til refleksion af tilstanden i vektorregistrene i bufferlagringen, bliver forsinket og afsluttet efter rensningen af bufferen og ikke før. I lighed med sårbarheden L1DES kan indholdet af bufferlagringen derefter bestemmes ved hjælp af metoderne for angreb fra MDS og TAA.
Forskere fra VUSec-gruppen , som muliggør bestemmelse af værdierne i vektorregistrene, der er opnået som følge af beregninger i en anden logisk tråd på den samme CPU-kerne. Virksomheden Intel sårbarheden VRS som for kompleks til at udføre reelle angreb og tildelt den en minimal farevurdering (2.8 CVSS).
Oplysninger om problemerne blev sendt til Intel i maj 2019 af Zombieload-teamet fra Graz Teknisk Universitet (Østrig) og VUSec-gruppen fra Vrije Universiteit Amsterdam, og senere, efter analyse af andre angrebsvektorer for MDS-angrebet, blev sårbarhederne bekræftet af nogle andre forskere. I den første MDS-rapport blev information om L1DES- og VRS-problemerne ikke inkluderet, da der ikke var nogen løsning tilgængelig. Løsningen er stadig ikke tilgængelig, men de angivne fortrolighedsfrister er udløbet.
Som en workaround til beskyttelse anbefales det at deaktivere HyperThreading. For at blokere sårbarheden på kerne-niveau foreslås det at nulstille L1-cache ved hver kontekstskift (MSR bit MSR_IA32_FLUSH_CMD) og deaktivere TSX-udvidelsen (MSR bits MSR_IA32_TSX_CTRL og MSR_TSX_FORCE_ABORT).
Intel at udsende en mikrocodeopdatering med implementering af mekanismer til at blokere problemerne snart. Intel bemærker også, at anvendelsen af de foreslåede beskyttelsesmetoder mod angrebene fra 2018 (L1 Terminal Fault) muliggør blokering af udnyttelse af L1DES sårbarheden fra virtuelle miljøer. Angrebet Intel Core-processorer, der begynder fra sjette generation (Sky, Kaby, Coffee, Whiskey, Amber Lake osv.), samt nogle modeller af Intel Xeon og Xeon Scalable.
Yderligere kan det nævnes , der muliggør anvendelse af angrebsmetoderne til at bestemme indholdet af root-password-hash fra /etc/shadow ved periodiske autentifikationsforsøg. Hvis den oprindeligt foreslåede exploit kunne bestemme password-hash'en på , og efter anvendelse af lækagen under drift af den asynkrone afbrydelsesmekanisme (TAA, TSX Asynchronous Abort) udførte en tilsvarende operation på , så udfører den nye variant angrebet på 4 sekunder.
Kilde: opennet.ru
