

Sikkerhedsforskere fra Cybereason mailserveradministratorer om opdagelsen af en massiv, automatiseret angreb, der udnytter (CVE-2019-10149) i Exim, som blev påvist i sidste uge. Ved angrebet lykkes det angriberne at udføre deres kode med root-rettigheder og installere malware til kryptovaluta-mining på serveren.
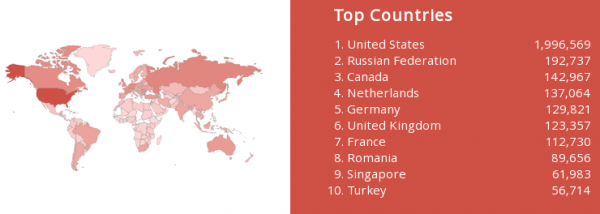
I henhold til juni udgør Exims andel 57,05 % (for et år siden 56,56 %), Postfix anvendes på 34,52 % (33,79 %) af mailservere, Sendmail - 4,05 % (4,59 %), Microsoft Exchange - 0,57 % (0,85 %). Ifølge tjenesten Shodan er der potentielt over 3,6 millioner mailservere i det globale netværk, der er sårbare og ikke opdateret til den seneste version af Exim 4.92. Cirka 2 millioner potentielt sårbare servere er placeret i USA, 192.000 i Rusland. Ifølge RiskIQ er 70 % af serverne med Exim allerede opdateret til version 4.92.
Administratorer anbefales at installere opdateringerne straks, som blev forberedt af distributioner allerede i sidste uge (, , , , , ). Hvis der er en kompromitteret sårbarhed i systemet for Exim-versioner (fra 4.87 til 4.91 inklusive), er det nødvendigt at sikre, at systemet ikke allerede er kompromitteret ved at tjekke crontab for mistænkelige kald og sikre, at der ikke er yderligere nøgler i mappen /root/.ssh. Tilstedeværelsen af logaktivitet fra firewall med adresserne an7kmd2wp4xo7hpr.tor2web.su, an7kmd2wp4xo7hpr.tor2web.io og an7kmd2wp4xo7hpr.onion.sh kan også indikere et angreb, da de bruges i forbindelse med lancering af malware.
De første angrebsforsøg på Exim-servere den 9. juni. Indtil den 13. juni tog angrebet installeres root-login og nøgleautentifikation) og installerer for root-brugeren RSA-nøglen , der giver privilegeret adgang til systemet via SSH.
Efter konfiguration af backdoor-installationen installeres en portscanner for at identificere andre sårbare servere. Derudover foretages der søgninger i systemet for allerede eksisterende mining-systemer, som fjernes, hvis de findes. I det sidste trin indlæses og registreres en egen miner i crontab. Mineren indlæses i form af en ico-fil (som i virkeligheden er et zip-arkiv med passwordet «no-password»), hvori den eksekverbare fil i ELF-format til Linux med Glibc 2.7+ er pakket.
Kilde: opennet.ru
