

Fredag den 12. april offentliggjorde informationssikkerhedsspecialisten John Page oplysninger om en udbedret sårbarhed i den nyeste version af Internet Explorer og demonstrerede, hvordan den kan udnyttes. Denne sårbarhed kan potentielt gøre det muligt for en angriber at få adgang til indholdet af lokale filer på Windows-systemers brugere, omgå browserens sikkerhedssystem.
Sårbarheden ligger i den måde, Internet Explorer håndterer filer i MHTML-format, som typisk har filendelsen .mht eller .mhtml. Dette format bruges som standard i Internet Explorer til at gemme websteder og gør det muligt at gemme hele indholdet af siden sammen med alt medieindhold som én enkelt fil. I øjeblikket gemmer de fleste moderne browsere ikke længere websteder i MHT-format og bruger den standard HTML-format til dette formål. De understøtter dog stadig behandling af filer i dette format og kan bruge det til at gemme, såfremt det er konfigureret korrekt eller via udvidelser.
Den sårbarhed, som John opdagede, tilhører klassen af XXE (XML eXternal Entity) sårbarheder og skyldes en forkert konfiguration af XML-kodebehandleren i Internet Explorer. "Denne sårbarhed gør det muligt for en fjernangriber at få adgang til brugerens lokale filer og f.eks. udtrække oplysninger om versionen af det installerede software i systemet," forklarer Page. "Således vil en forespørgsel til ‘c:Python27NEWS.txt’ returnere versionen af dette program (Python-fortolkeren i dette tilfælde)."
Da alle MHT-filer i Windows som standard åbnes i Internet Explorer, er udnyttelsen af denne sårbarhed en triviel opgave, da brugeren kun skal dobbeltklikke på en farlig fil, som han har modtaget via e-mail, på sociale medier eller i beskedapps.
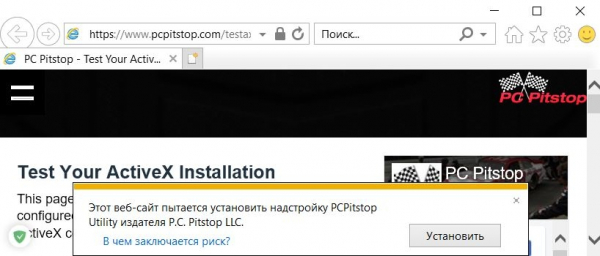
«Som vanligt, når man opretter en instans af en ActiveX-objekt som Microsoft.XMLHTTP, modtager brugeren en sikkerhedsadvarsel i Internet Explorer, der anmoder om bekræftelse for aktivering af blokeret indhold,» forklarer forskeren. «Men når man åbner en forberedt .mht-fil ved hjælp af specielt formaterede -tags, vil brugeren ikke få en advarsel om potentielt farligt indhold.»
Ifølge Page har han med succes testet sårbarheden i den aktuelle version af Internet Explorer 11 med alle de nyeste sikkerhedsopdateringer i Windows 7, Windows 10 og Windows Server 2012 R2.
Formentlig den eneste gode nyhed ved opdagelsen af denne sårbarhed for offentligheden er, at den engang dominerende markedsandel for Internet Explorer nu er faldet til omkring 7,34 %, ifølge NetMarketShare. Men da Windows bruger Internet Explorer som standardprogram til at åbne MHT-filer, behøver brugerne ikke have IE som standardbrowser, og de forbliver sårbare, så længe IE stadig er til stede i deres systemer, og de ikke er opmærksomme på formatet af de filer, der downloades fra internettet.
Den 27. marts informerede John Microsoft om denne sårbarhed i deres browser, men den 10. april modtog forskeren et svar fra virksomheden, hvor de angav, at de ikke betragtede dette problem som kritisk.
«En rettelse vil kun blive frigivet sammen med den næste version af produktet,» står der i Microsofts brev. «I øjeblikket planlægger vi ikke at udgive en løsning på dette problem.»
Efter Microsofts klare reaktion offentliggjorde forskeren oplysninger om nul-dags sårbarheden på sin hjemmeside samt et demonstrativt kode og video på YouTube.
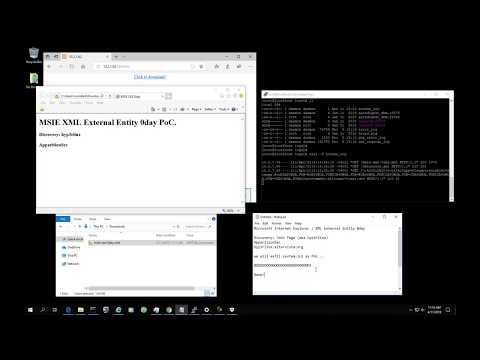
Selvom udnyttelsen af denne sårbarhed ikke er så let og kræver, at brugeren på en eller anden måde bliver tvunget til at åbne en ukendt MHT-fil, bør denne sårbarhed ikke tages let, på trods af Microsofts mangel på reaktion. Hackergrupper har tidligere brugt MHT-filer til phishing og distribution af malware; intet forhindrer dem i at gøre det igen i dag.
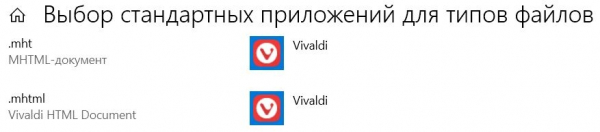
For at undgå denne og mange lignende sårbarheder er det tilstrækkeligt blot at være opmærksom på filtypen på de filer, du modtager fra internettet, og at kontrollere dem med antivirussoftware eller på VirusTotal. For ekstra sikkerhed kan du indstille dine foretrukne browsere til at åbne filer med .mht eller .mhtml i stedet for Internet Explorer. For eksempel kan dette gøres ret nemt i Windows 10 under menupunktet "Vælg standardapps for filtyper".
Kilde: 3dnews.ru
