

Microsoft har udgivet den første version af projektet Litebox, som udvikler et sikkerhedsorienteret operativsystem, implementeret som et bibliotek (Library OS). Med denne tilgang integreres operativsystemets tjenester direkte i applikationen i stedet for at henvise til en ekstern OS-kerne via systemopkald. Litebox kan anvendes i programmer eller kerner som et supplerende isolationslag, der blokerer adgangen til unødvendig funktionalitet fra kerner eller API'er. Projektkoden er skrevet i Rust og frigivet under MIT-licensen.
Litebox tilbyder et bibliotek, der kan tilsluttes applikationer med et isolerende lag, der udfører oversættelse af forespørgsler til eksterne programmeringsgrænseflader. Som sådanne eksterne grænseflader kan Linux-kernen, beskyttede isolerede miljøer som OP-TEE (Open Portable Trusted Execution Environment), Webassembly-miljøer eller standardbiblioteket RustStd anvendes.
Den minimale platform dannet gennem Litebox er anvendelig til at køre Linux- og Windows-applikationer, indlejede Linux-kerner og LVBS (Linux Virtualization Based Security). Blandt de mulige anvendelsesområder for Litebox nævnes at muliggøre kørsel af ikke-modificerede Linux-programmer i Windows, isolering af kørsel af Linux-applikationer på systemer med Linux-kerne, kørsel af programmer oven på AMD SEV SNP til hukommelseskryptering, udførelse af OP-TEE-programmer i Linux og isolering ved hjælp af konceptet LVBS (udnyttelse af hardwarevirtualisering til at beskytte enkelte komponenter i Linux-kernen, f.eks. dem der bruges til autentificering af moduler og adgangsstyring).
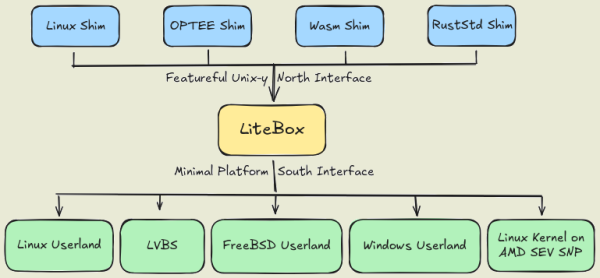
Kilde: opennet.ru
