

Mozilla har præsenteret et nyt produkt — Firefox Enterprise, en separat version af Firefox designet til brug i virksomheder, der giver udvidede muligheder for centraliseret administration og kontrol over medarbejdernes aktiviteter. Firefox Enterprise-version 158 er baseret på Firefox 158-udgivelsen, som er planlagt til frigivelse i aften. Administration af browsere på arbejdsstationer udføres via webadministratorens konsol, som kan køres på egen hardware uden tilknytning til eksterne cloud-tjenester.
Overførsel af information om begivenheder til de implementerede platforme for sikkerhedsbegivenhedsanalyse (SIEM — Security Information and Event Management) understøttes, fastlæggelse af adgangsregler knyttet til brugere og enheder, autentificering via systemer for enkeltlogon (SSO), begrænsning af adgang på domæneniveau og handlinger i browseren (f.eks. deaktivering af AI-relaterede funktioner), styring af installation af udvidelser og levering af opdateringer, fjernændring af indstillinger og indsamling af telemetri.
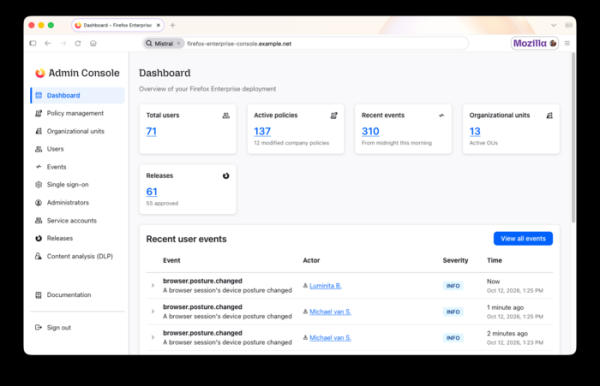
Hovedfunktioner ved Firefox Enterprise:
- Håndtering af brugere og sessioner via administratorens konsol. Sammenlægning af brugere i grupper med forskellige adgangsniveauer. Oprettelse af regler for indholdsanalys og gennemgang af revisionslogs.
- Mulighed for at arbejde i browseren kun efter autentificering med sin virksomhedskonto. Integration med SSO og autentificeringsudbydere, der bruger protokol
OpenID Connect (OIDC). Mulighed for anvendelse af to-faktor autentificering. Efter genstart eller lukning af browseren afsluttes sessionen og der kræves ny login. Administratoren kan fjernafbryde sessionen, f.eks. i tilfælde af tyveri af en bærbar computer.
- Separat tema og brandelementer. Tilpasning af designet med hensyntagen til virksomhedens brand og visning af virksomhedens logo i browseren.
- Deaktivering af forbindelser til Mozillas tjenester til fordel for virksomhedens egne tjenester, der sikrer administration af browseren og opdateringer.
- Overførsel af data til administratorens konsol om enhedens tilstand, inklusive oplysninger om operativsystemet, diskryptering, kørende programmer til opretholdelse af sikkerhed, forbindelse til Active Directory-domænet, installerede udvidelser og oplysninger om netværksforbindelse. Administratoren kan knytte browserens funktionalitet til systemmiljøindstillingerne.
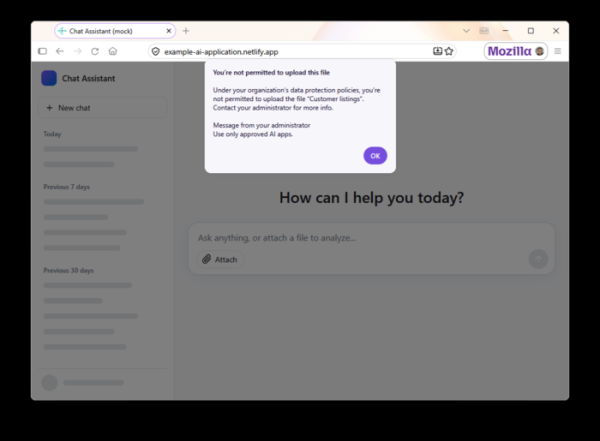
- Muligheder for at forhindre datalækage (DLP — Data Loss Prevention) — administratoren kan konfigurere blokering eller varsling ved forsøg på at indsætte fra udklipsholderen, uploade og downloade filer, samt udskrive sider fra bestemte websteder. For eksempel kan indsættelse fra udklipsholderen til uautoriserede AI-værktøjer være forbudt. Indbyggede DLP-tjek udføres på browsersiden på brugerens enhed, dvs. indholdet sendes ikke til netværket til inspektion, men det er muligt at tilslutte og sende data til eksterne DPL-systemer. Identificerede overtrædelser af reglerne vises i administratorens konsol.

- Mulighed for at tilføje vandmærker til vigtige sider, der indeholder medarbejderens email og operationstidspunkt. Sådanne mærker kan anvendes ved efterforskning af kilden til informationslækage. Indstillinger for vandmærker og de websteder, de tilføjes til, konfigureres af administratoren.
- Forstærket beskyttelsestilstand (Lockdown), hvor JIT-kompilering af JavaScript deaktiveres ved adgang til usikre websteder, udførelse af arbejdere blokeres, ukrypterede henvendelser gennem HTTP forbydes, og arbejdet med websitet isoleres i en separat container.
- Kryptering af profildata såsom browserhistorik, webformularoplysninger, brugernavne og TLS-sessionstokens. Adgang til den kopierede krypterede profil er kun muligt ved brug af en nøgle, der leveres af administratoren.
- Mulighed for adgang til virksomhedens interne websteder og webapplikationer fra brugerens personlige enheder uden installation af en dedikeret VPN, ved hjælp af en implementerbar proxy i virksomheden.
- Over 130 centrally managed policies, many of which can be changed without restarting the browser. For example, through policies, settings related to proxies, website filtering, Cookies, operation only via HTTPS, Lockdown mode, and extension parameters can be modified.
- The ability to determine the minimum browser version allowed and track the installation of updates on employees' systems.
- Support for reporting events such as file downloads, printing, extension installations, opening unsafe websites, and attempts to access blocked sites marked in the Safe Browsing database. Reports of such events are displayed in the admin interface.
- The administrator can block and allow the use of browser extensions based on their type, websites, and user permissions. It is also possible to prohibit the disabling of automatic extension updates, use a separate server for delivering new versions of extensions, prohibit changing extension settings for specific websites, and choose which websites to apply specific extensions to.
Kilde: opennet.ru
