

Iranske prostatslige hackere står over for store problemer. Gennem hele foråret offentliggjorde ukendte personer „hemmelige lækager“ på Telegram – information om de APT-grupper, der er tilknyttet den iranske regering – OilRig og MuddyWater – deres værktøjer, ofre og forbindelser. Men ikke alle. I april opdagede specialister fra Group-IB lækagen af e-mailadresser fra det tyrkiske selskab ASELSAN A.Ş., som beskæftiger sig med produktion af taktiske militærradiostationer og elektroniske forsvarssystemer til de tyrkiske væbnede styrker. Anastasia Tikhonova, leder af forskningsgruppen for komplekse trusler hos Group-IB, og Nikita Rostovtsev, junioranalytiker hos Group-IB, beskrev angrebet på ASELSAN A.Ş. og fandt en mulig deltager MuddyWater.
Eksponering via Telegram
„Lækagen“ af iranske APT-grupper begyndte med, at en person ved navn Lab Dookhtegan kildekoderne til seks værktøjer fra APT34 (også kendt som OilRig og HelixKitten), afslørede IP-adresser og domæner, der deltager i operationer, samt data om 66 hackerofre, herunder virksomhederne Etihad Airways og Emirates National Oil. Lab Dookhtegan lækkede også data om tidligere operationer fra gruppen og information om medarbejdere i Irans Ministerium for Information og National Sikkerhed, der angiveligt er forbundet med gruppens aktiviteter. OilRig er en APT-gruppe relateret til Iran, der har eksisteret siden cirka 2014 og sigter mod regerings-, finans- og militære organisationer samt energi- og telekommunikationsselskaber i Mellemøsten og Kina.
Efter eksponeringen af OilRig fortsatte lækagen – der dukkede informationer op i dark web og på Telegram om aktiviteterne fra en anden prostatslig gruppe fra Iran – MuddyWater. Men i modsætning til den første lækage blev der denne gang offentliggjort ikke kildekoder, men dumps, som inkluderer skærmbilleder af kildekoderne, kontrolservere samt IP-adresser fra tidligere hackerofre. Denne gang påtog hackerne Green Leakers sig ansvaret for lækagen om MuddyWater. De ejer flere Telegram-kanaler og hjemmesider i dark web, hvor de reklamerer for og sælger data relateret til MuddyWaters operationer.
Cyber-spioner fra Mellemøsten
MuddyWater — er en gruppe, der har været aktiv siden 2017 i lande i Mellemøsten. For eksempel, som specialisterne fra Group-IB bemærker, udførte hackere fra februar til april 2019 en række phishing-udsendelser målrettet mod regerings- og uddannelsesorganisationer, finans-, telekommunikations- og forsvarsselskaber i Tyrkiet, Iran, Afghanistan, Irak og Aserbajdsjan.
Gruppens deltagere bruger en backdoor, de selv har udviklet, baseret på PowerShell, som har fået navnet POWERSTATS. Den kan:
- indsamle data om lokale og domæne kontoer, tilgængelige filservere, interne og eksterne IP-adresser, navnet og arkitekturen af operativsystemet;
- muliggøre fjernudførelse af kode;
- muliggøre upload og download af filer via C&C;
- bestemme tilstedeværelsen af debug-programmer, der bruges til at analysere ondsindede filer;
- deaktivere systemet, hvis der findes programmer til analyse af ondsindede filer;
- slette filer fra lokale diske;
- tage skærmbilleder;
- deaktivere beskyttelsesforanstaltninger fra Microsoft Office produkter.
På et tidspunkt lavede angriberne en fejl, og forskere fra firmaet ReaQta kunne opnå den endelige IP-adresse, som befandt sig i Teheran. I betragtning af de mål, gruppen angreb, samt dens opgaver relateret til cyberspionage, antog eksperterne, at gruppen repræsenterer interesserne for den iranske regering.
AngrebsindikatorerC&C:
- gladiyator[.]tk
- 94.23.148[.]194
- 192.95.21[.]28
- 46.105.84[.]146
- 185.162.235[.]182
Filer:
- 09aabd2613d339d90ddbd4b7c09195a9
- cfa845995b851aacdf40b8e6a5b87ba7
- a61b268e9bc9b7e6c9125cdbfb1c422a
- f12bab5541a7d8ef4bbca81f6fc835a3
- a066f5b93f4ac85e9adfe5ff3b10bc28
- 8a004e93d7ee3b26d94156768bc0839d
- 0638adf8fb4095d60fbef190a759aa9e
- eed599981c097944fa143e7d7f7e17b1
- 21aebece73549b3c4355a6060df410e9
- 5c6148619abb10bb3789dcfb32f759a6
Tyrkiet i sigtekornet
Den 10. april 2019 opdagede specialister fra Group-IB lækage af e-mailadresser fra det tyrkiske selskab ASELSAN A.Ş — den største virksomhed inden for militær elektronik i Tyrkiet. Blandt deres produkter er radarer og elektroniske midler, elektro-optik, avionik, ubemandede systemer, land-, sø- og våbensystemer, samt missilforsvarssystemer.
Ved at undersøge et af de nye eksempler på malware POWERSTATS har eksperter fra Group-IB fastslået, at hackergruppen MuddyWater brugte en licensaftale mellem Koç Savunma, en virksomhed der tilbyder løsninger inden for informations- og forsvarsteknologi, og Tubitak Bilgem, et forskningscenter for informationssikkerhed og avancerede teknologier, som lokkedokument. Som kontaktperson for Koç Savunma blev Tahir Taner Tımış angivet, der var Programs Manager i Koç Bilgi ve Savunma Teknolojileri A.Ş. fra september 2013 til december 2018. Senere begyndte han at arbejde hos ASELSAN A.Ş.
Eksempel på lokkedokument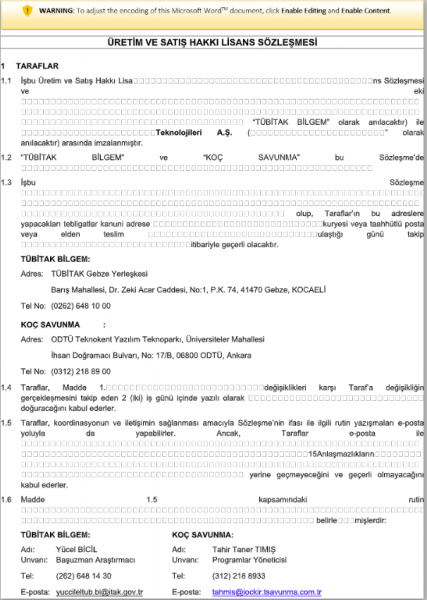
Når brugeren aktiverer de ondsindede makroer, downloades backdoor POWERSTATS til offerets computer.
Takket være metadataene i dette lokkedokument (MD5: 0638adf8fb4095d60fbef190a759aa9e) kunne forskerne finde tre yderligere eksempler, der indeholdt identiske værdier, herunder oprettelsesdato og -tid, brugernavn og listen over indeholdte makroer:
- ListOfHackedEmails.doc (eed599981c097944fa143e7d7f7e17b1)
- asd.doc (21aebece73549b3c4355a6060df410e9)
- F35-Specifications.doc (5c6148619abb10bb3789dcfb32f759a6)
Skærmbillede af identiske metadata fra forskellige lokkedokumenter 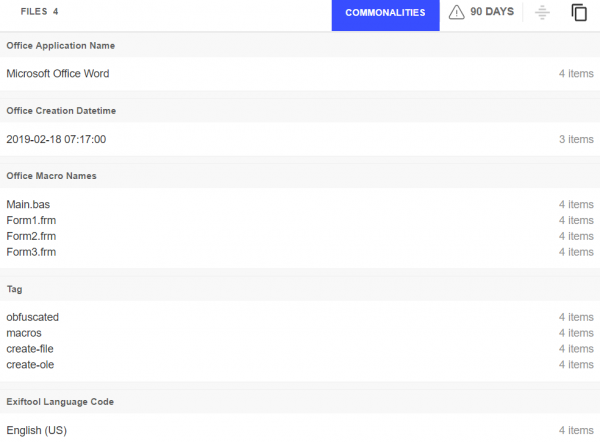
Et af de opdagede dokumenter med navn ListOfHackedEmails.doc indeholder en liste med 34 e-mailadresser, der tilhører domænet @aselsan.com.tr.
Specialisterne fra Group-IB har kontrolleret e-mailadresserne i offentligt tilgængelige lækager og har fastslået, at 28 af dem var blevet kompromitteret i tidligere opdagede lækager. En kontrol af en blanding af de tilgængelige lækager viste omkring 400 unikke loginoplysninger, der var relateret til dette domæne, samt de tilhørende adgangskoder. Det er muligt, at hackerne har udnyttet disse oplysninger fra offentlig adgang til at angribe virksomheden ASELSAN A.Ş.
Skærmbillede af dokumentet ListOfHackedEmails.doc 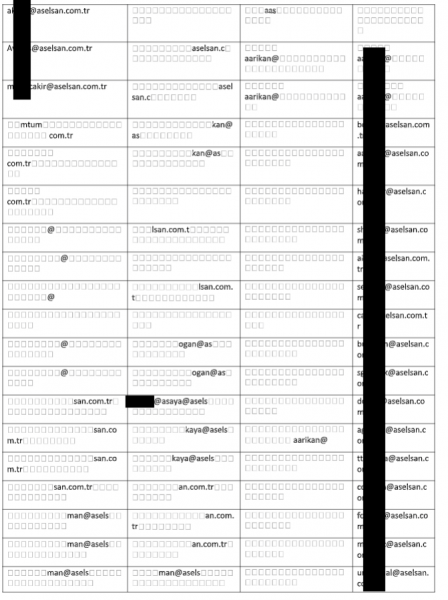
Skærmbillede af listen med mere end 450 opdagede par af brugernavn-adgangskode i offentlige lækager 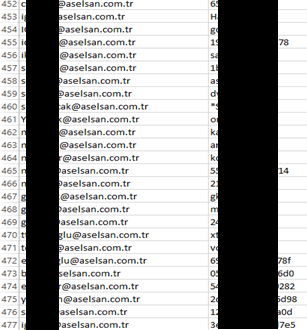
Blandt de opdagede eksempler var der også et dokument med titlen F35-Specifications.doc, der henviser til F-35 jagerflyet. Lokkedokumentet er en specifikation for multifunktionelle jagerbombefly F-35 med angivelse af flyenes egenskaber og priser. Emnet for dette lokkedokument vedrører direkte USA's afvisning af at levere F-35 efter Tyrkiets køb af S-400-systemet og truslen om at overføre oplysninger om F-35 Lightning II til Rusland.
Alle data indikerede, at hovedmålet for MuddyWater's cyberangreb var organisationer placeret i Tyrkiet.
Hvem er Gladiyator_CRK og Nima Nikjoo?
Tidligere, i marts 2019, blev der opdaget skadelige dokumenter skabt af en Windows-bruger under pseudonymet Gladiyator_CRK. Disse dokumenter distribuerede også backdoor POWERSTATS og oprettede forbindelse til en C&C-server med et lignende navn. gladiyator[.]tk.
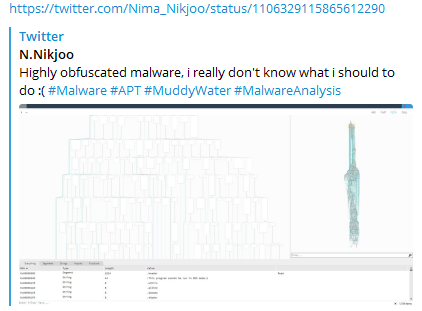
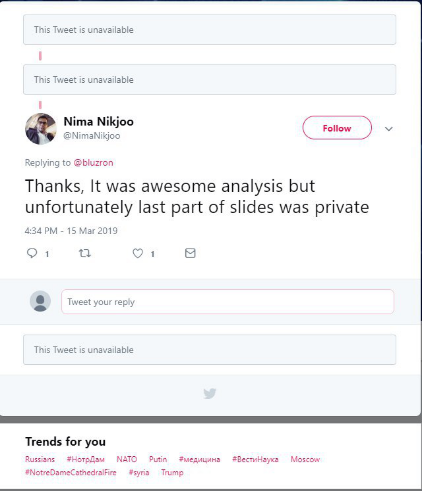
Måske blev dette gjort efter, at Nima Nikjoo den 14. marts 2019 offentliggjorde et tweet, hvor han forsøgte at dekode obfuskeret kode relateret til MuddyWater. I kommentarerne til dette tweet sagde forskeren, at han ikke kunne dele indikatorer for kompromittering af denne skadelige software, da denne information var fortrolig. Desværre er tweetet allerede slettet, men spor af det er stadig at finde på nettet:
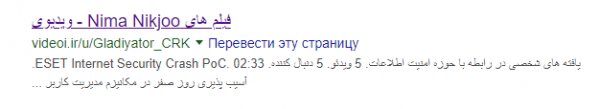
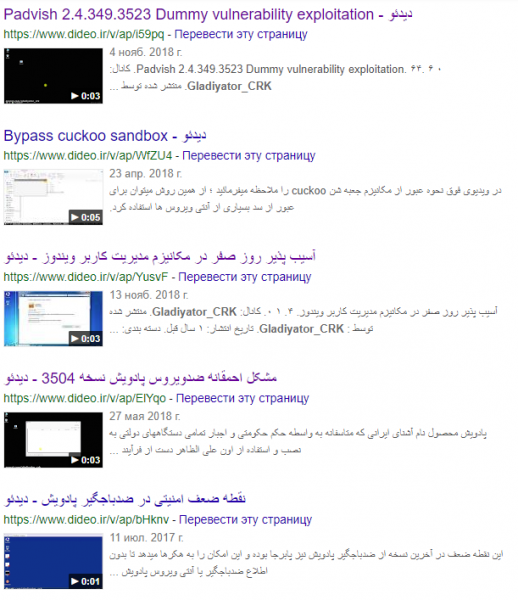
Nima Nikjoo er ejer af profilen Gladiyator_CRK på iranske videohosting-sider dideo.ir og videoi.ir. På disse sider fremviser han PoC-exploits til at deaktivere antivirusprogrammer fra forskellige leverandører og omgå sandkasser. Nima Nikjoo beskriver sig selv som en specialist inden for netværkssikkerhed samt en reverse engineer og analytiker af skadelig software, der arbejder for MTN Irancell - et iransk telekommunikationsselskab.
Screenshot af gemte videoer i Google-søgning:
Senere, den 19. marts 2019, skiftede brugeren Nima Nikjoo sit brugernavn på Twitter til Malware Fighter og fjernede også relaterede indlæg og kommentarer. Profilerne Gladiyator_CRK på videohosting-siden dideo.ir blev også slettet, ligesom på YouTube, og selve profilen blev omdøbt til N Tabrizi. Men næsten en måned senere (16. april 2019) begyndte Twitter-kontoen igen at bruge navnet Nima Nikjoo.
Under efterforskningen opdagede specialister fra Group-IB, at Nima Nikjoo allerede var nævnt i forbindelse med cyberkriminelle aktiviteter. I august 2014 blev der offentliggjort information i bloggen Iran Khabarestan om personer knyttet til den cyberkriminelle gruppe Iranian Nasr Institute. I en undersøgelse fra FireEye blev det nævnt, at Nasr Institute var underleverandør til APT33 og deltog i DDoS-angreb på amerikanske banker i perioden fra 2011 til 2013 som en del af en kampagne kaldet Operation Ababil.
I denne blog blev Nima Nikju-Nikjoo nævnt, som arbejdede med at udvikle malware for at spionere på iranere, og hans e-mailadresse: gladiyator_cracker@yahoo[.]com.
Screenshot af oplysninger, der henviser til cyberkriminelle fra Iranian Nasr Institute:
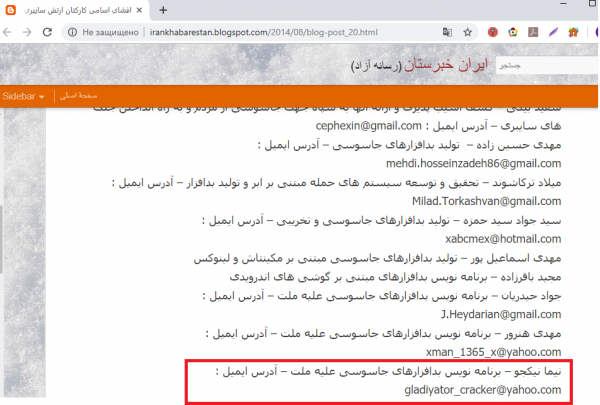
Oversættelse af det fremhævede til russisk: Nima Nikjoo - Udvikler af spywares - E-mailadresse:.
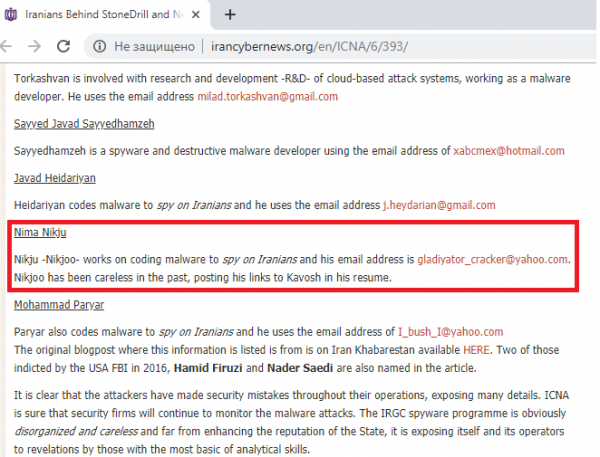
Som det fremgår af disse oplysninger, har emailadressen forbindelse til adressen, der blev brugt i angrebene, og til brugerne Gladiyator_CRK og Nima Nikjoo.
Derudover nævnte en artikel den 15. juni 2017, at Nikjoo var noget uagtsom, da han publicerede links til Kavosh Security Center i sit CV. Der er , at organisationen Kavosh Security Center støttes af den iranske stat for at finansiere pro-regerings hackere.
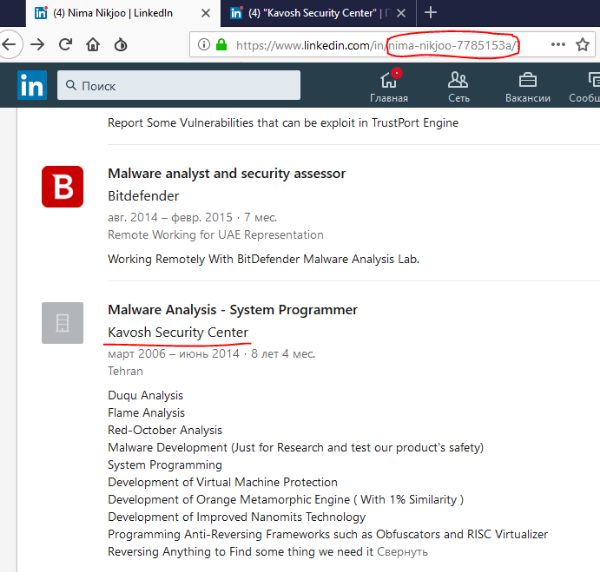
Oplysninger om virksomheden, hvor Nima Nikjoo arbejdede:
På LinkedIn profilen for Twitter-brugeren Nima Nikjoo er det første arbejdssted Kavosh Security Center, hvor han arbejdede fra 2006 til 2014. I løbet af sin tid der lærte han forskellige former for malware at kende samt arbejdede med reverse engineering og obfuscation.
Oplysninger om virksomheden, hvor Nima Nikjoo arbejdede, på LinkedIn:
MuddyWater og overvurderet selvværd
Det er interessant, at gruppen MuddyWater nøje overvåger alle rapporter og sikkerhedsekspertindlæg, der offentliggøres om dem, og endda bevidst i starten lod falske spor for at forvirre forskerne. For eksempel førte deres første angreb eksperterne på vildspor, da der blev opdaget brug af DNS Messenger, som normalt blev koblet sammen med gruppen FIN7. I andre angreb indsat de kinesiske strenge i koden.
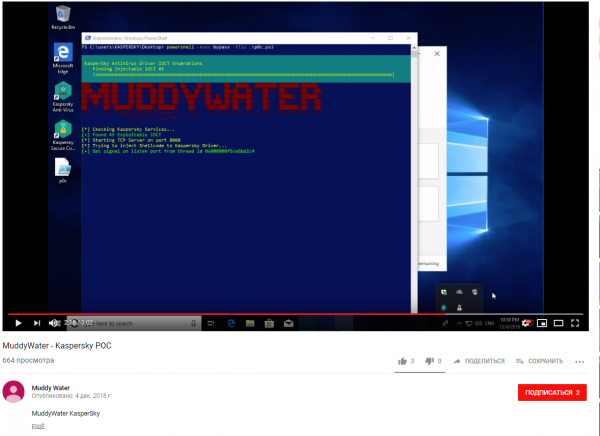
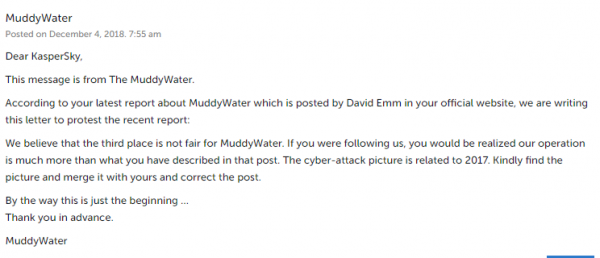
Derudover elsker gruppen meget at efterlade beskeder til forskerne. For eksempel kunne de ikke lide, at "Kaspersky Lab" i sit trusselsvurdering for året placerede MuddyWater på 3. plads. Samtidig uploadede nogen - formodentlig MuddyWater-gruppen - en PoC-exploit, der deaktiverede "LKs" antivirus. De efterlod også en kommentar under artiklen.
Screenshots af videoen om deaktivering af antivirusprogrammet "Kaspersky Lab" og kommentaren under den:
Det er stadig svært at drage entydige konklusioner om Nima Nikjoos rolle. Eksperter fra Group-IB overvejer to muligheder. Nima Nikjoo kan faktisk være en hacker fra gruppen MuddyWater, der er blevet afsløret på grund af sin uagtsomhed og høje aktivitet online. Den anden mulighed er, at han bevidst er blevet "afsløret" af andre medlemmer af gruppen for at aflede mistanke fra sig selv. Under alle omstændigheder fortsætter Group-IB deres undersøgelse og vil bestemt rapportere om resultaterne.
Når det kommer til iranske APT, står de sandsynligvis over for en alvorlig "flyvepladsanalyse" efter en række lækager — hackerne vil være nødt til at ændre deres værktøjer betydeligt, rydde op i deres spor og finde mulige "muldyr" i deres rækker. Eksperterne har ikke udelukket, at de endda vil tage en timeout, men efter en kort pause er angrebene fra de iranske APT igen genoptaget.
Kilde: habr.com
