

I den uofficielle Telegram-klient Nekogram er der opdaget obfuskeret kode, som skjult sender telefonnumre fra brugere, der logger ind i appen, til botten "@nekonotificationbot" i forbindelse med brugerens id. Ændringen for indsamling af telefonnumre findes kun i de færdige APK-pakker, der distribueres via Google Play, GitHub og projektets Telegram-kanal. I kildkoden på GitHub og i APK-pakken fra F Droid-kataloget findes ændringen til at indsamle telefonnumre ikke.
Bagdøren var til stede i filen Extra.java. Det antages, at sendingen blev udført fra version Nekogram 11.2.3, først kun for brugere med kinesiske telefonnumre, og derefter for alle. Programmet brugte også osint-bots "@tgdb_search_bot" og "@usinfobot" til at identificere brugere ved hjælp af deres ID, men telefonnumre blev ikke sendt til dem. 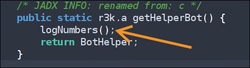
Forskere har udarbejdet et java-hook og en bot, der gør det muligt for enhver bruger at bekræfte, om deres version af appen sender telefonnumre. 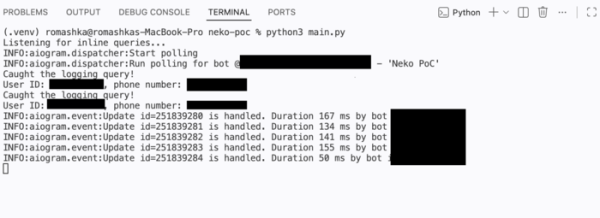
Ifølge de forskere, der opdagede problemet, kunne programmets forfattere have brugt de indsamlede oplysninger til at danne en database, der senere kunne sælges til skaberne af OSINT-bots. Den bevidste skjulning af en sådan aktivitet fremgår af obfuskeringen af ændringen og brugen af inline-forespørgsler til at sende data. Efter afsløringen af problemet i projektets bug-tracker erkendte Nekogram-forfatteren, at han sendte telefonnumre til sin bot, uden at give forklaring på årsagen til denne aktivitet, men nævnte, at de sendte telefonnumre ikke blev gemt eller givet videre til nogen.
Derudover kan man nævne opdagelsen af en sårbarhed i den officielle Telegram-app. Projektet Zero Day Initiative (ZDI), som tilbyder kontante belønninger for rapporter om uoprettede sårbarheder, offentliggjorde foreløbige data om sårbarheden ZDI-CAN-30207 i Telegram, som er klassificeret som kritisk (9,8 ud af 10) og identificeret som en fjernangreb, der ikke kræver brugerhandlinger. Detaljer vil blive afsløret den 24. juli, hvilket giver udviklerne af Telegram tid til at implementere rettelsen til brugerne.
Separat er der kommet information om, at sårbarheden opstår, når man åbner specielt designede animerede klistermærker i Telegram, og det kan føre til, at en angriber kan køre kode uden nogen handling fra brugerens side. Det ser ud til, at sårbarheden er forårsaget af en fejl i koden fra biblioteket rlottie, som håndterer forhåndsvisningen.
Repræsentanter fra Telegram har udtalt, at de ikke anser det påviste problem for en farlig sårbarhed, da alle uploadede klistermærker gennemgås på forhånd. servere I Telegram ville en sådan kontrol ikke tillade visning af et ondsindet klistermærke til brugerne. Efter Telegrams udtalelse blev sårbarhedens faregrad sænket fra 9,8 til 7,0.
Kilde: opennet.ru
