

Udgivelsen af Kali Linux 2024.2 er blevet præsenteret, som er baseret på Debian-pakkegrundlaget og er designet til at teste systemer for sårbarheder, gennemføre revisioner, analysere resterende oplysninger og identificere konsekvenserne af angreb fra ondsindede aktører. Alle originale bidrag, der er skabt inden for rammerne af distributionen, distribueres under GPL-licensen og er tilgængelige via et offentligt Git-repositorium. Der er forberedt flere varianter af iso-billeder til download, med størrelser på 495 MB og 4 GB. Bygningerne er tilgængelige for arkitekturerne i386, x86_64, ARM (armhf og armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Som standard tilbydes skrivebordet Xfce, men KDE, GNOME, MATE, LXDE og Enlightenment e17 understøttes valgfrit.
Kali inkluderer et af de mest komplette udvalg af værktøjer til specialister inden for computer sikkerhed: fra værktøjer til test af webapplikationer og indtrængning i trådløse netværk til programmer til læsning af data fra RFID-chips. Det inkluderer en samling exploits og omkring 400 specialiserede utilities til sikkerhedstest, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Derudover er der inkluderet værktøjer til at fremskynde gætning af adgangskoder (Multihash CUDA Brute Forcer) og WPA-nøgler (Pyrit) ved hjælp af CUDA- og AMD Stream-teknologier, som gør det muligt at bruge NVIDIA- og AMD-grafikkort til at udføre beregningsoperationer.
I den nye version:
- For at løse problemet med år 2038 er pakkerne til 32-bit arkitekturer armhf og armel blevet oversat til at bruge 64-bit type time_t.
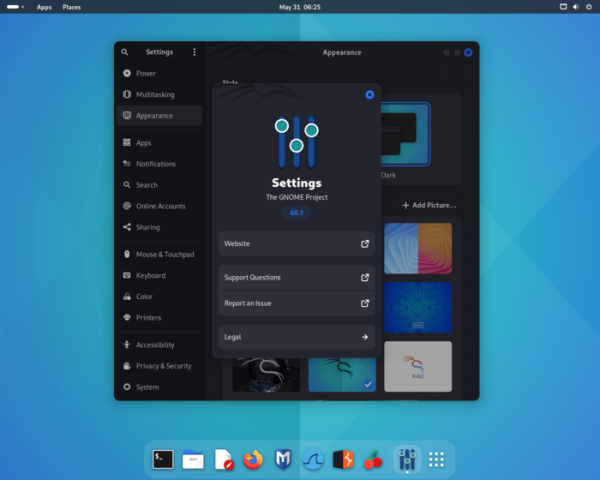
- Brugergrænsefladen er opdateret til GNOME 46.

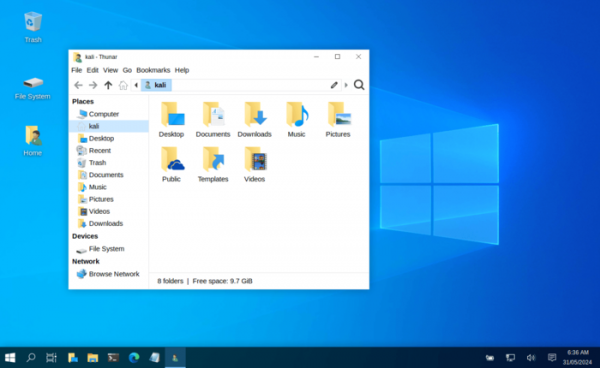
- Implementeringen af Xfce-baseret tilstand 'Kali Undercover', der simulerer Windows-udseendet for ikke at vække mistanke ved brug af Kali i offentlige områder, er blevet forbedret. Ydelsen af Xfce er forbedret på skærme med høj pixel tæthed.

- Sættet indeholder 18 nye værktøjer:
- autorecon — et værktøj til at bestemme tilgængelige tjenester på netværket i multitrådet tilstand.
- coercer — en test af Windows-servere ved hjælp af 12 autentificeringsmetoder.
- dploot — en Python-ækvivalent til SharpDPAPI.
- getsploit — et værktøj til at finde og downloade exploits.
- gowitness — et værktøj til at tage screenshots af hjemmesider ved hjælp af Chrome-motoren.
- horst — en analyser af trådløse netværk.
- ligolo-ng — et værktøj til tunnelering af trafik.
- mitm6 — en implementering af angrebet på Windows ved hjælp af DHCPv6.
- netexec — værktøjssæt til automatisering af angreb på store netværk.
- pspy — overvågning af procesaktivitet i Linux uden behov for root-rettigheder.
- pyinstaller — konvertering af Python-programmer til selvstændige eksekverbare filer.
- pyinstxtractor — PyInstaller Extractor.
- sharpshooter — Payload Generation Framework.
- sickle — værktøj til udvikling af Payload.
- snort — system til forebyggelse af angreb.
- sploitscan — informationssøgning baseret på CVE-identifikatorer.
- vopono — kørsel af applikationer i et separat navneområde i netværksstakken med trafikdirigering gennem en tunnel.
- waybackpy — bibliotek og CLI til interaktion med API-tjenesterne SavePageNow og CDX.
- Tilføjet mulighed for at køre nmap-værktøjet i stealth-scanningstilstand ved hjælp af TCP SYN («nmap -sS») uden root-rettigheder.
- Opdateret miljø til mobile enheder baseret på Android-platformen — NetHunter, med en samling værktøjer til test af systemer for sårbarheder. Med NetHunter er det muligt at undersøge angreb, der er specifikke for mobile enheder, såsom ved at emulere USB-enheders funktionalitet (BadUSB og HID Keyboard — emulering af et netværks USB-adapter, der kan anvendes til MITM-angreb, eller et USB-tastatur, der udfører tegnsubstitution) og oprette falske adgangspunkter (MANA Evil Access Point). NetHunter installeres i det normale Android-miljø i form af et chroot-billede, hvor en specielt tilpasset version af Kali Linux kører. Den nye version tilføjer support til Android 14, implementerer en modul loader, forbedrer håndteringen af adgangsrettigheder og tilbyder support til enheder som Huawei P9 med LineageOS 16, Nothing Phone 1 med Android 12/13/14 og Poco F3 med Android 14.
Kilde: opennet.ru
