

Portmaster 1.0 er nu tilgængelig, et program til at organisere arbejdet med en firewall, der muliggør blokering af adgang og overvågning af trafik på niveauet for individuelle programmer og tjenester. Projektets kode er skrevet i Go-sprog og distribueres under AGPLv3-licensen. Grænsefladen er implementeret i JavaScript ved hjælp af Electron-platformen. Der understøttes drift i Linux og Windows.
I Linux bruges iptables og nfqueue til at inspicere og styre trafikken ved at flytte beslutninger omkring blokering til brugerens rum. I fremtiden er der planer om at inddrage en separat kerne-modul for Linux. For problemfri drift anbefales det at bruge Linux-kernelversioner 5.7 og nyere (der er teoretisk mulighed for drift på kerner fra version 2.4, men versioner før 5.7 har problemer). I Windows bruges en proprietær kerne-modul til at organisere trafikfiltrering.
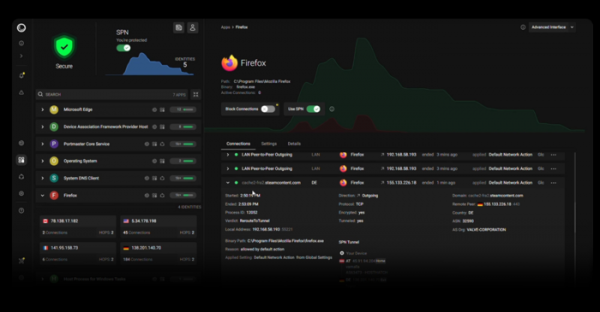
Blandt de understøttede funktioner:
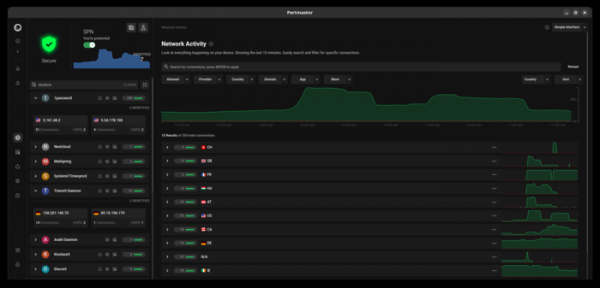
- Overvågning af al netværksaktivitet i systemet og overvågning af historikken for netværksaktivitet og forbindelser for hver enkelt applikation.
- Automatisk blokering af anmodninger relateret til skadelig kode og sporing af bevægelser. Blokeringen udføres baseret på lister IP-adresser og domæner, der er blevet taget i betragtning for skadelig aktivitet, indsamling af telemetry eller sporing af personlige data. Det er også muligt at anvende lister til at blokere annoncer.
- Standard DNS-forespørgsler krypteres ved hjælp af DNS-over-TLS. Der er en visuel fremvisning i grænsefladen af al DNS-relateret aktivitet.
- Mulighed for at oprette egne blokkeringsregler og hurtig blokering af trafik for valgte applikationer eller protokoller (for eksempel kan P2P-protokoller forhindres).
- Mulighed for at definere indstillinger for al trafik samt at binde filtre til individuelle applikationer.
- Understøttelse af filtrering og overvågning med fokus på lande.

- For betalte brugere er der adgang til et eget overlay-netværk, SPN (Safing Privacy Network), som præsenteres som et alternativ VPN, der minder om Tor, men som er lettere at tilslutte. SPN muliggør omgåelse af lande-specifikke blokeringer, skjuler brugerens IP-adresse og videresender forbindelser for valgte applikationer. Implementeringskoden for SPN er open source under AGPLv3-licensen.
Kilde: opennet.ru
