

Efter næsten et års udvikling er den nye stabile version af Postfix mailserveren - 3.10.0 blevet frigivet. Samtidig er det blevet meddelt, at supporten for Postfix 3.6, som blev udgivet i begyndelsen af 2021, er stoppet. Projektets kode er skrevet i C og distribueres under EPL 2.0 (Eclipse Public License) og IPL 1.0 (IBM Public License).
Postfix er et af de sjældne projekter, der kombinerer høj sikkerhed, pålidelighed og ydeevne, hvilket er opnået takket være en multiprocess-arkitektur, der isolerer individuelle behandlere, samt en streng politik for kodeskabelon og audit af patches. For at beskytte mod hukommelsesfejl anvendes sikrede versioner af funktioner til hukommelsesallokering og -frigivelse, samt et sæt abstrakte wrapper-funktioner til arbejde med buffers (der kontrolleres for bufferoverskridelser og adgang til frigivet hukommelse), filoperationer, outputformattering, bufferet I/O og strengmanipulation (inklusive muligheder for arbejde med strenge af vilkårlig størrelse og automatisk ændring af størrelsen på strenge).
Ifølge en automatiseret undersøgelse i februar anvendes omkring 550.000 mailservere servere, Postfix bruges på 37,64% (for et år siden 36,81%) af mailservere, andelen af Exim er 56,03% (for et år siden 56,61%), Sendmail - 3,39% (3,60%), MailEnable - 1,80% (1,82%), MDaemon - 0,39% (0,40%), Microsoft Exchange - 0,19% (0,19%), OpenSMTPD - 0,10% (0,09%).
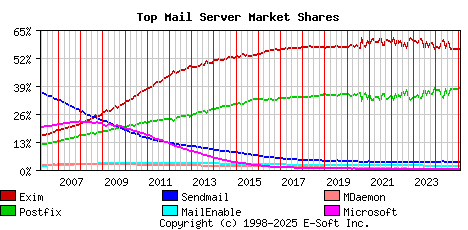
Hovednyhederne:
- Muligheden for at bruge kryptografiske algoritmer i TLS, der er modstandsdygtige over for angreb fra kvantecomputere, er blevet tilføjet. For at bruge disse algoritmer kræves det, at OpenSSL 3.5-biblioteket anvendes, som endnu ikke er frigivet fra udviklingsfasen. Ved valget af postkvante-algoritmer har Postfix ikke indført en ny syntaks for TLS-grupper, men har stollet på indstillingerne fra OpenSSL, som vil blive brugt ved konfiguration af parametrene „tls_eecdh_auto_curves“ og „tls_ffdhe_auto_groups“ til tomme værdier.
- Støtte til meddelelseshovedet „TLS-Required: no“ (RFC 8689) er blevet tilføjet, hvormed levering vil finde sted, selvom den angivne TLS-sikkerhedspolitik ikke kan implementeres. Når dette hoved er til stede, fungerer SMTP-klienten i tilstanden „smtp_tls_security_level = may“, dvs. den kontrollerer ikke certifikatet. server og kan tilbagekaldes til en forbindelse med dataoverførsel i klar tekst. I den næste væsentlige post i Postfix har man til hensigt at implementere SMTP-udvidelsen REQUIRETLS.
- Der er tilføjet støtte til TLS-RPT-protokollen (Transport Layer Security Reporting), der gør det muligt at spore fejl under beskedlevering, der opstår, hvis en krypteret forbindelse, foreskrevet ved brug af DANE-udvidelser (DNS-baseret autentifikation af navngivne enheder) eller MTA-STS (MTA Strict Transport Security), ikke kan oprettes. Ejeren af domænet for posttjenester definerer TLS-RPT-parametre i DNS, hvorefter postservere vil sende rapporter med information om succesfulde og mislykkede TLS-forbindelser til MX-servere, der håndterer domænet. Implementeringen er baseret på bibliotektet libtlsrpt.
- Der er tilføjet indstillingen "smtpd_hide_client_session = yes", som deaktiverer indsættelse af information om kunde-sessionen, når SMTP-serveren sætter headeren "Received:" ind. Eksempel på en forkortet header: "Received: by mail.example.com (Postfix) id postfix-queue-id for ; Day, dd Mon yyyy hh:mm:ss tz-offset (zone)".
- Der er tilføjet mulighed for MIME-kodning (RFC 2047) af navne i de genererede Postfix-headere "From:", der inkluderer ikke-ASCII-tegn. Den foreslåede kodningsordning gør det muligt at undvære brugen af SMTPUTF8-udvidelsen (RFC 6531), som ikke understøttes af alle applikationer. Resultatet af MIME-kodning ser ud som ‘"=?charset?Q?gibberish?=:’. For at bestemme den oprindelige kodning af navne er parameteren "full_name_encoding_charset" tilføjet, som som standard er indstillet til værdien utf8.
- Logikken til behandling af fejlede forbindelser er ændret ved at angive kun én server i indstillingerne "mysql:" eller "pgsql:". En sådan server opfattes nu som en belastningsbalancer, og i tilfælde af en enkelt fejl sendes en ny anmodning straks, uden en ventetid på 60 sekunder.
- I Milter er der implementeret logføring af information om årsagen til, at beskeden blev sat i karantæne.
- I SMTP-serveren sikres det, at loggen viser identifikatoren for køen eller værdien "NOQUEUE" ved afslutning af forbindelsen på grund af timeout, afbrud eller overskridelse af grænsen for antallet af fejl. Cleanupprocessen rapporterer hertil "queueid: canceled" for beskeder med en igangværende, men ikke afsluttet, transaktion.
- I Dovecot SASL-klienten angives den autentificeringsmekanisme, der ikke kunne anvendes, ved logning af meddelelser "Invalid authentication mechanism". SMTP-serveren viser nu indstillingerne sasl_method, sasl_username og sasl_sender ved logning af 'reject' poster.
- På grund af ændringer i den interne protokol, der bruges i leveringsagenten, kræver det en genstart med kommandoen "postfix reload" eller med kommandoerne "postfix stop" og "postfix start" efter opdatering af Postfix-versionen. Ellers vil der blive logget en advarsel "unexpected attribute smtputf8 from xxx socket (expecting: sendopts)".
Kilde: opennet.ru
