

Efter næsten et års udvikling er den nye stabile version af mailserveren Postfix - 3.9.0 - blevet udgivet. Samtidig er det blevet annonceret, at understøttelsen af Postfix version 3.5, der blev udgivet i begyndelsen af 2020, vil blive ophørt. Postfix er et af de sjældne projekter, der kombinerer høj sikkerhed, pålidelighed og ydeevne, hvilket er opnået gennem en velovervejet arkitektur og en forholdsvis streng politik for kodegennemgang og patch-audit. Projektets kode er skrevet i C og distribueres under licenserne EPL 2.0 (Eclipse Public License) og IPL 1.0 (IBM Public License).
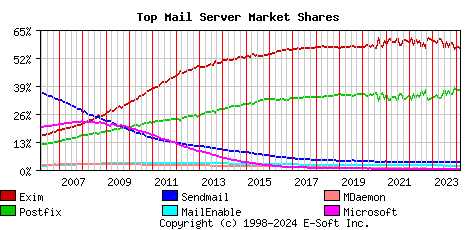
I henhold til en automatiseret undersøgelse i januar af omkring 400.000 mailservere servere, anvendes Postfix på 36,81% (mod 33,18% for et år siden) af mailserverne, Exim's andel udgør 56,61% (mod 60,27% for et år siden), Sendmail - 3,60% (3,62%), MailEnable - 1,82% (1,86%), MDaemon - 0,40% (0,39%), Microsoft Exchange - 0,19% (0,19%), OpenSMTPD - 0,09% (0,06%).
Hovednyhederne:
- Der er tilføjet en klient til MongoDB, som muliggør opbevaring af en database med virtuelle brugere, aliaser, adresseringsmapper og forskellige kontroltabeller i denne databasesystem. For at konfigurere adgangen til MongoDB er der tilføjet en tabeltype "mongodb". For eksempel, "alias_maps = proxy:mongodb:/etc/postfix/mongo.cf", hvor mongo.cf er konfigurationsfilen til MongoDB og forespørgselsfilteret.
- I den lokale leveringsagent er der tilføjet eksportering af videresendelses-id'et, der blev givet under SMTP-sessionen via parameteren ENVID (Envelope ID) i ESMTP MAIL-kommandoen (RFC 3461). Id'et gemmes i miljøvariablen ENVID og overføres til pipe-leveringsagenten via parameteren "${envid}".
- I klienterne til datalagring i MySQL ("mysql:") og PostgreSQL ("pgsql:") er der tilføjet parametre: "idle_interval" til at bestemme perioden for inaktivitet, før forbindelsen lukkes, og "retry_interval" til at indstille timeout for genforsøg. Som standard er parametrene indstillet til 60 sekunder. Værdien af "retry_interval" kan reduceres for eksempel for at forkorte genoprettelsesperioden efter fejl, hvis kun én server anvendes i attributten "hosts".
- I klienten for MySQL er der tilføjet indstillingen "charset" til at angive standard tegnsættet. Som standard anvendes værdien "utf8mb4", som svarer til standardindstillingerne i MySQL 8.0 (i tidligere versioner blev værdien "latin1" anvendt). Understøttelsen af versioner ældre end MySQL 4.0 (dvs. versioner udgivet før 2003) er blevet ophørt.
- Inkluderet er en valgfri mulighed for at anmode om en selvsigneret (raw) åben nøgle til TLS, som ikke er bundet til et certifikatmyndighed, i stedet for et X.509-certifikat. Brug af raw-nøgler til autentificering af klienter og servere aktiveres gennem parametrene «smtpd_tls_enable_rpk = yes» og «smtp_tls_enable_rpk = yes», men adfærden ved verifikation afhænger stærkt af det indstillede sikkerhedsniveau og understøttelse af raw-nøgler i den lokale TLS-implementering (se dokumentationen).
- Indledende support for OpenSSL-konfigurationsfiler er blevet tilføjet. For at angive en reference til en fil med TLS-indstillinger foreslås parameteren tls_config_file, og for at angive navnet på sektionen med indstillinger fra konfigurationsfilen — parameteren «tls_config_name». Binding til OpenSSL-konfigurationsfiler kan bruges til at reducere afhængigheden af distributionernes indstillinger, hvis ændring af sikkerhedsniveauet kan føre til en stigning i antallet af beskeder sendt uden kryptering.
- I beskedoverskrifterne er formateringen af dagedatoerne ændret — dage fra 1 til 9 bliver nu suppleret med et nul i stedet for et mellemrum (dvs. «01», «02» osv.). Ændringen er foretaget, da RFC 5322 anbefaler brug af enkeltmellemrum som separator i datoer.
- Beskyttelse mod nogle former for 'Blind'-angreb (SSRF-angreb på webklienter, der har til formål at få adgang til serveren via SMTP) er blevet tilføjet, som anvendes ved den indstillede indstilling «smtpd_forbid_unauth_pipelining = yes» (som standard).
- Som standard er indstillingen «smtpd_forbid_bare_newline = normalize» aktiveret, hvilket beskytter serveren mod angreb af typen «SMTP smuggling», som muliggør opdeling af én besked i flere forskellige beskeder ved at bruge en ikke-standard sekvens til at adskille mails. Der er også tilføjet beskyttelse mod udførelse af udgående SMTP smuggling-angreb, hvor angriberen bruger en Postfix-baseret server til at angribe en anden SMTP-server. Som standard er indstillingen «cleanup_replace_stray_cr_lf = yes» aktiveret, som erstatter overskydende tegn <CR> og <LF> med mellemrum.
- I implementeringen af DNS-klienten er størrelsen af de returnerede resultater fra DNS-forespørgslen nu begrænset til 100 poster, hvilket er 20 gange mere end det maksimale antal understøttet i SMTP-klienten. IP-adresser for én server.
- Parametrene «disable_dns_lookup» og «permit_mx_backup» er blevet klassificeret som forældede, ligesom visse TLS-konfigurationsparametre.
- Support for settings that have been deprecated for about 20 years has been discontinued: «permit_naked_ip_address», «check_relay_domains», and «reject_maps_rbl».
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish