

Selskabet ООО «РусБИТех-Астра» har præsenteret en distributionspakke med specialformål, Astra Linux Special Edition 1.8, der kan anvendes til at beskytte fortrolige oplysninger og statslige hemmeligheder op til niveauet "særlig vigtighed". Distributionspakken er baseret på Debian GNU/Linux og indeholder ekstra sikkerhedsmekanismer som et eget system til mandatkontrol af adgang, revision, integritetskontrol og autentificering af filer (PARSEC), garanteret sletning af filer, samt en kernesamling med patches til forbedret sikkerhed. Brugerfladen er bygget på den proprietære skrivebordsplatform Fly med komponenter, der bruger Qt-biblioteket.
Distributionspakken distribueres i henhold til en licensaftale, der pålægger en række begrænsninger for brugerne, bl.a. er kommerciel brug uden indgåelse af en licensaftale forbudt, ligesom dekodning og disassemblage af produktet. De originale algoritmer og kildekoder, der er specifikt udviklet til Astra Linux, klassificeres som kommercielle hemmeligheder. Brugeren får mulighed for at reproducere kun én kopi af produktet på én computer eller virtuelle maskiner, og får ret til at lave kun én sikkerhedskopi af mediet med produktet. De færdige installationspakker er endnu ikke offentligt tilgængelige, men billeder af containere er tilgængelige, og virtual machines.
Udgivelsen har bestået en grundig test i certificeringssystemet for informationsbeskyttelse fra FSTEK i Rusland på det første, højeste, niveau af tillid, dvs. den kan bruges til behandling af oplysninger, der udgør statslige hemmeligheder af "særlig vigtighed". I certifikatet er overensstemmelse med sikkerhedskravene til operativsystemer, virtualiserings- og containeriseringsmidler samt til DBMS bekræftet.
Vigtige ændringer:
- Pakkebasen er blevet opdateret til Debian 12.
- Der tilbydes to pakker med Linux-kernen, baseret på versionerne 6.1 og 6.6. Kernen 6.1 leveres med ændringer og rettelser fra ИСП РАН og vil blive understøttet i hele operativsystemets livscyklus. Kernen 6.6 er klassificeret som kortvarig support.
- Der er tilbudt to separate opbevaringssteder: Main og Extended. Den første inkluderer pakker, der har gennemgået hele certificeringsprocessen, mens den anden indeholder udviklingsværktøjer, pakker til bygning af Main-opbevaringsstedet, samt yderligere anvendelses- og systempakker.
- Den nye installationsprogram astra-installer aktiveres, efter systemet er startet op i Live-tilstand. Fjernstyring af installationen understøttes ved hjælp af VNC-protokollen.
- Processen til opdatering fra Astra Linux 1.7 til version 1.8 er automatiseret. I tilfælde af problemer under opdateringen er det muligt at rulle tilbage til den tidligere tilstand.
- Der er indført en ordning for tildeling af forudsigelige navne til netværksgrænseflader.
- Kea DHCP-server er inkluderet.
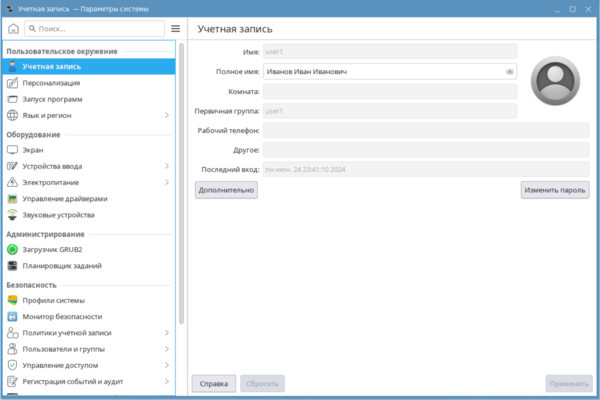
- Grænsefladen til administration af systemet fly-admin-smc er blevet udskiftet med værktøjet astra-systemsettings, som giver adgang til forskellige indstillingsmoduler. Blandt andet er et modul til styring af den lokale sikkerhedspolitik integreret, som ikke kræver opstart af det separate program fly-admin-smc. Moduler til styring af brugere, mandatstyring af adgang, mandatkontrol af integritet, kontrol af filers integritet ved hjælp af digitale signaturer, opsætning af auditsystem, registrering af tilsluttede lagringsenheder, indstilling af hukommelsesrensning, aktivering af kiosktilstand og vurdering af sikkerhedsfunktioners tilstand er også tilgængelige.

- Der er implementeret anbefalede skabeloner til opsætning af informationssikkerhed for forskellige brugsscenarier. Tidligere blev der tilbudt installationsvejledninger for at opfylde forskellige sikkerhedsklasser, som krævede manuelt arbejde fra administratoren. I den nye version er processen til ændring af indstillinger automatiseret.
- Muligheden for at bruge Kryptering Støtte KryptoPro CSP og certifikater til verificering af digitale signaturer udstedt af certifikationscentret er tilføjet til den dynamiske kontrol af softwareintegritet.
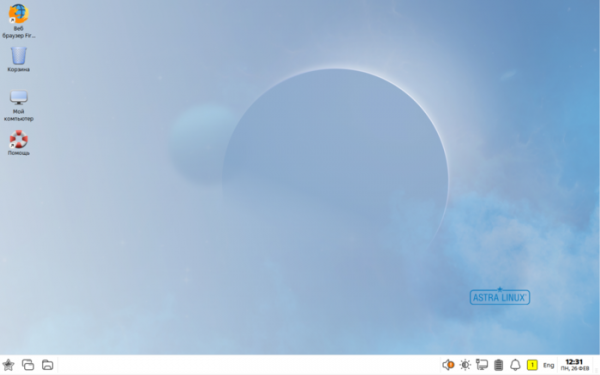
- En ny Astra Proxima designstil er blevet foreslået, som afspejler moderne tendenser inden for interfacebygning, mens den samtidig opretholder den velkendte orden og minimalisme. Der er fire designmuligheder tilgængelige: lys, mørk, forenklet (uden grafiske effekter) og tjenestemæssig.

- Menuen for applikationer er blevet moderniseret og omstruktureret (muligheden for at vende tilbage til den klassiske menu er forsynet).
- Den nye lydtema "Stjerneminimalisme", skabt i samarbejde med Roskosmos baseret på lyde fra virkelige rummet objekter, er blevet tilføjet.
- Fly-dm-rdp-pakken til fjernforbindelse til systemet via RDP-protokollen er blevet tilføjet.
- I filhåndtereren fly-fm er redigeringsværktøjet til værktøjslinjen blevet tilføjet, og der er nu mulighed for at vise monterede netværksressourcer i navigationspanelet. I to-panel mode er der implementeret to uafhængige adressefelter.
- OpenSSL-pakken er opdateret til version 3.2.0.
- Database systemet Tantor er opdateret til kodens basis PostgreSQL 15 (før brugt PostgreSQL 11) med tilføjelser til informationsbeskyttelse og adgangskontrol. * Et certifikat fra den russiske myndighed for digital udvikling er indlejret i browserne Chromium, Chromium-gost og Firefox.
- Understøttelse af snapshots af virtuelle maskiner med UEFI, eksport/import af virtuelle maskiner med snapshots, og oprettelse af backup af virtuelle maskiner ved hjælp af virtnbdbackup, samt sammenlægning af virtuelle maskiner i grupper i virt-manager, er blevet tilføjet.
- Der er implementeret mulighed for at etablere en hierarkisk integritetsniveau i værktøjerne til mandatkontrol af integritet, hvor rod-FS og alle filobjekter efter installation har nul lineær integritet, og filobjekter samt kørende processer kan tildeles negativ lineær integritet.
- Muligheden for at sikre integritetskontrol af filsystemobjekter og deb-pakker baseret på skabeloner, som består af filer til kontrolsum, er blevet tilføjet.
- Nye privilegier er blevet tilføjet: cap_perfmon (giver tilladelse til brug af overvågningssystemer), cap_bpf (giver tilladelse til visse operationer med BPF), cap_checkpoint_restore (gør det muligt at bestemme PID, der tildeles den næste proces skabt inden for namespaces).
Kilde: opennet.ru
