

Forskere fra ETH Zürich har i samarbejde med ingeniører fra Google udviklet en ny Rowhammer-angrebsteknik kaldet Phoenix (CVE-2025-6202), som omgår de beskyttelsesmekanismer mod TRR (Target Row Refresh), der anvendes i DDR5-chips og forhindrer forvrængning af hukommelsesceller på grund af tab af ladning. En prototype af et exploit er offentliggjort, som kan ændre indholdet af en bestemt bit i RAM og opnå forhøjede privilegier i systemet. Angrebet blev demonstreret på en PC med en AMD-processor baseret på Zen 4-mikroarkitekturen og SK Hynix DDR5-hukommelse, hvor typiske desktop-opgaver blev udført.
The RowHammer attack allows for the distortion of individual bits in DRAM memory by cyclically reading data from adjacent memory cells. Since DRAM memory comprises a two-dimensional array of cells, each made up of a capacitor and a transistor, continuous reading from the same memory area causes voltage fluctuations and anomalies that lead to minor charge loss in neighboring cells. If the reading intensity is high, the neighboring cell may lose a significant amount of charge, and the subsequent regeneration cycle will not be able to restore its original state, resulting in a change in the value stored in that memory cell.
Rowhammer-angrebsmetoden blev foreslået i 2014, hvorefter en kat-og-mus leg begyndte mellem sikkerhedsforskere og hardwareproducenter - hukommelseschipproducenter forsøgte at blokere sårbarheden, mens forskerne fandt nye måder at omgå den på. For eksempel har chipproducenter implementeret TRR (Target Row Refresh) mekanismen som beskyttelse mod Rowhammer, men det viste sig, at det kun blokkerer forvrængning af celler i enkelte tilfælde og ikke beskytter mod alle mulige angreb. Angrebsmetoder er blevet udviklet til DDR3, DDR4 og DDR5-chips på systemer med Intel-, AMD- og ARM-processorer samt til videohukommelse anvendt i NVIDIA-grafikkort. Desuden er der fundet måder at omgå ECC-fejlkorrektion og foreslået metoder til angreb via netværk og gennem udførelse af JavaScript-kode i browseren.
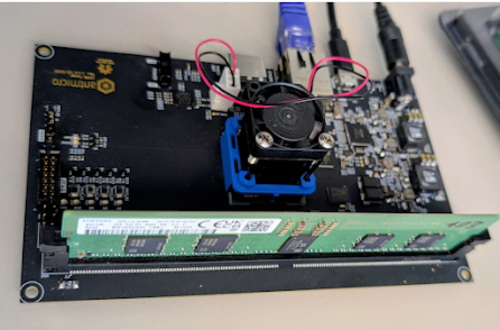
Nøglefaktoren for at omgå beskyttelse mod forvrængning af hukommelsesceller i DRAM er forståelsen af logikken bag TRR-mekanismen, som primært er baseret på at skjule implementeringsdetaljer og princippet "sikkerhed gennem uklarhed" (security by obscurity). For at bestemme arbejdslogikken og udføre reverse engineering har forskerne designet specialplader baseret på FGPA Arty-A7 og ZCU104, der muliggør test af DDR5 SO-DIMM og RDIMM-hukommelsesmøder, identificere adgangsmønstre til hukommelsesceller, bestemme hvilke low-level DDR-kommandoer der sendes efter softwareoperationer med hukommelsen, og analysere reaktionen på dem.
Det viste sig, at beskyttelsen i de analyserede DDR5-chips er implementeret uden ekstra kontrolkommandoer for hukommelsesopdateringsfrekvensen og er baseret på kredsløb med variabel genopladningsfrekvens for cellerne. For at gennemføre en Rowhammer-attack under disse forhold kræves præcis overvågning af tusindvis af opdateringsoperationer. Under sådanne forhold var de tidligere eksisterende Rowhammer-angrebsmethoden ikke anvendelige, og forskerne udviklede en ny metode, der foretager selvkorrektion af adgangsmønstre, mens der opdages mistede opdateringsoperationer under angrebet.
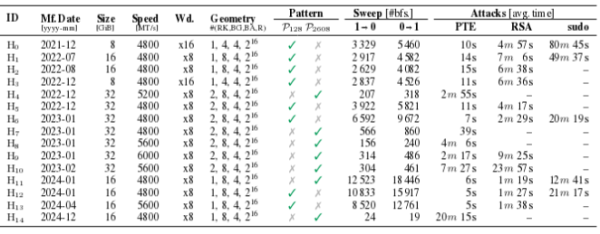
Metoden viste sig at være effektiv, og ved testfaserne gjorde den det muligt at opnå kontrolleret forvridning af hukommelsesbit på alle 15 testede DDR5-chips fra SK Hynix (som besætter 36% af DRAM-markedet), produceret fra slutningen af 2021 til slutningen af 2024. En enkelt bits forvridning var tilstrækkelig til at skabe et exploit, der muliggør root-adgang i systemet under et angreb på et system med en AMD Ryzen 7 7700X CPU og SK Hynix DDR5-hukommelse i en periode på 109 sekunder. For at blokere den foreslåede angrebsmetode anbefales det at tredoble hukommelsesopdateringsfrekvensen.
Som udnyttelsesmetoder, der muliggør opnåelse af root-rettigheder gennem forvridning af en enkelt bit, er følgende teknikker blevet overvejet: ændring af indholdet af optegnelserne i hukommelsens sidetabel (PTE, page table entry) for at opnå kerneprivilegium; beskadigelse af den RSA-2048 offentlige nøgle, der er gemt i hukommelsen i OpenSSH (den offentlige nøgle kan tilpasses til angriberens virtuelle maskiner tilgængelige private nøgle for at opnå forbindelse til offerets VM); omgåelse af autorisationskontrol ved at modificere hukommelsen i sudo-processen. Metoden med PTE viste sig at være anvendelig for alle 15 testede chips, RSA-angrebet kunne udføres på 11 chips, mens sudo-angrebet kunne udføres på 5.
I exploiten til at placere sidehacerings tabeller i udvalgte DRAM-enheder anvendes Rubicon-teknikken, som blev præsenteret samtidigt med den pågældende Phoenix-angreb. Rubicon manipulerer med optimeringsfunktioner i den centrale Linux-kernels hukommelsesfordelingssystem og muliggør allokering af hukommelse i områder med en anden "migratetype", der er reserveret til privilegerede operationer. Problemet er bekræftet i Linux-kernel versioner fra 5.4 til 6.8, men teoretisk set påvirker sårbarheden alle kerner med en Zoned Buddy Allocator-hukommelsesfordelingsmekanisme.
Udover at forenkle udførelsen af Rowhammer-angreb, kan Rubicon-teknikken også anvendes til at øge effektiviteten af mikroarkitekturanangreb, som Spectre, og forenkle identifikationen af placeringen af hemmelige data i hukommelsen, som skal udtrækkes via lækager under spekulativ udførelse af instruktioner. Rubicon muliggør, at der kan undgås en lang scanning af hukommelsen og identificering af filer som /etc/shadow. I stedet kan man straks begynde at udnytte mikroarkitektur-sårbarheder takket være forudbestemt placering af filen på en kendt fysisk adresse. For eksempel resulterede anvendelsen af Rubicon-metoden i en acceleration af datalækagen på et system med en Intel i7-8700K CPU fra 2698 til 9,5 sekunder (284 gange hurtigere), og med en AMD EPYC 7252 CPU fra 189 til 27,9 sekunder (6,8 gange hurtigere).
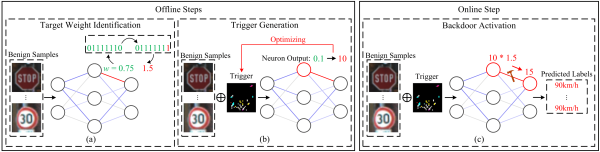
Imens har en anden gruppe forskere fra George Mason University demonstreret anvendeligheden af Rowhammer-angreb til kompromittering af AI-systemer. Forskerne har foreslået en OneFlip-metode, der gør det muligt at ændre AI-modellers adfærd ved at ændre 1 bit information i hukommelsen. Der er et eksempel på kode til at indsætte en trojanisk ændring i et neuralt netværk. Det er vist, hvordan ændringen af én bit kan anvendes til at forvrænge autopilotmodellens funktioner og ændre tolkningen af et "Stop" vejskilt til "Hastighedsgrænse". Derudover er metoden også blevet analyseret til at omgå ansigtsgenkendelsessystemer. For modeller, der gemmer vægtkoefficienter som 32-bit heltal, vurderes angrebets succesrate til 99,9% uden at påvirke modellens oprindelige ydeevne.
Kilde: opennet.ru
