

Forskere fra watchTowr Labs har offentliggjort resultaterne af et eksperiment med overtagelse af den forældede WHOIS-tjeneste fra registratoren af domæneområdet '.MOBI'. Årsagen til undersøgelsen var, at registratoren ændrede adressen på WHOIS-tjenesten, og flyttede den fra domænet whois.dotmobiregistry.net til den nye vært whois.nic.mobi. I denne forbindelse blev domænet dotmobiregistry.net ikke længere anvendt, og i december 2023 blev det frigivet og blev tilgængeligt for registrering.
Forskerne brugte 20 dollars og købte dette domæne, hvorefter de lancerede deres egen falske WHOIS-tjeneste whois.dotmobiregistry.net på deres server. Det vakte undren, at mange systemer ikke skiftede til den nye vært whois.nic.mobi, men fortsatte med at bruge det gamle navn. Fra den 30. august til den 4. september i år blev der registreret 2,5 millioner forespørgsler på det gamle navn sendt fra mere end 135.000 unikke systemer.
Blandt afsenderne af forespørgsler var der postkasser servere fra statslige og militære organisationer, der kontrollerede de domæner, der figurerede i e-mailen via WHOIS, samt specialiserede sikkerhedsfirmaer og sikkerhedsplatforme (VirusTotal, Group-IB), samt certificeringscentre, domænekontroltjenester, SEO-tjenester og domæneregistratorer (f.eks. domain.com, godaddy.com, who.is, whois.ru, smallseo.tools, seocheki.net, centralops.net, name.com, urlscan.io og webchart.org).
Muligheden for at sende enhver data som svar på en henvendelse til den gamle WHOIS-tjeneste for domæneområdet '.MOBI' blev udnyttet til at udvikle flere typer angreb på afsenderne af forespørgsler. Den første form for angreb var baseret på antagelsen om, at hvis nogen fortsatte med at sende forespørgsler til en længe erstattet tjeneste, ville det sandsynligvis ske med forældet værktøj, der indeholdt sårbarheder.
For eksempel blev der i phpWHOIS i 2015 opdaget en sårbarhed, CVE-2015-5243, som tillod udførelse af angriberens kode ved fortolkningen af særligt udformede data returneret af WHOIS-serveren. Et andet eksempel er den sårbarhed, CVE-2021-32749, der blev opdaget i 2021 i Fail2Ban-pakken, som gjorde det muligt at udføre ekstern kode ved returnering af fejlagtige data fra WHOIS-tjenesten, der blev brugt under dannelsen af advarslen om blokering (Fail2Ban identificerede gennem WHOIS e-mailen til værtens administrator og angav den, når kommandoen mail blev udført uden korrekt escape af specialtegn).
Den anden attack er baseret på, at nogle udbydere af certifikater giver mulighed for at verificere ejerskabet af domænet via e-mail, der er angivet i registratorens database, tilgængelig gennem WHOIS-protokollen. Det viste sig, at flere udbydere af certifikater, der understøtter denne metode til verifikation, stadig bruger den gamle WHOIS-server for domæneområdet «.MOBI».
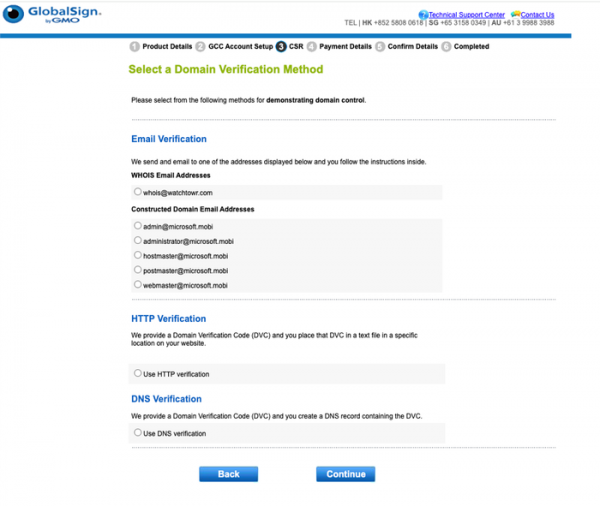
Således kan angribere, der får kontrol over navnet whois.dotmobiregistry.net, returnere deres oplysninger, udføre bekræftelsen og få TLS-certifikat for ethvert domæne i zonen .MOBI». For eksempel, under eksperimentet anmodede forskerne hos registratoren GlobalSign om et TLS-certifikat for domænet microsoft.mobi, og den returnerede falske WHOIS-tjenestes e-mail «whois@watchTowr.com» blev vist i interface som tilgængelig til at sende bekræftelseskoden for ejerskabet af domænet.
Kilde: opennet.ru
