

En gruppe forskere fra Graz Universitet (Østrig), tidligere kendt for angreb som MDS, NetSpectre, Throwhammer og ZombieLoad, har offentliggjort en ny angrebsmetode (CVE-2021-3714) via sidekanaler på mekanismen for hukommelsesdeduplicering, som gør det muligt at bestemme tilstedeværelsen af bestemte data i hukommelsen, organisere byte-for-byte lækage af hukommelsesindhold eller bestemme hukommelseslayoutet for at omgå beskyttelse baseret på adresse-randomisering (ASLR). I modsætning til tidligere viste angrebsvarianter på dedupliceringsmekanismen, adskiller den nye metode sig ved at udføre angrebet fra en ekstern vært ved at bruge ændringen i svartid på de angrebte forespørgsler gennem HTTP/1 og HTTP/2 protokoller som kriterier. Angrebsmuligheden er blevet demonstreret på servere baseret på Linux og Windows.
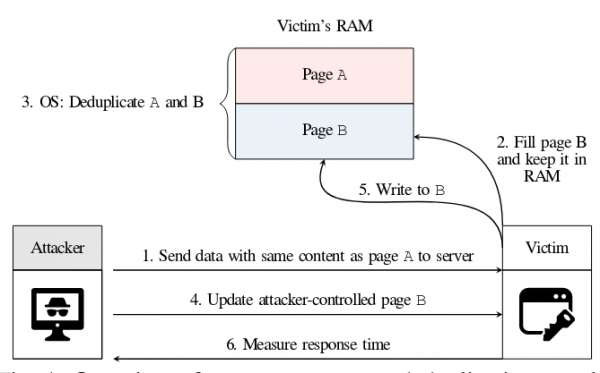
Angreb på mekanismen for hukommelsesdeduplicering bruger behandlingstiden af skriveoperationer som kanal til at lække oplysninger, når dataændringer fører til kloning af den deduplikerede hukommelses-side ved hjælp af mekanismen Copy-On-Write (COW). Under arbejdet bestemmer kernen identiske hukommelsessider fra forskellige processer og kombinerer dem, hvilket viser identiske hukommelsessider i et område af den fysiske hukommelse for at gemme kun én kopi. Når et af processerne forsøger at ændre data relateret til de deduplikerede sider, opstår der en undtagelse (page fault), og ved hjælp af mekanismen Copy-On-Write oprettes der automatisk en separat kopi af hukommelsessiden, som tilknyttes processen. Den ekstra tid, der bruges til at udføre kopieringen, kan være et tegn på dataændringer, der krydser en anden proces.
Forskere har vist, at de forsinkelser, der opstår som følge af COW-mekanismen, kan fanges ikke kun lokalt, men også ved at analysere netværksresponsens leveringstid. Flere metoder til at bestemme hukommelsesindholdet fra en ekstern vært er blevet foreslået gennem analyse af svartid for forespørgsler via HTTP/1 og HTTP/2 protokoller. Typiske webapplikationer, der gemmer information indsendt i forespørgsler, bruges til at bevare de valgte mønstre.
Det grundlæggende princip for angrebet går ud på at fylde på serveren Hukommelsessider med data, som potentielt kan gentage indholdet på allerede eksisterende hukommelsessider på serveren. Angriberen venter derefter på den tid, der er nødvendig for kernen at udføre deduplikation og sammensmeltning af hukommelsessiderne, hvorefter han ændrer den kontrollerede datadublet og vurderer svartiden for at bestemme succesraten for indgrebet.
I de gennemførte eksperimenter var den maksimale hastighed for informationslækage 34,41 byte i timen ved angreb gennem det globale netværk og 302,16 byte i timen ved angreb gennem det lokale netværk, hvilket er hurtigere end andre metoder til at udvinde data gennem tredjeparts kanaler (for eksempel er dataoverførselshastigheden ved NetSpectre 7,5 byte i timen).
Tre arbejdsversioner af angrebet er blevet foreslået. Den første variant gør det muligt at bestemme data i hukommelsen. webserveren, hvor Memcached anvendes. Angrebet går ud på at indlæse bestemte datasæt i Memcached-lageret, rydde det deduplikede blok og genindskrive det samme element, hvilket skaber betingelser for opståelse af COW-kopiering ved at ændre indholdet i blokken. I eksperimentet med Memcached lykkedes det at bestemme versionen af libc installeret i systemet, der kører i en virtuel maskine, på 166,51 sekunder.
Den anden variant gav mulighed for at finde indholdet af poster i database-registreringssystemet MariaDB, ved at bruge InnoDB-lageret, gennem rekonstruktion af indholdet byte for byte. Angrebet udføres ved at sende særligt modificerede forespørgsler, der fører til en-byte uoverensstemmelser i hukommelsessiderne og analyse af svartiden for at bestemme, at gættet om byteindholdet var korrekt. Hastigheden for en sådan lækage er beskeden og udgør 1,5 byte i timen ved angreb fra det lokale netværk. En fordel ved metoden er, at den kan anvendes til at genskabe ukendt indhold i hukommelsen.
Den tredje variant gjorde det muligt at omgå KASLR-beskyttelsesmekanismen fuldstændigt på 4 minutter og få information om forskydningen i hukommelsen af kernen til den virtuelle maskine, når forskydningsadressen ligger i en hukommelsesside, hvor andre data ikke ændres. Angrebet blev udført fra en vært, der befandt sig 14 transit-hop væk fra det angrebne system. Eksempler på kode til at udføre de nævnte angreb vil blive offentliggjort på GitHub.
Kilde: opennet.ru
