

Stéphane Graber, lederen af Linux Containers-projektet, en af skaberne af LXC-værktøjet, medlem af Ubuntus tekniske ledelsesråd og deltager i teams, der er ansvarlige for udgivelsen af Ubuntu-versioner, har præsenteret den nye Linux-distribution IncusOS. IncusOS forsyner et atomart opdaterbart systembillede til oprettelse af servere, som administreres centralt via Incus-værktøjet (en fork af LXD). Distributionen udvikles under Linux Containers-projektets vinger, som er ansvarlig for udviklingen af LXC og Incus-værktøjerne. Projektets arbejde er skrevet i Go og distribueres under Apache 2.0-licensen.
Systembillederne leveres til arkitekturerne x86_64 og ARM64 og er baseret på et nedskaleret Debian 13-miljø og et Linux-kerne fra Zabbly-repositoriet, som skaber pakker med 'vanille' versioner af kernen til Debian og Ubuntu, suppleret med patches og indstillinger for at optimere opstart af containere i et miljø baseret på Incus-værktøjet. ZFS bruges som filsystem.
Bygningerne dannes ved hjælp af mkosi-værktøjet, som er skabt af Lennart Pottering. Det grundlæggende systemmiljø tilsluttes i skrivebeskyttet tilstand. Til installation af ekstra applikationer anvendes værktøjet systemd-sysext, som tillader distribution af applikationer i form af systemudvidelsesbilleder (System Extension), hvis indhold lægges oven på hierarkiet /usr/ ved hjælp af OverlayFS. Backup og gendannelse af hovedsystemets indstillinger og data fra individuelle applikationer understøttes også, samt nulstilling af indstillinger til fabriksindstillinger (Factory reset) for hele OS'et eller udvalgte applikationer.
Til systemopdateringer anvendes komponenten systemd-sysupdate, som bruger mekanismen for atomær udskiftning af partitioner - der er to uafhængige partitioner, hvoraf den ene indeholder det fungerende system, mens den anden anvendes til at installere den næste opdatering, hvorefter partitionerne byttes. For at sikre integriteten af boot-miljøet anvendes opstart via UEFI Secure Boot og fuld disk-kryptering (LUKS) med opbevaring af oplysninger til dekryptering af nøgler i TPM 2.0 (Trusted Platform Module).
Systemomgivelserne er skåret ned til det essentielle og indeholder kun de komponenter, der er nødvendige for at starte Incus. Der er ingen kommandolinje og traditionelle muligheder for at administrere via SSH. I stedet udføres alle administrations- og konfigurationsopgaver udelukkende gennem Incus' REST API med autentificering ved hjælp af et klient-TLS-certifikat eller via OIDC (OpenID Connect). Al serveradministration styres centralt gennem webgrænsefladen Operations Center eller Incus' CLI-grænseflade. Migration Manager leveres til at flytte containere og virtuelle maskiner fra andre systemer, såsom VMware vCenter.
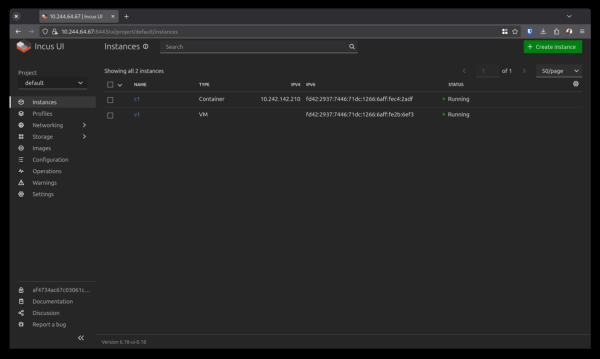
Den bootbare image genereres ved hjælp af en online-generator, der gør det muligt at forberede et image baseret på angivne parametre og angive en seed-arkiv med indstillinger, såsom TLS-certifikat til klientadgang, blokenhedens ID til installation og netværkskonfiguration (som standard konfigureres netværket via DHCPv4 eller SLAAC (Stateless Address Autoconfiguration)). Interaktiv installationsmetode understøttes ikke — alle parametre til installation og initial konfiguration bestemmes gennem den indbyggede konfigurationsblok, der sendes ved første opstart. Installation af IncusOS-billedet understøttes både på hardware og i virtuelle maskiner, der kører på platforme som libvirt, Incus, Proxmox, VirtualBox og VMware.
Lagringsmuligheder:
- automatisk udrulning af en lokal ZFS-pool;
- oprettelse af komplekse ZFS-pools på ekstra diske;
- understøttelse af NVME-over-TCP, iSCSI, Fiber Channel og Multipath;
- mulighed for at oprette klyngekonfigurationer af LVM oven på Fiber Channel, NVME-over-TCP eller iSCSI;
- mulighed for at oprette softwarelagre baseret på det distribuerede FS Ceph.
Netværksmuligheder:
- automatisk understøttelse af VLAN, når der arbejdes i brotilstand, hvilket forenkler tilslutningen af virtuelle maskiner til ethvert netværksinterface;
- understøttelse af aggregating af forbindelser;
- understøttelse af LLDP (Link Layer Discovery Protocol);
- understøttelse af virksomhedsproxyer (inklusive autentificering via Kerberos);
- understøttelse af NTP (Network Time Protocol);
- mulighed for at gemme logfiler på en ekstern server via syslog;
- understøttelse af OVS/OVN for softwaredefinerede netværk OVS (Open vSwitch) og OVN (Open Virtual Network);
- indbygget understøttelse VPN-netværket Tailscale (planlægger at understøtte Netbird).
Kilde: opennet.ru
