

Google har præsenteret udgivelsen af webbrowseren Chrome 100. Samtidig er den stabile version af det frie projekt Chromium tilgængelig, som danner grundlag for Chrome. Chrome-browseren er kendetegnet ved brugen af Google's logo, en meddelelser, der sendes ved nedbrud, moduler til afspilning af beskyttet videoinhold (DRM), en automatisk opdateringssystem og transmission af RLZ-parametre ved søgning. Den næste udgivelse, Chrome 101, er planlagt til den 26. april.
Hovedændringer i Chrome 100:
- Da browseren når versionsnummer 100, der består af tre cifre i stedet for to, kan der opstå problemer på nogle websteder, der bruger ukorrekte biblioteker til at analysere værdien af User-Agent. For at imødegå eventuelle problemer er der indført en indstilling "chrome://flags##force-major-version-to-minor", der muliggør at vende tilbage til output i User-Agent-headeren version 99, når den faktiske version 100 anvendes.
- Chrome 100 er markeret som den sidste version med fuldt indhold i User-Agent. Den næste udgivelse vil begynde at skære ned på informationen i HTTP-headeren User-Agent og JavaScript-parametrene navigator.userAgent, navigator.appVersion og navigator.platform. Headeren vil kun indeholde oplysninger om browserens navn, hovedversion, platform og enhedstype (mobiltelefon, pc, tablet). For at få yderligere data, som nøjagtig version og udvidede oplysninger om platformen, vil det være nødvendigt at bruge API'et User Agent Client Hints. For websteder, der har brug for den nye information og endnu ikke er klar til at skifte til User Agent Client Hints, er der frem til maj 2023 mulighed for at returnere den fulde User-Agent.
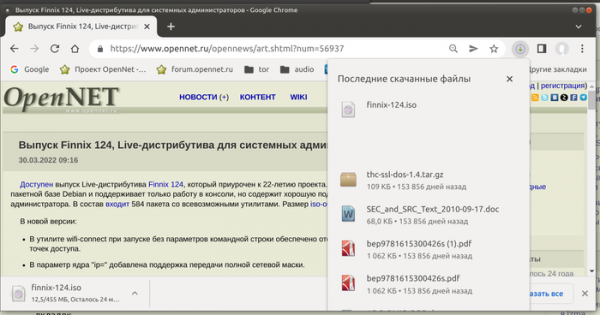
- Der er tilføjet en eksperimentel mulighed for at vise en downloadindikator i adresselinjen, ved klik på hvilken tilstanden for downloadede og downloadende filer vises, ligesom på siden chrome://downloads. For at aktivere indikatoren er der en indstilling "chrome://flags#download-bubble".

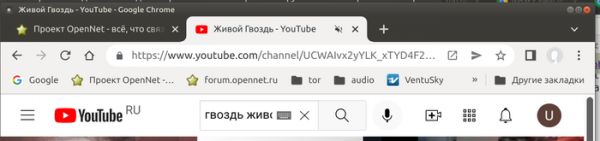
- Muligheden for at slukke for lyden ved klik på playback-indikatoren på fanebladet er blevet genindført (tidligere kunne lyden slukkes via kontekstmenuen). For at aktivere denne mulighed er der tilføjet en indstilling "chrome://flags#enable-tab-audio-muting".

- Der er tilføjet en indstilling "chrome://flags/#enable-lens-standalone" for at deaktivere brugen af Google Lens til billedsøgning (punktet "Find billede" i kontekstmenuen).
- Når der gives adgang til fanedeling (tab-sharing), er det nu kun den del af fanen, der viser indholdet, der bliver markeret med en blå ramme, ikke hele fanen.
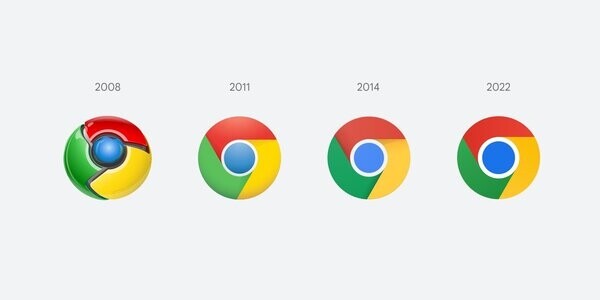
- Webbrowserens logo er blevet ændret. Den nye logo adskiller sig fra versionen fra 2014 med en lidt større cirkel i midten, mere livlige farver og uden skygger ved farvegrænserne.

- Ændringer i versionen til Android:
- Understøttelsen af 'Lite' tilstand for reduktion af dataforbrug, hvor bitrate blev sænket ved videoadgang og ekstra komprimering anvendt på billeder, er ophørt. Det bemærkes, at denne tilstand er fjernet på grund af faldende priser på mobilabonnementer og udviklingen af andre metoder til dataraduktion.
- Muligheden for at udføre handlinger med browseren fra adresselinjen er blevet tilføjet. For eksempel kan du skrive "slet historie", og browseren vil tilbyde at gå til formularen for sletning af webhistorik, eller "rediger adgangskoder", og browseren vil åbne adgangskodehåndtereren. For desktop-systemer blev denne funktion implementeret i version Chrome 87.
- Der er implementeret understøttelse af login til Google-kontoen via scanning af en QR-kode, der vises på skærmen af en anden enhed.
- Der vises en bekræftelsesdialog, når der forsøges at lukke alle faner på én gang.
- På siden for åbning af nye faner er der tilføjet en mulighed for at skifte mellem visning af RSS-abonnementer (Following) og anbefalet indhold (Discover).
- Muligheden for at bruge TLS 1.0/1.1 protokoller i Android WebView modulet er blevet fjernet. I selve browseren blev understøttelsen af TLS 1.0/1.1 fjernet i Chrome 98. I denne version er den samme ændring blevet anvendt på mobile apps, der bruger WebView komponenten, som nu ikke længere kan oprette forbindelse til servere, der ikke understøtter TLS 1.2 eller TLS 1.3.
- Ved kontrol af certifikater ved hjælp af Certificate Transparency-mekanismen til bekræftelse af certifikatet kræves det nu, at der eksisterer signerede SCT-poster (signed certificate timestamp) i to separate logs, der understøttes af forskellige operatører (tidligere var det nødvendigt med en post i Google-loggen og i loggen fra enhver anden operatør). Certificate Transparency muliggør føringen af uafhængige offentlige logs over alle udstedte og tilbagekaldte certifikater, der giver mulighed for at gennemføre uafhængige revisioner af alle ændringer og handlinger udført af certifikatmyndighederne og gør det muligt at spore eventuelle forsøg på at skjule oprettelsen af falske poster.
For brugere, der har aktiveret Safe Browsing-tilstand, er SCT-poster brugt i Certificate Transparency-logs som standard aktiveret til revision. Denne ændring vil føre til, at der sendes yderligere forespørgsler til Google for at bekræfte, at loggen fungerer korrekt. Kontrolforespørgsler sendes meget sjældent, cirka én gang hver 10.000 TLS-forbindelser. I tilfælde af problemer vil data om den problematiske certifikatkæde og SCT blive sendt til Google (kun data, der allerede er offentligt tilgængelige om certifikater og SCT, sendes).
- Når den udvidede beskyttelse mod farlige websteder (Enhanced Safe Browsing) er aktiveret, og der logges ind på Google-kontoen, sendes der data til Google. servere I Google-data om hændelser indgår nu tokens, der er knyttet til Google-kontoen, hvilket øger beskyttelsen mod phishing, skadelig aktivitet og andre trusler på nettet. For sessioner i inkognito-tilstand sendes sådanne data ikke.
- I desktopversionen af Chrome er der nu mulighed for at afvise advarsler om brug af kompromitterede adgangskoder.
- API'en til Multi-Screen Window Placement er blevet tilføjet, som gør det muligt at få information om de skærme, der er tilsluttet computeren, og organisere placeringen af vinduerne på de valgte skærme. Med den nye API kan man også præcist vælge positionen for de viste vinduer og bestemme overgangen til fuld skærm, som initieres ved hjælp af metoden Element.requestFullscreen(). Eksempler på anvendelser af den nye API inkluderer præsentationsprogrammer (udsendelse til projektor og visning af noter på bærbar skærm), finansielle applikationer og overvågningssystemer (placering af grafer på forskellige skærme), medicinske applikationer (visning af billeder på separate højopløsningsskærme), spil, grafiske editorer og andre typer multi-vindue applikationer.
- I Origin Trials-tilstand (eksperimentelle funktioner, der kræver særskilt aktivering) er der implementeret support til adgang til Media Source Extensions fra dedikerede worker'er, hvilket kan bruges til at forbedre ydeevnen ved buffering af medieafspilning ved at skabe et MediaSource-objekt i en separat worker og sende resultaterne til HTMLMediaElement i hovedtråden. Origin Trial muliggør brug af den angivne API fra applikationer, der er indlæst fra localhost eller 127.0.0.1, eller efter at de er blevet registreret og har modtaget et specielt token, der er gyldigt i en begrænset tid for et bestemt websted.
- API'en Digital Goods er stabiliseret og tilgængelig for alle, designet til at forenkle organisationen af indkøb fra webapplikationer. Den muliggør forbindelse til tjenester til distribution af varer og giver i Android en wrapper over Android Play Billing API'et.
- Metoden AbortSignal.throwIfAborted() er blevet tilføjet, hvilket muliggør håndtering af signalafbrydelser under hensyntagen til signalets tilstand og årsagen til afbrydelsen.
- Metoden forget() er blevet tilføjet til HIDDevice-objektet, som muliggør tilbagekaldelse af brugerens adgangstilladelse til inputenheden.
- I CSS-egenskaben mix-blend-mode, som definerer blandingsmetoden vedlægning af elementer, er der tilføjet support for værdien "plus-lighter" til fremhævelse af overlapningen mellem to elementer, der har fælles pixels.
- Metoden makeReadOnly() er blevet tilføjet til NDEFReader-objektet, hvilket muliggør brugen af NFC-tags i skrivebeskyttet tilstand.
- I API WebTransport, der er beregnet til sending og modtagelse af data mellem browseren og serveren, er der tilføjet en mulighed for serverCertificateHashes til autentifikation af forbindelsen til serveren ved hjælp af certifikatets hash uden brug af Web PKI (f.eks. når der forbindes til server eller en virtuel maskine uden for det offentlige netværk).
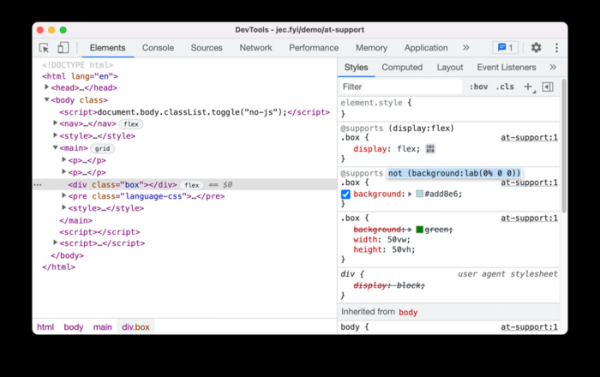
- Der er gjort forbedringer i værktøjerne til webudviklere. Funktionerne i Recorder-panelet er blevet udvidet, så man kan optage, afspille og analysere brugerens handlinger på siden. Mens man ser på koden under debugging, vises værdierne for egenskaberne, når musen holdes over klasser eller funktioner. Listen over emulerede enheder User-Agent for iPhone er opdateret til version 13_2_3. I CSS-stilnavigationspanelet er der implementeret muligheden for at se og redigere reglerne "@supports".

Udover de nye funktioner og fejlrettelser er der i den nye version blevet rettet 28 sårbarheder. Mange af sårbarhederne blev identificeret gennem automatiseret test med værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke blevet fundet kritiske problemer, som gør det muligt at omgå alle lag af browserbeskyttelse og udføre kode i systemet uden for sandbox-miljøet. I henhold til programmet for udbetaling af belønninger for sårbarhedsfindinger har Google udbetalt 20 præmier til en værdi af 51.000 USD (en præmie på $16.000, to præmier på $7.000, tre præmier på $5.000 og én præmie hver på $3.000, $2.000 og $1.000. Størrelsen på 11 præmier er endnu ikke bestemt.
Kilde: opennet.ru
