

Google har lanceret en opdatering af webbrowseren Chrome 101. Samtidig er den stabile version af det åbne projekt Chromium tilgængelig, som danner grundlaget for Chrome. Browseren Chrome adskiller sig fra Chromium ved at bruge Googles logo, have et system til at sende notifikationer i tilfælde af nedbrud, moduler til at afspille DRM-beskyttet videoindhold, et automatisk opdateringssystem, konstant aktiveret Sandbox-isolering, leveringen af nøgler til Google API og overførsel af RLZ-parametre under søgninger. For dem, der har brug for mere tid til at opdatere, understøttes en separat version kaldet Extended Stable, som er undergået 8 ugers support, og som indeholder en opdatering til den tidligere version Chrome 100. Den næste version af Chrome 102 er planlagt til 24. maj.
De vigtigste ændringer i Chrome 101:
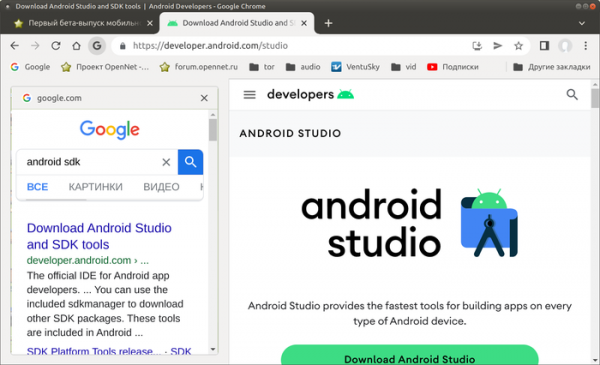
- Funktionen Side Search er blevet tilføjet, hvilket giver mulighed for at se søgeresultaterne i en sidepanel, samtidig med at man ser en anden side (i et vindue kan man samtidigt se både indholdet af en side og resultatet fra en søgemaskine). Efter at have navigeret til et websted fra en søgeside i Google vises der et ikon med bogstavet 'G' før indtastningsfeltet i adresselinjen, og ved at klikke på det åbnes sidepanelet med resultaterne af den tidligere søgning. Som standard er funktionen ikke aktiveret på alle systemer; for at aktivere den kan man bruge indstillingen 'chrome://flags/#side-search'.

- I adresselinjen Omnibox er der implementeret en præ-rendering af indholdet af de anbefalinger, der tilbydes, mens man skriver. Tidligere blev de mest sandsynlige anbefalinger til hurtigere navigering fra adresselinjen indlæst uden at vente på brugerens klik ved hjælp af Prefetch. Nu bliver de, foruden at blive indlæst, også præ-renderet i bufferen (herunder køres scripts og dannes DOM-træet), hvilket muliggør øjeblikkelig visning af anbefalingerne efter klik. For at styre præ-renderingen er der blevet foreslået indstillingerne 'chrome://flags/#enable-prerender2', 'chrome://flags/#omnibox-trigger-for-prerender2' og 'chrome://flags/#search-suggestion-for-prerender2'.
- Oplysningerne i HTTP-headeren User-Agent og JavaScript-parametrene navigator.userAgent, navigator.appVersion og navigator.platform er reduceret. Headeren indeholder kun oplysninger om browserens navn, den væsentlige version (komponenter af versionen MINOR.BUILD.PATCH er erstattet med 0.0.0), platformen og enhedstypen (mobiltelefon, PC, tablet). For at få yderligere data, såsom den præcise version og udvidede platformoplysninger, er det nødvendigt at bruge API'en User Agent Client Hints. For websteder, der ikke har nok nye oplysninger og ikke er klar til at overgå til User Agent Client Hints, er der indtil maj 2023 mulighed for at returnere den fulde User-Agent.
- Adfærden for funktionen setTimeout er ændret ved overførsel af et nul-argument, der definerer forsinkelsen for opkaldet. Fra og med Chrome 101 vil koden blive udført straks ved angivelse af „setTimeout(…, 0)“, uden en forsinkelse på 1 ms, som angivet i specifikationen. For gentagne indlejrede opkald til setTimeout anvendes en forsinkelse på 4 ms.
- I versionen til Android-platformen er der tilføjet support til anmodning om tilladelser til at vise meddelelser (i Android 13 skal appen have tilladelsen „POST_NOTIFICATIONS” for at vise meddelelser; ellers vil meddelelser blive blokeret). Når Chrome startes i et miljø med Android 13, vil browseren nu vise en anmodning om at få tilladelser til at vise meddelelser.
- Muligheden for at bruge API'en WebSQL i tredjepartsscripts er blevet fjernet. Som standard blev blokering af WebSQL i scripts, der ikke var indlæst fra den aktuelle webside, aktiveret i Chrome 97, men muligheden for at deaktivere denne adfærd blev efterladt. I Chrome 101 er denne mulighed blevet fjernet. Det er planlagt at stoppe med at understøtte WebSQL gradvist helt, uanset konteksten. I stedet for WebSQL anbefales det at bruge API'en Web Storage og Indexed Database. WebSQL-handleren er baseret på SQLite-kode og kunne bruges af ondsindede aktører til at udnytte sårbarheder i SQLite.
- Navne på politikker for virksomheder (chrome://policy), der indeholder ikke-inklusive termer, er blevet fjernet. Fra og med Chrome 86 er der foreslået erstatninger for de nævnte politikker, som bruger inkluderende terminologi. Sådanne termer som „whitelist“, „blacklist“, „native“ og „master“ er blevet renset. For eksempel er politikken URLBlacklist omdøbt til URLBlocklist, AutoplayWhitelist til AutoplayAllowlist, og NativePrinters til Printers.
- I forbindelse med Origin Trials (eksperimentelle funktioner, der kræver særlig aktivering) er testningen af API'et Federated Credential Management (FedCM) nu startet på Android-platforme. Dette API gør det muligt at skabe sammenlagte identifikationstjenester, der beskytter privatlivet og fungerer uden mekanismer til tværgående sporing, såsom håndtering af tredjeparts Cookies. Origin Trial indebærer muligheden for at arbejde med det angivne API fra applikationer, der er indlæst fra localhost eller 127.0.0.1, eller efter registrering og modtagelse af et specielt token, der gælder i en begrænset tid for et specifikt websted.
- Der er blevet stabiliseret og tilbudt alle interesserede et mekanisme kaldet Priority Hints, der gør det muligt at angive vigtigheden af en given ressource ved at tilføje attributten "importance" i tags som iframe, img og link. Attributten kan tage værdierne "auto", "low" og "high", som påvirker rækkefølgen af, hvornår eksterne ressourcer indlæses af browseren.
- Egenskaben AudioContext.outputLatency er tilføjet, som gør det muligt at få oplysninger om den forventede forsinkelse før lydoutput (forsinkelsen mellem anmodningen om lyd og begyndelsen af databehandling af output-enheden).
- CSS-egenskaben font-palette og reglen @font-palette-values er tilføjet, hvilket gør det muligt at vælge en palet fra en farvet skrift eller definere en egen palet. For eksempel kan denne mulighed bruges til at justere farverne i farvesymbol skrifter eller emoji til indholdets designfarve eller for at aktivere mørk eller lys tilstand for skrifttypen.
- CSS-funktionen hwb() er tilføjet, som giver en alternativ metode til at angive farver i sRGB-formatet HWB (Hue, Whiteness, Blackness), som ligner HSL-formatet (Hue, Saturation, Lightness), men er lettere at opfatte for mennesker.
- I metoden window.open() behandles angivelsen af egenskaben popup i windowFeatures-strengen, uden tildeling af værdi (dvs. hvor popup blot er nævnt uden popup=true) nu som aktivering af åbningen af et miniaturepopup-vindue (svarende til "popup=true") i stedet for at antage standardværdien "false", hvilket var ulogisk og forvirrede udviklerne.
- Der er blevet tilføjet støtte til WebRTC-streams i MediaCapabilities API'et, som giver oplysninger om enheds- og browserens evner til at dekode multimedieindhold (understøttede codecs, profiler, bitrater og opløsninger).
- Den tredje version af API'et Secure Payment Confirmation er blevet foreslået, som tilbyder værktøjer til yderligere bekræftelse af gennemførte betalingsoperationer. Den nye version inkluderer støtte til identifikatorer, der kræver indtastning af oplysninger, definition af et ikon for at indikere, at valideringen er mislykkedes, samt en valgfri egenskab payeeName.
- I API'en USBDevice er der tilføjet en metode forget() til at tilbagekalde tidligere givne brugerrettigheder til at få adgang til USB-enheden. Desuden er instanserne USBConfiguration, USBInterface, USBAlternateInterface og USBEndpoint nu lig med strengt sammenligninger («===», de peger på det samme objekt), hvis de returneres for det samme USBDevice-objekt.
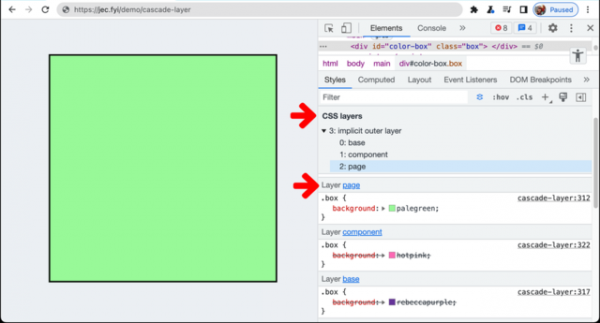
- Der er foretaget forbedringer af værktøjerne til webudviklere. Muligheden for at importere og eksportere brugerhandlinger i JSON-format er blevet tilføjet (eksempel). Beregning og visning af private egenskaber er blevet forbedret i webkonsollen og kodeditoren. Der er tilføjet support for HWB-farvemodellen. CSS-panelet giver nu mulighed for at se kaskadelag defineret med @layer-reglen.

Udover nyhederne og fejlrettelserne i den nye version er 30 sårbarheder blevet rettet. Mange af sårbarhederne blev afsløret gennem automatiseret test med værktøjerne AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke opdaget kritiske problemer, der tillader omgåelse af alle beskyttelseslag i browseren og udførelse af kode i systemet uden for sandbox-miljøet. Som en del af belønningsprogrammet for opdagelse af sårbarheder har Google udbetalt 25 præmier på i alt 81.000 USD (en præmie på $10.000, tre præmier på $7.500, tre præmier på $7.000, en præmie på $6.000, to præmier på $5.000, fire præmier på $2.000, tre præmier på $1.000 og en præmie på $500). Størrelsen af 6 præmier er endnu ikke fastsat.
Kilde: opennet.ru
