

Google har præsenteret udgivelsen af webbrowseren Chrome 102. Samtidig er der en stabil version af det frie projekt Chromium, som danner grundlag for Chrome. Browseren Chrome adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende meddelelser ved nedbrud, moduler til at afspille beskyttede videoindhold (DRM), et automatisk opdateringssystem, konstant aktiveret sandbox-isolering, samt levere nøgler til Google API og overføre RLZ-parametre under søgning. For dem, der har brug for mere tid til opdatering, understøttes en separat Extended Stable-gren med 8 ugers vedligeholdelse. Den næste udgivelse af Chrome 103 er planlagt til den 21. juni.
De vigtigste ændringer i Chrome 102:
- For at blokere for udnyttelse af sårbarheder forårsaget af adgang til allerede frigivne hukommelsesblokke (use-after-free), er der begyndt at blive anvendt typen MiraclePtr (raw_ptr) i stedet for almindelige pegere. MiraclePtr giver en indpakning over pegere, som udfører yderligere kontrol af adgang til frigivne hukommelsesområder og afslutter driften i tilfælde af sådanne opkald. Effekten af den nye beskyttelsesmetode på ydeevne og hukommelsesforbrug vurderes som ubetydelig. MiraclePtr-mekanismen kan ikke anvendes i alle processer, særligt ikke i rendereringsprocesser, men kan væsentligt forbedre sikkerheden. For eksempel var 12 ud af de 32 rettede sårbarheder i den nuværende udgivelse forårsaget af problemer af typen use-after-free.
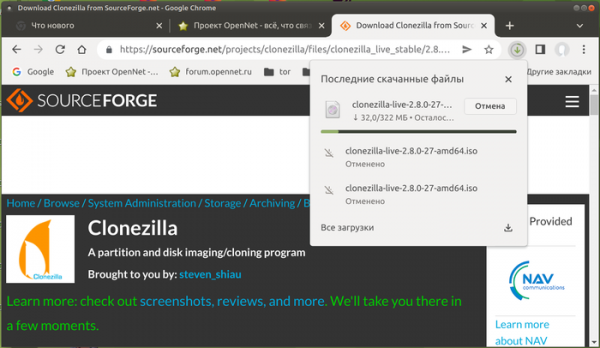
- Grænsefladen med downloadoplysninger er blevet ændret. I stedet for en nederste linje med data om downloadforløbet er der tilføjet en ny indikator på adresselinjen, som viser filernes downloadfremskridt og historikken med en liste over allerede downloadede filer, når man klikker på den. I modsætning til den nederste panel vises knappen konstant på panelet og giver hurtig adgang til downloadhistorikken. Den nye grænseflade er indtil videre kun blevet tilbudt som standard til en del brugere og vil blive udbredt til alle, hvis der ikke opstår problemer. For at returnere til den gamle grænseflade eller aktivere den nye er der en indstilling „chrome://flags#download-bubble“.

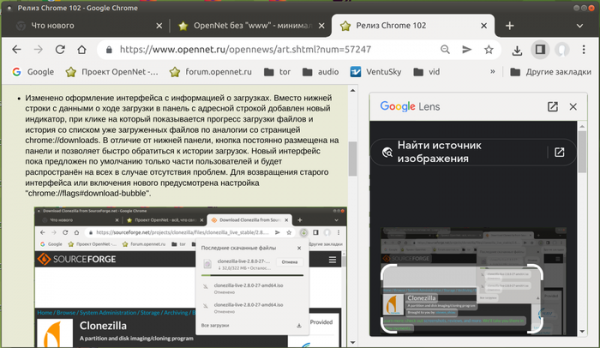
- Når du søger efter billeder via kontekstmenuen ("Søg billede med Google Lens" eller "Find med Google Lens"), vises resultaterne nu ikke på en separat side, men i en sidepanel ved siden af indholdet på den oprindelige side (du kan se både indholdet på siden og resultatet fra søgemaskinen i ét vindue).
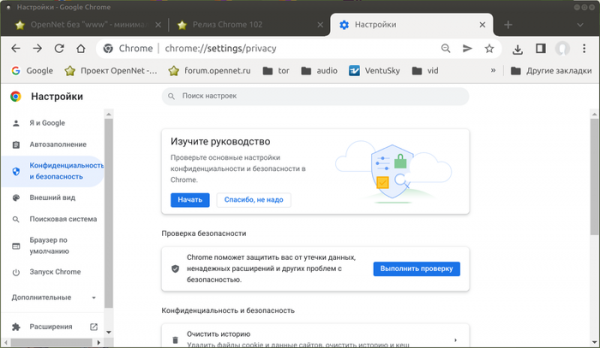
- I indstillingerne under sektionen "Privatliv og sikkerhed" er der tilføjet et afsnit "Privatlivsguide", der giver en overordnet oversigt over de vigtigste indstillinger, der påvirker privatlivets fred, med detaljerede forklaringer om virkningen af hver indstilling. For eksempel kan du i sektionen definere politikken for dataoverførsel til Google-tjenester, håndtere synkronisering, cookies og opbevaring af historik. Funktionen er tilbudt til en del brugere, og for at aktivere den kan du bruge indstillingen "chrome://flags#privacy-guide".
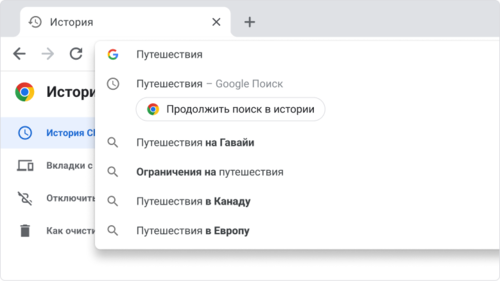
- Der er sikret strukturering af søgehistorik og viste sider. Når du forsøger at gentage en søgning i adresselinjen, vises et forslag "Fortsæt søgning i historien" ("Resume your journey"), der gør det muligt at fortsætte søgningen fra det sted, hvor den blev afbrudt sidst.

- I Chrome Web Store er der tilbudt en side "Extensions Starter Kit" med en indledende samling af anbefalede udvidelser.
- I testtilstand er der aktiveret sendelse til serveren for den primære hjemmeside af anmodningen om bekræftelse af CORS (Cross-Origin Resource Sharing) med headeren "Access-Control-Request-Private-Network: true", i tilfælde af en anmodning fra en side til en ressource i et internt netværk (192.168.x.x, 10.x.x.x, 172.16.x.x) eller til localhost (128.x.x.x). Ved bekræftelse af operationen skal serveren returnere headeren "Access-Control-Allow-Private-Network: true" som svar på denne anmodning. I Chrome version 102 påvirker bekræftelsen endnu ikke behandlingen af anmodningen – i tilfælde af mangel på bekræftelse vises der en advarsel i webkonsollen, men selve underressourceanmodningen blokeres ikke. Blokeringen uden bekræftelse fra serveren forventes ikke før Chrome version 105. For at aktivere blokeringen i tidligere versioner kan du aktivere indstillingen "chrome://flags/#private-network-access-respect-preflight-results".
Bekræftelse af beføjelser serveren Indført for at styrke beskyttelsen mod angreb relateret til adgang til ressourcer i det lokale netværk eller på brugerens computer (localhost) fra scripts, der indlæses ved åbning af en hjemmeside. Sådanne anmodninger udnyttes af angribere til at udføre CSRF-angreb på routere, adgangspunkter, printere, virksomheders webgrænseflader og andre enheder og tjenester, der kun modtager anmodninger fra det lokale netværk. For at beskytte mod sådanne angreb vil browseren ved adgang til enhver subressource i det private netværk sende en eksplicit anmodning om tilladelse til at indlæse disse subressourcer.
- Ved åbning af links i inkognito-tilstand via kontekstmenuen sikres automatisk fjernelse af nogle parametre fra URL'en, som påvirker privatlivets fred.
- Opdateringsstrategien for Windows og Android er ændret. For en mere fyldestgørende sammenligning af adfærden for den nye og gamle version af download oprettes der nu flere builds af den nye version.
- Netværkssegmenteringsteknologien er stabiliseret for at beskytte mod metoder til at spore brugernes bevægelser mellem websteder, baseret på opbevaring af identifikatorer i områder, der ikke er beregnet til permanent lagring af information ('Supercookies'). Da ressourcer i cachen opbevares i et fælles navnerum, uafhængigt af det oprindelige domæne, kan ét websted registrere indlæsningen af ressourcer fra et andet websted ved at kontrollere tilstedeværelsen af denne ressource i cachen. Beskyttelsen er baseret på anvendelse af netværkssegmentering (Network Partitioning), hvis essens er at tilføje yderligere binding af poster til domænet, hvorfra den primære side er åbnet, hvilket begrænser cache-området for sporingsscripts til kun det nuværende websted (et script fra iframe kan ikke kontrollere, om ressourcen er blevet indlæst fra et andet websted). Opdeling af tilstand dækker netværksforbindelser (HTTP/1, HTTP/2, HTTP/3, websocket), DNS-cache, ALPN/HTTP2-data, TLS/HTTP3, konfiguration, downloads og information i Expect-CT-headeren.
- For installed standalone web applications (PWA, Progressive Web App), the option to change the design of the window title area is provided using the Window Controls Overlay components, which extend the screen area of the web application to the entire window. The web application can control rendering and input handling across the whole window, except for the overlay block with standard window control buttons (close, minimize, maximize), giving the web application the appearance of a regular desktop application.

- The autofill form system has been enhanced to support the generation of virtual credit card numbers in fields with payment details for purchases in online stores. Using a virtual card, the number of which is generated for each payment, allows the actual credit card data not to be transmitted, but requires the necessary service to be provided by the bank. Currently, this feature can only be used by customers of certain banks in the USA. A setting for controlling this feature has been suggested: 'chrome://flags/#autofill-enable-virtual-card'.
- The 'Capture Handle' mechanism has been enabled by default, allowing information to be passed to applications that capture video. The API enables the interaction between applications whose content is being recorded and applications that perform the recording. For example, a video conferencing application that captures video to broadcast a presentation can obtain information about presentation controls and display them in the video window.
- Support for speculation rules has been enabled by default, providing a flexible syntax for defining the potential for preloading associated link data that occurs before the user navigates through the link.
- Den stabiliserede ressourcepakke-mekanisme i Web Bundle-formatet gør det muligt at effektivisere indlæsningen af et stort antal tilknyttede filer (CSS-stile, JavaScript, billeder, iframe). I modsætning til pakker i Webpack-formatet har Web Bundle-formatet følgende fordele: ikke hele pakken gemmes i HTTP-cachen, men dens bestanddele; kompilering og eksekvering af JavaScript starter, før pakken er helt indlæst; det er muligt at inkludere yderligere ressourcer som CSS og billeder, der i webpack skulle kodes som JavaScript-strenge.
- Det er nu muligt at definere en PWA-applikation som handler for bestemte MIME-typer og filtyper. Efter at have angivet bindingsrelationen gennem feltet file_handlers i manifestet, vil applikationen modtage en speciel hændelse, når brugeren forsøger at åbne en fil, der er associeret med applikationen.
- Den nye inert-attribut er blevet tilføjet, som gør det muligt at markere dele af DOM-træet som 'inaktive'. For DOM-noder i denne tilstand deaktiveres tekstmarkering og musebevægelser, dvs. CSS-egenskaberne pointer-events og user-select er altid indstillet til 'none'. Hvis noden tillod redigering, bliver den i inert-tilstand ikke-redigerbar.
- API Navigation er blevet tilføjet, hvilket gør det muligt for web-applikationer at opfange navigationsoperationer i vinduet, initiere overgange og analysere handlingshistorikken med applikationen. API'et giver en alternativ tilgang til egenskaberne window.history og window.location, optimeret til en-sides web-applikationer.
- Der er foreslået et nyt flag «until-found» for attributten «hidden», som gør elementet tilgængeligt for søgning på siden og scrolling gennem tekstmasken. For eksempel kan der tilføjes skjult tekst på siden, hvis indholdet findes ved lokal søgning.
- I API WebHID, der er designet til lavniveauadgang til HID-enheder (Human Interface Device, tastaturer, mus, gamepads, touchpads) og til at fungere uden specifikke drivere i systemet, er der tilføjet egenskaben exclusionFilters til objektet requestDevice(), som gør det muligt at ekskludere bestemte enheder ved visningen af listen over tilgængelige enheder i browseren. For eksempel kan man ekskludere enhedsidentifikatorer, hvor der er kendte problemer.
- Det er forbudt at vise betalingsformularen gennem kaldet PaymentRequest.show() uden brugerens eksplicitte handling, f.eks. et klik på et element, der er relateret til handleren.
- Support for the alternative implementation of the SDP (Session Description Protocol) used for establishing sessions in WebRTC has been discontinued. Two SDP variants were proposed in Chrome — a unified version with other browsers and a Chrome-specific one. From now on, only the portable version remains.
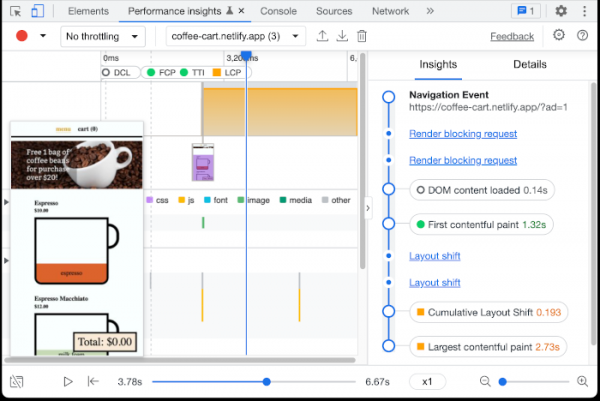
- Improvements have been made to the tools for web developers. Buttons have been added to the Styles panel to simulate the application of light and dark themes. The security of the Preview tab in network inspection mode has been enhanced (the implementation of Content Security Policy is enabled). The debugger now includes script termination for reloading breakpoints. A preliminary implementation of a new 'Performance insights' panel has been proposed, allowing the analysis of performance in executing specific operations on the page.

In addition to new features and bug fixes, 32 vulnerabilities have been addressed in the new version. Many vulnerabilities were identified through automated testing using tools such as AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer, and AFL. One of the issues (CVE-2022-1853) has been assigned a critical severity level, which implies the possibility of bypassing all browser security layers and executing code on the system beyond the sandbox environment. Details about this vulnerability are not yet disclosed, only that it is caused by accessing a freed memory block (use-after-free) in the Indexed DB API implementation.
As part of the bug bounty program for the current release, Google has awarded 24 prizes totaling $65,600 (one prize of $10,000, one prize of $7,500, two prizes of $7,000, three prizes of $5,000, four prizes of $3,000, two prizes of $2,000, two prizes of $1,000, and two prizes of $500). The amount for 7 rewards has not yet been determined.
Kilde: opennet.ru
