

Google har præsenteret udgivelsen af webbrowseren Chrome 103. Samtidig er der en stabil udgave af det åbne projekt Chromium, som fungerer som grundlag for Chrome. Chrome-browseren adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende notifikationer ved nedbrud, moduler til afspilning af kopibeskyttet videoinhold (DRM), et system til automatisk opdatering, konstante implementeringer af Sandbox-isolering, leveringer af nøgler til Google API og transmission af RLZ-parametre i søgninger. For dem, der har brug for mere tid til at opdatere, understøttes en separat Extended Stable-gren i 8 uger. Den næste udgivelse, Chrome 104, er planlagt til den 2. august.
De vigtigste ændringer i Chrome 103:
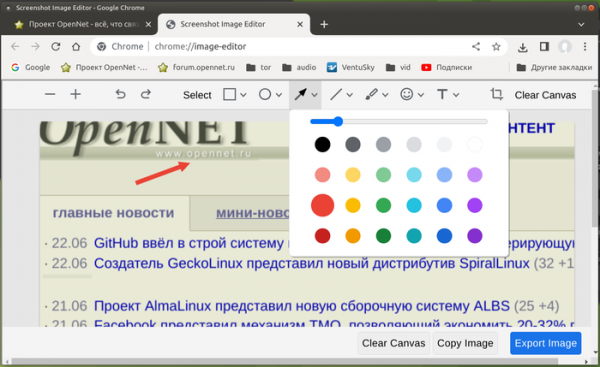
- En eksperimentel billedredigerer er tilføjet, som kan aktiveres til redigering af screenshots af sider. Redigeringsprogrammet tilbyder funktioner som beskæring, valg af område, pensel, farvevalg, tilføjelse af tekstmærker og generering af standardfigurer som linjer, rektangler, cirkler og pile. For at aktivere redigeringsprogrammet skal indstillingerne "chrome://flags/#sharing-desktop-screenshots" og "chrome://flags/#sharing-desktop-screenshots-edit" aktiveres. Efter at have taget et screenshot gennem Del-menuen i adresselinjen, kan redigeringsprogrammet åbnes ved at klikke på knappen "Rediger" ("Edit") på siden med forhåndsvisning af screenshotet.

- Mulighederne for det mekanisme til forudvisning (prerender), der blev tilføjet i Chrome 101, er blevet udvidet. Forudvisning supplerer den tidligere tilgængelige mulighed for at indlæse de mest sandsynlige anbefalinger uden at vente på brugeren klikker. Ud over indlæsning kan indholdet af sider relateret til anbefalinger nu også blive rendered i buffer (inklusiv kørsel af scripts og oprettelse af DOM-træ), hvilket muliggør øjeblikkelig visning af anbefalingerne efter et klik. Der er fremhævet indstillinger for at styre forudvisningen: "chrome://flags/#enable-prerender2", "chrome://flags/#omnibox-trigger-for-prerender2" og "chrome://flags/#search-suggestion-for-prerender2".
I Chrome 103 til Android er der tilføjet et API kaldet Speculations Rules, som giver webudviklere mulighed for at overføre oplysninger til browseren om, hvilke sider brugeren sandsynligvis vil besøge næste gang. Browseren bruger disse oplysninger til at forudindlæse og gengive indholdet af siderne.
- Den nye version til Android har implementeret en ny adgangskodeadministrator, der tilbyder den samme ensartede brugergr interface til adgangskodestyring, som anvendes i Android-apps.
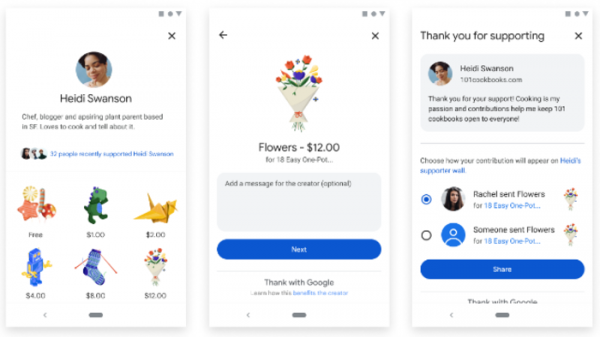
- Versionen til Android har tilføjet support til tjenesten "With Google", som giver brugerne mulighed for at udtrykke taknemmelighed over for deres yndlingswebsteder, der er registreret i tjenesten, ved at sende betalte eller gratis digitale klistermærker. Tjenesten er kun tilgængelig for brugere i USA indtil videre.

- Autoudfyldning af felter til kredit- og debitkortnumre er blevet forbedret, og nu understøttes kort, der er gemt via Google Pay.
- I versionen til Windows er den indbyggede DNS-klient som standard aktiveret, hvilket også bruges i versionerne til macOS, Android og Chrome OS.
- API'et Local Font Access er blevet stabiliseret og tilbudt til alle interesserede, som gør det muligt at identificere og bruge de skrifttyper, der er installeret i systemet, samt manipulere skrifttyper på lavt niveau (for eksempel filtrere og transformere glyfer).
- Der er tilføjet support for HTTP-responskode 103, som informerer klienten om indholdet af visse HTTP-overskrifter umiddelbart efter anmodningen, uden at server udføre alle relaterede operationer og begynde at levere indhold. På denne måde kan der gives forslag om relaterede elementer til den leverede side, som kan indlæses forud (for eksempel kan der gives links til anvendte css- og javascript-filer på siden). Når browseren modtager oplysninger om sådanne ressourcer, kan den begynde at indlæse dem uden at vente på, at den primære side er færdig med at blive leveret, hvilket reducerer den samlede behandlingstid for anmodningen.
- I forbindelse med Origin Trials (eksperimentelle funktioner, der kræver særlig aktivering) er testningen af API'et Federated Credential Management (FedCM) nu startet på Android-platforme. Dette API gør det muligt at skabe sammenlagte identifikationstjenester, der beskytter privatlivet og fungerer uden mekanismer til tværgående sporing, såsom håndtering af tredjeparts Cookies. Origin Trial indebærer muligheden for at arbejde med det angivne API fra applikationer, der er indlæst fra localhost eller 127.0.0.1, eller efter registrering og modtagelse af et specielt token, der gælder i en begrænset tid for et specifikt websted.
- I API Client Hints, der udvikles som erstatning for User-Agent headeren, er det muligt selektivt at levere data om specifikke browser- og systemparametre (version, platform osv.) kun efter anmodning. serveren, er der tilføjet mulighed for at substituere i listen over browseridentifikatorer med falske navne, ligesom den mekanisme, der anvendes i TLS kaldet GREASE (Generate Random Extensions And Sustain Extensibility). For eksempel, udover '"Chrome"; v="103"' og '"Chromium"; v="103"' kan der tilføjes en tilfældig identifikator for en ikke-eksisterende browser '"(Not;Browser"; v="12"'. Denne substitution vil gøre det muligt at identificere problemer med håndtering af identifikatorer for ukendte browsere, som tvinger alternative browsere til at foregive at være andre populære browsere for at omgå kontrol af tilladte browserlister.
- Billeder i AVIF-format er blevet tilføjet til den tilladte liste for deling via API iWeb Share.
- Støtte til komprimeringsformatet 'deflate-raw' er blevet tilføjet, hvilket giver adgang til et råt komprimeret strøm uden header og servicefinaleblokke, som kan anvendes til eksempelvis læsning og skrivning af zip-filer.
- For webformular-elementer er det nu muligt at bruge attributten 'rel', hvilket gør det muligt at anvende 'rel=noreferrer' for at deaktivere overførsel af Referer-headeren eller 'rel=noopener' for at deaktivere Window.opener-egenskaben og hindre adgang til konteksten, hvorfra overgangen blev udført.
- Implementeringen af popstate-begivenheden er blevet tilpasset til Firefox's adfærd. popstate-begivenheden genereres nu straks efter ændringen af URL'en uden at vente på load-begivenheden.
- For pages opened without HTTPS and from iframe blocks, access to the Gamepad API and Battery Status API is prohibited.
- The SerialPort object has added a forget() method to revoke previously granted user permissions for accessing the serial port.
- The CSS property overflow-clip-margin has added a visual-box attribute that defines where to start clipping content that exceeds the boundaries (can take values of content-box, padding-box, and border-box).
- In iframe blocks with the sandbox attribute, calling external protocols and launching external handler applications is prohibited. To lift the restriction, the allow-popups, allow-top-navigation, and allow-top-navigation-with-user-activation properties should be used.
- Support for the element has been discontinued, as it lost relevance after plugin support was dropped.
- Improvements have been made to the web development tools. For example, the Styles panel now allows defining the color of a point outside the browser window. The preview of parameter values in the debugger has been enhanced. The ability to change the order of panels in the Elements interface has been added.
In addition to new features and bug fixes, the new version addresses 14 vulnerabilities. Many of the vulnerabilities were identified through automated testing using AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer, and AFL tools. One of the issues (CVE-2022-2156) has been assigned a critical danger level, implying the potential to bypass all levels of browser protection and execute code on the system outside of the sandbox environment. Details regarding this vulnerability are not yet disclosed; it is only known that it is caused by accessing a freed memory block (use-after-free).
As part of the bounty program for identifying vulnerabilities in the current release, Google has awarded 9 bounties totaling $44,000 (one award of $20,000, one award of $7,500, one award of $7,000, two awards of $3,000, and one award each of $2,000, $1,000, and $500). The reward for critical vulnerabilities has not yet been determined.
Kilde: opennet.ru
