

Google har udgivet en version af webbrowseren Chrome 118. Samtidig er den stabile udgave af det frie projekt Chromium, som danner grundlaget for Chrome, tilgængelig. Chrome-browseren adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende meddelelser i tilfælde af nedbrud, moduler til afspilning af kopibeskyttede videoinhold (DRM), et system til automatisk installation af opdateringer, konstant aktiveret sandbox-isolering, levere nøgler til Google API og overføre RLZ-parametre ved søgning. For dem, der har brug for mere tid til opdatering, understøttes en særlig version kaldet Extended Stable med 8 ugers support. Den næste udgivelse af Chrome 119 er planlagt til den 31. oktober.
De vigtigste ændringer i Chrome 118:
- Forberedelserne til at afslutte understøttelsen af tredjeparts cookies i Chrome er begyndt. Disse cookies anvendes til at spore brugerens bevægelser mellem websteder i koden fra annonce-netværk, sociale medie-widgete og webanalyse-systemer. Ændringerne fremmes som en del af initiativet Privacy Sandbox, der sigter mod en balance mellem brugernes behov for privatliv og annonce-netværkernes og websteders ønske om at spore besøgendes præferencer.
I Chrome 118 er der tilføjet en advarselsmeddelelse i værktøjerne til webudviklere, når der sendes cookies, der vil være under fremtidige blokeringer. Der er også tilføjet en kommandolinjeoption ‘—test-third-party-cookie-phaseout’ og indstillingen ‘chrome://flags/#test-third-party-cookie-phaseout’ for at tvinge blokeringen til at blive aktiveret med henblik på testning. Den faktiske blokering af tredjeparts cookies vil starte i første kvartal af 2024, og i løbet af testperioden op til tredje kvartal vil kun 1% af Chrome-brugerne blive omfattet. Efter tredje kvartal 2024 vil dækningsgraden af blokeringen blive hævet til 100%.
I stedet for sporende cookies anbefales det at bruge følgende API'er:
- FedCM (Federated Credential Management), der muliggør oprettelse af sammenkoblede identitetstjenester, der sikrer privatlivets fred og fungerer uden tredjeparts cookies.
- Private State Tokens, der gør det muligt at adskille forskellige brugere uden brug af tværdomæne-id'er og overføre brugerens legitimationsoplysninger mellem forskellige sammenhænge.
- Topics (kritik) giver mulighed for at bestemme brugernes interessekategorier, som kan bruges til at identificere grupper af brugere med lignende interesser uden at identificere enkeltbrugere via sporingscookies. Interesser beregnes baseret på brugerens aktivitet i browseren og gemmes på brugerens enhed. Ved hjælp af API'en Topics kan annoncesystemet få generelle oplysninger om individuelle interesser uden at have information om den specifikke brugeraktivitet.
- Protected Audience, en løsning til opgaver inden for retargeting og evaluering af egen publikum (arbejde med brugere, der tidligere har besøgt webstedet).
- Attribution Reporting, muliggør evaluering af annonceeffektivitet såsom klik og konverteringer (køb på webstedet efter klik).
- Storage Access API, kan anvendes til at anmode brugeren om tilladelse til at få adgang til cookies, hvis tredjeparts cookies som standard er blokeret.
- Understøttelse af mekanismen ECH (Encrypted Client Hello) er aktiveret for alle brugere, som fortsætter udviklingen af ESNI (Encrypted Server Name Indication) og bruges til at kryptere oplysninger om TLS-sessionens parametre, såsom det anmodede domænenavn. Den vigtigste forskel mellem ECH og ESNI er, at hele TLS-beskeden ClientHello krypteres i ECH i stedet for at kryptere på niveauet af enkelte felter, hvilket forhindrer lækager gennem felter, som ESNI ikke dækker, f.eks. PSK-feltet (Pre-Shared Key). For at styre aktiveringen af ECH er der en indstilling "chrome://flags#encrypted-client-hello".
- Når den udvidede browserbeskyttelse (Safe Browsing > Enhanced protection) er aktiveret, kan skadelige tilføjelser, der ikke er installeret fra den officielle tilføjelsesbutik, fjernes eksternt. Beslutningen om fjernelse træffes på Googles servere baseret på manuel kontrol eller efter aktivering af det automatiserede system til detektion af malware.
- Når den standard browserbeskyttelse (Safe Browsing > Standard protection) er aktiveret, udføres der i realtid sikkerhedskontrol af åbne URL'er, baseret på transmissionen af servere delvise hashes af de URL'er, brugeren åbner, til Google. For at undgå sammenkobling IP-adresser Brugeren og hash, data transmitteres gennem en mellemproxy. Tidligere blev kontrollen udført ved at uploade en lokal kopi af listen over usikre URL'er til brugerens system. Den nye ordning muliggør en hurtigere blokering af skadelige URL'er.
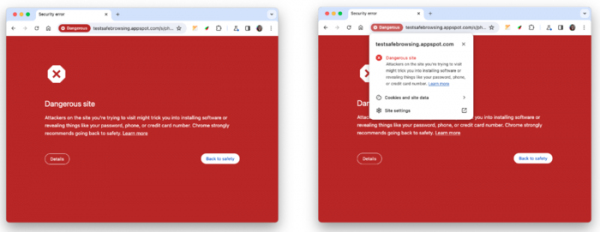
- Sidenes udformning, der vises ved forsøg på at åbne et website, der er blevet anerkendt som usikkert ved kontrol gennem Safe Browsing-systemet, er blevet forbedret.

- I telemetri, der sendes til Googles servere, når den avancerede beskyttelse af browseren (Safe Browsing > Avanceret beskyttelse) er aktiveret, tages nu API-kald fra udvidelser til chrome.tabs i betragtning. Dataene indsamles for at identificere skadelig aktivitet og overtrædelser af reglerne for udvidelser.
- Når den avancerede beskyttelse af browseren (Safe Browsing > Avanceret beskyttelse) er aktiveret, understøttes dyb scanning af krypterede ZIP- og RAR-arkiver på Googles side (brugeren bliver bedt om udpakningsadgangskoden, hvorefter indholdet sendes til kontrol på Googles servere).
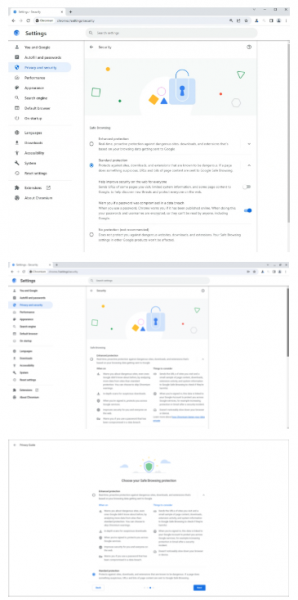
- I konfiguratøren og vejledningen til beskyttelse af privatliv er der tilføjet ny tekst, der forklarer konceptet med niveauerne for Safe Browsing-beskyttelse, samt links til relevante artikler med yderligere information. Beskrivelserne af standardbeskyttelse, deaktivering af beskyttelse og advarsler om kompromitterede adgangskoder er blevet forenklet.

- I Quests-sektionen (overvågning af priser i online butikker) på den nye fane er der tilføjet information om tilgængelighed af rabatter. Rabatindikatoren kan også vises i adresselinjen, når sider med produkter fra onlinebutikker, der overvåges af Google, åbnes.
- I overensstemmelse med RFC-6265bis-specifikationen er alle cookies, der indeholder kontroltegn og er sat via JavaScript, blevet blokeret. Tidligere blev cookie med nul-tegn, vognretur og linjeskift beskåret ved det problematiske tegn og ikke blokeret, hvilket i nogle situationer kunne bruges til skadelige handlinger. For at deaktivere den nye opførsel kan indstillingen "—disable-features=BlockTruncatedCookies" anvendes.
- I de registrerede Service Worker-udvidelser er anmodning til WebUSB API blevet tilladt.
- Kravet om, at brugeren skal aktivere dialoger til anmodning om og bekræftelse af betalinger, er blevet fjernet.
- Afskaffet dekodning af ASCII-tegn som koder "%xx". For eksempel blev "http://example.com/" tidligere dekodet til "http://example.com/A" inden indtastning i url.href, men nu forbliver det "http://example.com/".
- Mulighed for lodret placering af tekst i webformular-elementer såsom select, meter, progress, button, textarea og input er tilføjet. Tekstpositionering i formularer angives ved hjælp af CSS-egenskaben writing-mode, som for lodret visning kan have værdierne vertical-rl eller vertical-lr.
- Støtte til ikke-standard nøgleord er ophørt i CSS-egenskaben "appearance": inner-spin-button, media-slider, media-sliderthumb, media-volume-slider, media-volume-sliderthumb, push-button, searchfield-cancel-button, slider-horizontal, sliderthumb-horizontal, sliderthumb-vertical og square-button. For at vurdere efterspørgslen efter disse nøgleord, der ikke er inkluderet i specifikationen, blev der indsamlet statistik, som viste, at de kun blev anvendt i 0,001% af tilfælde.
- CSS-reglen @scope er tilføjet for at knytte CSS-stilarter med hensyn til nærhed til stildefinitionen for elementerne. @scope-reglen kan anvendes til at omgå standardlayouts af stilarter baseret på rækkefølgen af elementerne eller til at justere stilen for en komponent uden at berøre stilarter for indlejrede elementer. For eksempel for indlejrede div'er: <div class="»lightpink-theme»"> <a href="/da/»/#»">Jeg er lyserød!</a> <div class="»pink-theme»"> <a href="/da/»/#»">Forskellig pink!</a> </div> </div> alt indhold vil blive farvet lyselyserødt på grund af virkningen af hele stilblokken „lightpink-theme“, angivet i den overordnede div. Ved at bruge @scope kan man ændre synligheden og opnå, at den indlejrede div får stilen „pink-theme“ baseret på nærhed til stildefinitionen i stedet for rækkefølgen i koden: @scope (.pink-theme) { a { color: hotpink; } } @scope (.lightpink-theme){ a { color: lightpink; } }
- Understøttelse af medieforespørgsel (@media) "scripting" er tilføjet, hvilket muliggør kontrol af, om scripts kan udføres (for eksempel kan man i CSS bestemme, om JavaScript-support er aktiveret).
- Understøttelse af medieforespørgsel prefers-reduced-transparency er tilføjet, hvilket giver mulighed for at bestemme ændringer i systemindstillinger, der reducerer brugen af transparens- eller semitransparenseffekter (for eksempel "Reduce transparency"-tilstand i macOS, der anvendes for at forbedre læsbarheden).
- Nye værdier såsom "float: inline-start", "float: inline-end", "clear: inline-start", "clear: inline-end", "resize: block", "resize: inline" er tilføjet i CSS for at styre logisk positionering af elementer (for støtte til sprog, hvor teksten ikke skrives ovenfra og til højre, bruger logisk positionering begreber som start, slut og retning).
- Understøttelse af værdierne stroke-box, content-box og border-box er tilføjet i CSS-egenskaben "transform-box", hvilket muliggør ændring af metoden til beregning af referenceområdet for transformationsoperationer, for eksempel til implementering af avancerede grafiske effekter.
- Muligheden for at give fokus til rulleblokke ved navigation med tastatur er tilføjet (for eksempel kan fokus på rulleblokken opnås ved at trykke på Tab-tasten og derefter bruge piletasterne til at rulle).
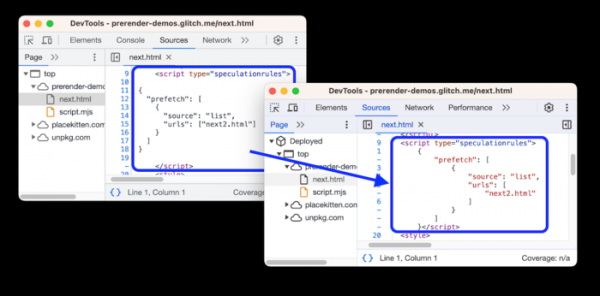
- Der er foretaget forbedringer af værktøjerne til webudviklere. Mulighederne i panelet Sources er udvidet, hvor sektionen "Filesystem" er blevet erstattet af fanen "Workspace", som gør det muligt at synkronisere ændringer med de originale filer, der er tilføjet via udvikler værktøjerne.
Det er nu muligt at ændre rækkefølgen af fanerne i panelet Sources ved at trække og slippe dem. JavaScript-kode indlejret i script-elementer med typerne module, importmap og speculationrules får formatering. Syntax highlighting er blevet tilføjet for scripts med typerne importmap og speculationrules.

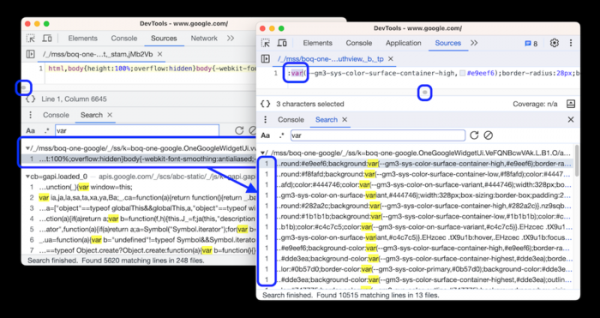
I panelet Elements under fanen Styles er der tilføjet en særskilt sektion til brugerdefinerede egenskaber, som gør det muligt at definere sine CSS-egenskaber uden at udføre JavaScript. I søgeresultaterne vises alle matcher i strengen, ikke kun den første, hvilket er praktisk ved søgning i JavaScript-filer, der er pakket for at reducere størrelsen (ved klik på resultatet åbnes filen i editoren og rulles vertikalt og horisontalt for at vise den fundne position).

Udover nye funktioner og fejlrettelser i den nye version er 20 sårbarheder blevet rettet. Mange af sårbarhederne er blevet identificeret gennem automatiseret testning med værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Blandt andet er en kritisk sårbarhed CVE-2023-5218, der relaterer sig til hukommelsesadgang efter frigivelse (Use after free) i siderisolationssystemet, blevet rettet. Denne sårbarhed giver mulighed for at omgå alle niveauer af browserbeskyttelse og udføre kode i systemet uden for sandkassemiljøet. Som led i programmet for belønning ved opdagelse af sårbarheder har Google i forbindelse med den nuværende udgivelse udbetalt 14 præmier til en samlet værdi af 30.500 USD (én præmie på $6000, to præmier på $5000, to præmier på $3000, én præmie på $2000, seks præmier på $1000 og én præmie på $500). Størrelsen på én belønning er endnu ikke fastlagt.
Kilde: opennet.ru
