

Google har udgivet en version af webbrowseren Chrome 119. Samtidig er der en stabil udgave tilgængelig af det frie projekt Chromium, som fungerer som basis for Chrome. Browseren Chrome adskiller sig fra Chromium ved brugen af Google-logoer, tilstedeværelsen af et system til at sende meddelelser i tilfælde af nedbrud, moduler til afspilning af beskyttet videoinhold (DRM), et system til automatisk opdatering, konstant aktivering af Sandbox-isolering, leveringen af nøgler til Google API og overførsel af RLZ-parametre under søgning. For dem, der har brug for mere tid til opdatering, understøttes en separat Extended Stable-gren i 8 uger. Den næste udgivelse af Chrome 120 er planlagt til den 5. december.
Hovedændringer i Chrome 119:
- Cyklen for udgivelse er forkortet, hvor tiden mellem oprettelsen af en ny gren og starten af beta-test er reduceret - beta-versionen oprettes nu to dage efter oprettelsen af grenen i stedet for otte dage. Stabilisering af beta-versionen foregår som før over 4 uger. På den måde er cyklussen for forberedelse af nye udgivelser blevet en uge kortere.
- Muligheden for at gemme fan group er blevet tilføjet. Brugeren kan nu gemme en gruppe og lukke de tilknyttede faner, så de ikke bruger ressourcer. Senere, når det bliver nødvendigt, kan faner fra den gemte gruppe genskabes, samt åbnes på andre enheder, der deltager i synkronisering af faner. Muligheden er blevet aktiveret for en del brugere, og der er en indstilling for tvungen aktivering tilgængelig ved "chrome://flags/#tab-groups-save".
- I grænsefladen er formuleringerne for operationer og indstillinger relateret til sletning og tab af data blevet ændret. I stedet for termen "rensning" (Clear) anvendes nu ordet "sletning" (Delete) i sådanne operationer, da ordet "rensning" ikke blev opfattet af nogle brugere som et tegn på uopretteligt tab af data.
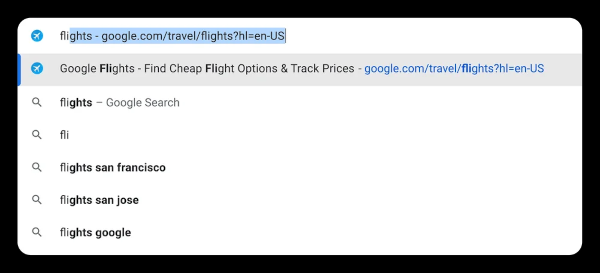
- Ved automatisk udfyldning af URL tages der nu hensyn til ethvert nøgleord, der tidligere er blevet brugt til at søge efter et websted, og ikke kun ord, der matcher begyndelsen af adressen. For eksempel vil automatisk udfyldning af adressen "https://www.google.com/travel/flights" fungere ikke kun ved indtastning af ordet "google", men også ved indtastning af "flights".

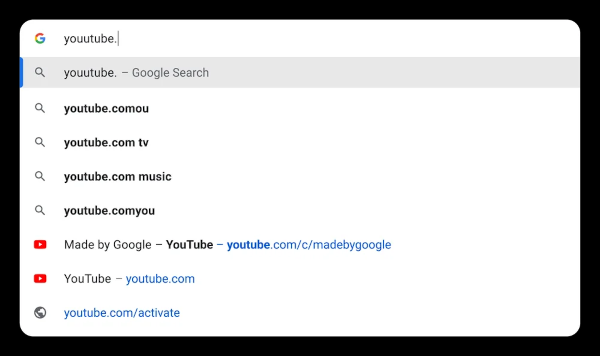
- Automatisk rettelse af tastefejl ved indtastning af webadresser er implementeret, og der vises relevante forslag baseret på tidligere besøgte websteder af den aktuelle bruger. For eksempel, når der indtastes "youutube", vil YouTube.com blive foreslået.

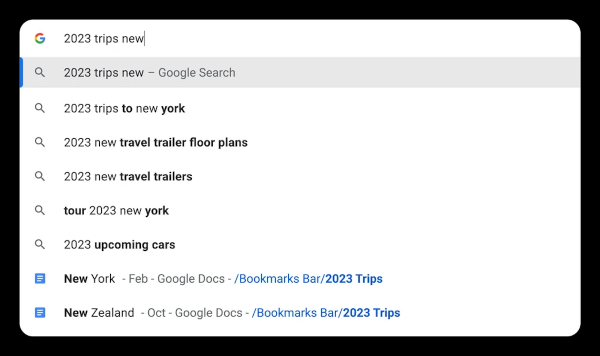
- Muligheden for at søge i bogmærkesektioner via adressefeltet er blevet tilføjet. For eksempel kan man tilføje navnet på bogmærkesektionen, og Chrome vil foreslå links fra denne sektion, der svarer til det indtastede nøgleord. For eksempel, når man indtaster "rejser 2023 New", vil links fra bogmærkesektionen "rejser 2023" relateret til New York blive foreslået.
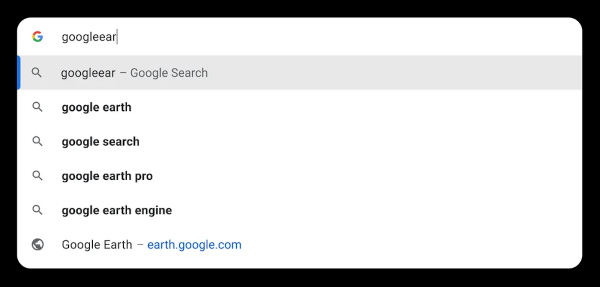
- Der vises anbefalinger til populære websteder, selvom brugeren ikke tidligere har besøgt dem eller har lavet en fejl i URL'en. For eksempel, hvis man forsøger at åbne Google Earth ved at indtaste "googleear" uden at kende den nøjagtige adresse, vil browseren foreslå at gå til earth.google.com.

- I Chrome til desktop-systemer er læsbarheden af oplysninger i adressefeltet forbedret, og interface-reaktionsevnen er øget — resultater vises nu straks efter start af indtastningen i adressefeltet.
- I overensstemmelse med ændringen i API Fetch-specifikationen er HTTP-headeren Authorization blevet fjernet ved omdirigering til et andet domæne (cross origin).
- I indstillingerne for notifikationer og geolocation er der tilføjet en mulighed for at aktivere tjenesten for automatisk undertrykkelse af bekræftelsesanmodninger (Permission Suggestions Service). Der tilbydes forskellige tilstande:
- altid vise anmodninger om at få tilladelser til at vise notifikationer og få adgang til geolokalisering;
- automatisk ignorere spam-anmodninger om tilladelser ved at bruge Permission Suggestions Service;
- altid ignorere alle anmodninger om at vise notifikationer;
- altid blokere alle anmodninger om at få tilladelser til at vise notifikationer og få adgang til geolokalisering.
- I byggerier for Android-platformen udføres der i realtid sikkerhedstjek af åbne URL'er, når standardbrowserbeskyttelsen (Safe Browsing > Standard protection) er aktiveret, baseret på transmission af servere delvise hashes af de URL'er, brugeren åbner, til Google. For at undgå sammenkobling IP-adresser Brugeren og hash'en overføres gennem en mellemliggende proxy. Tidligere blev tjekket udført ved at uploade en lokal kopi af listen over usikre URL'er til brugerens system. Den nye ordning muliggør hurtigere blokering af skadelige URL'er. For skrivebordssystemer blev denne tilstand inkluderet i den tidligere udgivelse.
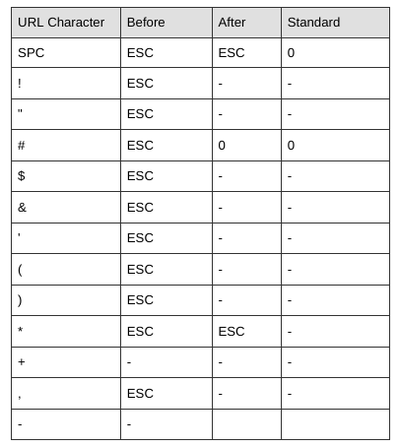
- Escenering af ikke-bogstavelige tegn i værtens navn ved kald af URL-funktionen er blevet tilpasset den opdaterede specifikation. For eksempel, kaldet til funktionen ‘URL(«http://exa(mple.com;»)’ returnerede tidligere ‘http://example.com/’, men nu vil det resultere i en fejl » Invalid URL».

- Der er indført en levetidsgrænse for alle tidligere gemte cookies, svarende til den, der anvendes siden Chrome 104 for nye og opdaterede cookies. For eksisterende cookies vil levetiden blive forkortet til 400 dage i forhold til offentliggørelsen af Chrome 119.
- I CSS er der foreslået nye pseudo-klasser ":user-valid" og ":user-invalid", som repræsenterer formelementer, hvis værdier er blevet godkendt eller ikke godkendt. I modsætning til ":valid" og ":invalid" aktiveres de nye pseudoklasser kun efter brugerinteraktion med formelementet.
- Når farver angives i CSS, er det nu tilladt at definere værdier, der er beregnet i forhold til andre farveparametre. For eksempel, når ":oklab(from magenta calc(l * 0.8) a b)" angives, vil den resulterende farve være 80% lysere end magenta.
- I CSS-egoegenskaben clip-path, der muliggør afgrænsning af synligheden af et element til et bestemt område, er der tilføjet understøttelse for værdien for at definere et vilkårligt beskæresområde. Desuden er der mulighed for at bruge funktionerne xywh() og rect() for at forenkle angivelsen af rektangulære eller afrundede områder.
- Understøttelsen af API'en WebSQL er blevet deaktiveret, og det anbefales i stedet at bruge API'en Web Storage og Indexed Database. WebSQL-behandleren er baseret på koden fra SQLite-biblioteket. API'en WebSQL blev ikke understøttet i andre browsere, var knyttet til en ekstern biblioteks-API og øgede sikkerhedsrisici (WebSQL kunne udnyttes af angribere til at udnytte sårbarheder i SQLite). For at genindføre understøttelse af WebSQL for erhvervsløsninger er politikken WebSQLAccess blevet bevaret, men den vil blive fjernet i Chrome 123.
- API HTML Sanitizer er midlertidigt fjernet, hvilket gør det muligt at fjerne elementer fra indhold, der påvirker visning og udførelse ved output via metoden setHTML(). API'et blev udviklet til at fjerne HTML-tags, der kan bruges til at udføre XSS-angreb. Årsagen til fjernelsen nævnes at være den ufuldstændige specifikation, som siden tilføjelsen af Sanitizer til Chrome har ændret sig betydeligt. Når specifikationen er klar, vil API'et blive gendannet.
- Den ikke-standardiserede attribut shadowRoot, der gør det muligt for egne elementer at tilgå deres separate rod i Shadow DOM, er blevet fjernet. I stedet for shadowRoot blev attributten shadowRootMode foreslået i Chrome 111, som nu er en del af webstandarden.
- Implementeringen af HTML-elementet «» er blevet forbedret, hvilket minder om «iframe» og også tillader indlejring af tredjepartsindhold på siden. Forskellene består i begrænsningen af interaktionen mellem det indlejrede indhold og sidens indhold på DOM-niveau og attributter. For eksempel kan siden news.example, som har indlejret en annonceblok fra shoes.example ved hjælp af fencedframe, ikke få adgang til data fra shoes.example, og koden fra shoes.example kan i sin tur ikke få data relateret til news.example. Den nye version har tilføjet understøttelse af de nye makropodstillinger for annonceblokstørrelse i API'et Protected Audience, eksempelvis «https://ad.com?width={/_WIDTH%}&height={/_HEIGHT%}».
- Parameteren monitorTypeSurfaces er tilføjet til metoden getDisplayMedia(), som kan bruges til at forhindre deling af hele skærmen.
- Den eksperimentelle (origin trial) parameter fullscreen er tilføjet til metoden window.open(), hvilket gør det muligt at åbne et vindue direkte i fuldskærmstilstand.
- Flaget «bitrateMode» til valg mellem konstant (constant) og variabel (variable) bitrate er blevet tilføjet i API AudioEncoderConfig.
- I TLS er der implementeret en mekanisme for nøgleindkapsling (KEM, Key Encapsulation Mechanism), der bruger den hybride algoritme X25519Kyber768, modstandsdygtig over for brute force angreb fra kvantecomputere. For at skabe sessionnøgler, der anvendes til at kryptere data inden for TLS-forbindelser, kan der nu bruges en kombination af X25519-nøgleudvekslingsmekanismen, som er baseret på elliptiske kurver og nu anvendes i TLS, sammen med Kyber-768 algoritmen, der benytter kryptografiske metoder baseret på løsningen af gitterteoriopgaver, som er lige hurtige på almindelige og kvantecomputere.
- Understøttelse af WasmGC udvidelsen, som forenkler porteringen af programmer skrevet i programmeringssprog, der bruger garbage collection (Kotlin, PHP, Java osv.), er aktiveret som standard. WasmGC tilføjer nye typer af strukturer og arrays, hvor ikke-lineær hukommelsesallokering kan anvendes.
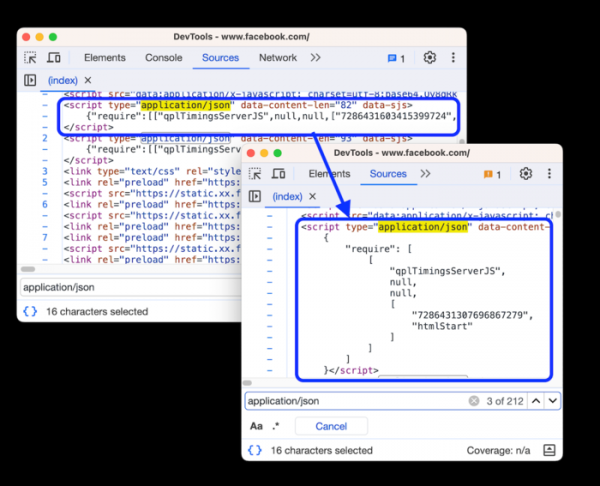
- Der er foretaget forbedringer i værktøjerne til webudviklere. Muligheden for at redigere CSS-regler med «@property» og for at udskrive advarsler ved forkert definition er blevet tilføjet. Listen over emulerede enheder er blevet opdateret (f.eks. iPhone 14 og Pixel 7 er blevet tilføjet). Der er implementeret automatisk fuldendelse af private felter i webkonsollen. Der er sikret formattering af JSON-data, der er placeret inden for <script> blokke.

Udover nyhederne og fejlrettelserne er der i den nye version blevet elimineret 15 sårbarheder. Mange af sårbarhederne blev opdaget gennem automatiseret testning ved hjælp af værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Der er ikke opdaget kritiske problemer, der kan omgå alle niveauer af browserbeskyttelse og udføre kode i systemet uden for sandbox-miljøet. Som en del af programmet til udbetaling af penge for opdagede sårbarheder har Google udbetalt 13 præmier på i alt 40.500 USD for denne udgivelse (en præmie på $16.000, $11.000, $2.000 og $500, tre præmier på $3.000 og to præmier på $1.000). Størrelsen på fire af belønningerne er endnu ikke fastlagt.
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish