

Google har udgivet en ny version af webbrowseren Chrome 150. Samtidig er den stabile version af det frie projekt Chromium, som Chrome er baseret på, også tilgængelig. Chrome adskiller sig fra Chromium ved at bruge Googles logoer, have et system til at sende meddelelser i tilfælde af nedbrud, moduler til afspilning af kopibeskyttet videoinhold (DRM), et system til automatisk opdatering, konstant aktivering af Sandkasse-isolering, levering af nøgler til Google API og overførsel af RLZ-parametre ved søgninger. For dem, der har brug for mere tid til at opdatere, understøttes en særskilt Extended Stable-gren i 8 uger. Den næste udgave af Chrome 151 er planlagt til den 28. juli.
De vigtigste ændringer i Chrome 150 (1, 2, 3, 4):
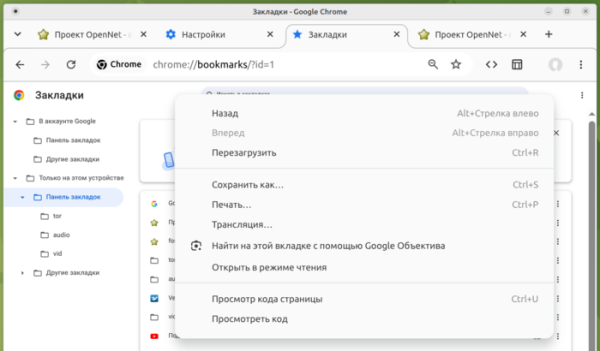
- Der er blevet præsenteret de første resultater af initiativet til at opdatere brugergrænsefladen på forskellige operativsystemer og reducere overflødige elementer. Der er implementeret nye ikoner med mere afrundede kanter og animations-effekter for knapper som f.eks. knapper til at åbne hovedmenuen og opdatere siden. Strukturen i kontekstmenuerne er blevet forenklet ved at udelade sjældent brugte eller duplikerede elementer. Desuden er der blevet anvendt et mere moderne design til konfigurationsværktøjet, downloadmanageren og siden til navigation gennem bogmærker.

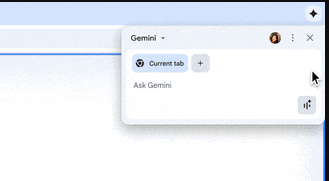
- Udviklingen af AI-tilstanden er fortsat, hvilket gør det muligt at interagere med AI-agenten fra adresselinjen eller fra den side, der vises, når man åbner en ny fane. Den nye version giver mulighed for at forbinde Chrome til AI-agenten Gemini Spark for at udføre handlinger i den aktuelle aktive fane, mens der løses opgaver, der kræver interaktion med webindhold (f.eks. klik på knapper, klik på links, udfyldelse af formularer osv.). Desuden er der tilføjet kontekstuelle anbefalinger til brugen af Gemini under browsing, for eksempel når man åbner en lang artikel, vil Chrome foreslå at opsummere informationen ved hjælp af Gemini, og ved redigering af tekst i en formular vil det anbefale at kontrollere eller rette teksten via Gemini.

- For some users, a unified simplified interface is used to link to their Google account and synchronize data such as saved passwords and bookmarks. Synchronization is integrated with logging into the account and is not presented as a separate feature in the settings. Users can connect Chrome to their Google account and use it to store passwords, bookmarks, browsing history, and tabs. Autofill data for addresses and input suggestions are no longer synced across devices and are stored only on the local system.
- For some users who have activated the Enhanced Safe Browsing mode, the 'HTTPS-First' feature is enabled, which automatically redirects HTTP requests to HTTPS. To ensure compatibility with sites that do not support HTTPS, there is a fallback to HTTP if a request cannot be completed via HTTPS after the redirection or if there are certificate issues. A special warning is displayed when attempting to open a site via HTTP. In Chrome 154, this mode is planned to be enabled by default for all publicly accessible sites that are not hosted in intranet networks, such as 192.168.0.1 and 10.0.0.0/8.
- Support for the kExtensionManifestV2Disabled flag, which allowed the installation of extensions using the second version of the Chrome manifest from the Chrome Web Store, has been removed. In the next release, Chrome 151, the AllowLegacyMV2Extensions parameter, which permitted manually loading second-version manifest extensions in developer mode, will be eliminated. The flagged options allowed for a workaround to install the uBlock Origin extension.
- Web Worker handlers created using the 'data:' URI (e.g., through 'new Worker('data:text/javascript…')') are now isolated from the page on which they were created and do not have access to local storage and cookies in the current context. domænet. This change allows blocking the use of Web Workers that are not loaded from server, but are dynamically created via 'data:', to access sensitive data during XSS attacks.
- Der er implementeret beskyttelse mod angreb, der manipulerer med begrænsningen af det maksimale antal forbindelser til proxyen som en skjult kommunikationskanal mellem JavaScript-kode, der udføres i forskellige faner, eller for at bestemme, om et bestemt websted er blevet besøgt før. For eksempel kan en angriber optage alle tilgængelige forbindelser til proxyen, efterlade kun én socket ubenyttet, hvorefter vedkommende kan analysere dens tilgængelighed ved at anmode om en statisk ressource – hvis socketen ikke er optaget, er ressourcen fra det kontrollerede websted givet fra cachen, dvs. brugeren har allerede indlæst den tidligere. Grænsen for det maksimale antal forbindelser til TCP-sockets på proxyen varierer nu tilfældigt.
- Det er forbudt at anvende SVG-filtre på fremmede (cross-origin) eller isolerede (sandboxed) iframe-blocks samt på plugins (f.eks. den indbyggede PDF-læser). Denne begrænsning beskytter mod angreb via sidekanaler, som GPU.zip, og angreb af klassen SVG Clickjacking, hvor SVG-filtre bruges til at overlejre gennemsigtigt indhold på andet indhold med det formål at placere en usynlig knap, for eksempel oven på knappen til at lukke et reklamevindue.
- For isolerede webapplikationer (PWA, Progressive Web App) er det nu muligt at overføre til en ny underdomæne inden for et enkelt grundlæggende domæne (f.eks. at erstatte drive.example.com med fileman.example.com) uden brugerens deltagelse (tidligere blev PWA-applikationen knyttet til den oprindelige domæne, og hvis underdomænet ændredes, f.eks. ved rebranding eller omstrukturering, var manuel geninstallation nødvendig).
- Der er som standard inkluderet understøttelse af algoritmen til dannelse af digitale underskrifter ML-DSA (CRYSTALS-Dilithium) i TLS, som er modstandsdygtig over for gæt på en kvantecomputer.
- I Android-versionen er der implementeret støtte til FIDO Alliance Credential Exchange-standarden, der muliggør import og eksport af gemte adgangskoder og biometriske identifikationsparametre ved hjælp af end-to-end kryptering på klientsiden, for eksempel til sikker overførsel mellem Google Password Manager og tredjeparts adgangskodeadministratorer.
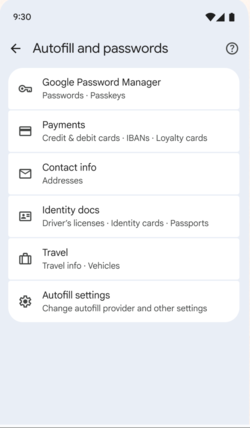
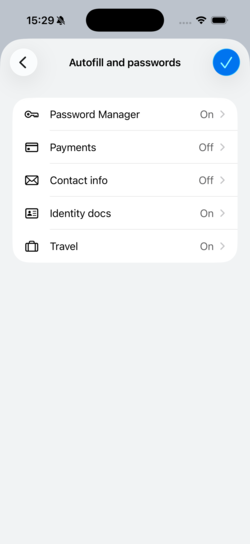
- I Android-versionen er der blevet introduceret et nyt ensartet interface i konfigurationsværktøjet til håndtering af gemte adgangskoder og autofuldførelsesdata. Ideen er, at brugeren samtidig kan få information om forskellige klasser af fortrolige data gemt af browsere, såsom adgangskoder, biometriske autentificeringsdata, adresser og pasoplysninger.


- Der er tilføjet CSS-egenskaben «text-fit» til automatisk justering af skriftstørrelsen, så teksten passer ind i bredden af den overordnede container (f.eks. når man skal placere en overskrift i et givet område uden at bryde tekst på en ny linje eller tilpasse skrifttypen til forskellige skærmopløsninger).
- I CSS-egenskaben «background-clip» er der tilføjet understøttelse af parameteren «border-area», der forenkler oprettelsen af grænser med gradienter ved at tegne baggrunden for elementet strengt inden for det område, som grænsen optager.
- Der er tilføjet en CSS-funktion image(), der gør det muligt at generere et billede med en fyldfarve.
- I Origin trials er testningen af protokollen EVP (email verification protocol) startet, som giver mulighed for automatisk kryptografisk bekræftelse af ejerskab af e-mail uden at skulle sende engangskoder til e-mailen.
- HTML-attributten focusgroup er blevet tilføjet for deklarativt at styre skift af inputfokus med tastaturet indenfor sammensatte komponenter som menuer, uden brug af JavaScript. For eksempel, efter at være gået ud af gruppeelemenet med Tab-tasten og vende tilbage, vil browseren returnere fokus til det sidst aktive element, i stedet for det første element i listen.
- Der er blevet foretaget forbedringer i værktøjerne til webudviklere. Der er tilføjet funktioner til inspektion og fejlfinding af WebMCP-værktøjer, der anvendes til integration af hjemmesider med AI-agenter ved hjælp af MCP-protokollen. I panelet med stilarter er redigering på stedet af reglerne «@container», «@counter-style» og «@function» blevet tilladt.
Udover nye funktioner og fejlrettelser i den nye version er 433 sårbarheder blevet afhjulpet. Mange af sårbarhederne blev opdaget som følge af automatiseret test med værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. Tyve af problemerne er blevet tildelt en kritisk alvorlighed, hvilket indebærer, at sårbarhederne tillader omgåelse af alle lag af browserbeskyttelse og udførelse af kode i systemet uden for sandbox-miljøet. 14 kritiske problemer skyldes adgang til allerede frigivet hukommelse (use-after-free), 3 - utilstrækkelig validering af mistrustede inputdata, 2 - bufferoverløb og 1 - forkert håndtering af datatyper (Type Confusion). Som en del af belønningsprogrammet for opdagelse af sårbarheder har Google udbetalt 319.000 USD (en præmie på 250.000 USD (CVE-2026-14382 i ANGLE-biblioteket), tre præmier på $10.000, $2.500, $2.000 og $1.000, to præmier på $3.000 samt en præmie på $8.000, $5.000 og $4.000).
Kilde: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish