

Google udgivelsen af webbrowseren . Samtidig stabil udgivelse af et frit projekt , som danner grundlaget for Chrome. Browseren Chrome ved brug af Google-logoer, muligheden for at downloade Flash-modulet på anmodning, tilstedeværelsen af et system til at sende notifikationer i tilfælde af nedbrud, moduler til afspilning af beskyttet videoinhold (DRM), et system til automatisk installation af opdateringer og overførsel ved søgning . Den næste udgivelse af Chrome 76 er planlagt til 30. juli.
:
- I metoden canvas.getContext() flaget «desynchronized» til behandling af Canvas-kontekster (2D eller WebGL) ved brug af et alternativt rendering-system, der sikrer minimale forsinkelser ved at omgå den indbyggede DOM-opdateringsmekanisme og output direkte gennem OpenGL;
- API'en er blevet udvidet (objekt navigator.share), som gør det muligt i stedet for en liste over enkelte knapper at generere en ensartet knap til deling på sociale medier, relevante for besøgende. I den nye udgivelse i API'en muligheden for at vise en standarddialog til at sende filer til andre applikationer (for eksempel, på Android vises et felt til at sende via e-mail, Bluetooth osv.);
- muligheden for at adskille grupper af tal i numeriske litteraler med et understregningstegn. For eksempel kan man for bedre læsbarhed af store tal i koden angive 1_000_000_000, og dette tal vil blive behandlet som 1000000000;
- For alle brugere af desktopversionen er det som standard aktiveret , hvor sider fra forskellige værter altid placeres i hukommelsen af forskellige processer, i hver af hvilke der anvendes sin egen sandbox. Den vigtigste funktion ved den strenge isoleringsmetode er adskillelse ikke efter faner, men efter domæner, det vil sige, hvis indholdet, der blev indlæst fra andre domæner skripter, iframe og popups tidligere blev udført i én proces med det grundlæggende websted, så vil de nu blive opdelt i forskellige processer;
- Tilføjelser, der er føjet til blacklist, vil nu blive fuldstændigt fjernet i stedet for at blive deaktiveret ved at gå til inaktiv tilstand.
- I den integrerede opgaveadministrator i Chrome (Indstillinger > Flere værktøjer > Opgavestyrer) visning af håndterere af Service worker;
- I metoden window.open() er der tilføjet attributten ««, der gør det muligt at åbne siden uden at udfylde Referer-headeren;
- direktiver (Content Security Policy) «script-src-attr», «script-src-elem», «style-src-attr» og «style-src-elem», der giver funktionalitet til direktiverne script og style, men med mulighed for at anvende dem på enkelte hændelseshåndterere, elementer eller attributter;
- I Web Authentication API FIDO CTAP2 PIN-understøttelse til brug af en brugerdefineret PIN-kode til godkendelse af operationer med nøgler, der understøtter protokollen. . I konfigurationen under sektionen "Avanceret" er der tilføjet et punkt "Administrer sikkerhedsnøgler", hvor man kan tildele en PIN-kode til beskyttelse af nøgler placeret på et USB-drev, samt en mulighed for at nulstille nøglen (rydde alle data og PIN);
- API'en Web Animations har fået tilføjet objekter
, som muliggør interaktiv styring af animerede elementer og tidsfordeling (varighed, forsinkelser).
Derudover er der tilføjet en ny konstruktør , som giver mere omfattende værktøjer til at styre animationer. Tidligere tillod Web Animations API at oprette animationer ved hjælp af metoden Element.animate(), der returnerede et allerede dannet objekts Animation. Nu kan udvikleren styre oprettelsen af det gennem et eksplicit kald til konstruktøren, hvor man f.eks. kan angive et objekt KeyframeEffect; - Der er tilføjet en mulighed , der pålægger browseren at vise videoen i elementets afspilningsområde (f.eks. for at tilbyde en fuldskærmsafspilningsmetode);
- I metoden MediaStreamTrack.getCapabilities() er muligheden for at få intervallet af tilladte værdier for egenskaber vedrørende lydudstyr (prøvefrekvens, latency, antal kanaler osv.) blevet implementeret;
- I WebRTC er API'en tilføjet for at få oplysninger om aktive transportmetoder, for eksempel brugen af SCTP eller DTLS (Datagram Transport Layer Security), gennem hvilke RTP- og RTCP-pakker sendes eller modtages. Der er også tilføjet en interface RTCIceTransport for at give information om status for transportmetoderne
ICE, der bruges i objektet RTCPeerConnection; - I Cache-Control headeren er der implementeret direktivet "", der muliggør angivelse af et ekstra tidsvindue, inden for hvilket browseren kan anvende en ressource med en udløbet tid af asynkron genbekræftelse;
- Scroll Snap Stop til at definere binding til elementer ved inerti scrolling (f.eks. vil en bred scrolling bevægelse ved valg i en billedliste føre til valg af det næste element, ikke det sidste);
- I Android-versionen er brugergrænsefladen til automatisk udfyldning af kontooplysninger i autentificeringsformularer blevet forbedret. Tipsboksen vises nu direkte over det virtuelle tastatur og viser mulige gemte muligheder ved klik i stedet for at dække indtastningsfeltet;
- Der er tilføjet eksperimentel support for læserens tilstand (Reader Mode), hvor kun meningsfuld tekst vises, mens alle ledsagende kontrol-elementer, bannere, menuer, navigationslinjer og andre ikke-relevante dele af siden skjules. Aktivering af den nye tilstand sker via indstillingen chrome://flags/#enable-reader-mode, hvorefter der vises et punkt i dropdown-menuen til at bruge den;
- I JavaScript-motoren V8 er der implementeret en tilstand for eksplicit caching af WebAssembly-kompilationsresultater (når siden genåbnes, vil tidligere behandlede WebAssembly-komponenter blive kørt fra cachen). I
WebAssembly er der også tilføjet nye instruktioner memory.copy, memory.fill, table.copy, memory.init og table.init til kopiering, udfyldning og initialisering af store hukommelsesområder; - Der er tilføjet support til direkte parsing af scripts on-the-fly, mens de indlæses over nettet uden at involvere hovedtråden i Chrome. Tidligere blev strømmen først accepteret i main thread, hvorefter den blev omdirigeret til parseren. Denne organisering kunne føre til, at omdirigeringen blev blokeret af andre opgaver, der blev kørt i hovedtråden, såsom parsing af HTML og udførelse af andre JavaScript-scripts. Nu er denne omdirigering blevet afskaffet;
- Forbedringer af værktøjer til webudviklere:
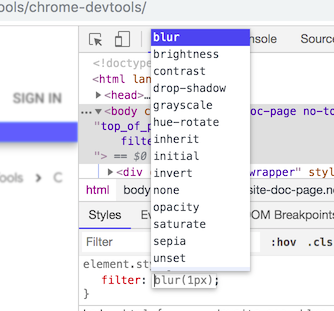
- I CSS-inspektionstilstand er der tilføjet automatisk udfyldning af navne og grundlæggende værdier af funktioner, der kan anvendes i CSS-egenskaber (f.eks. "filter: blur(1px)"). De foreslåede værdier afspejles straks i det viste side-layout;

- I kommandopanelet, der vises ved at trykke Ctrl+Shift+P, er kommandoen "Clear Site Data" blevet implementeret for at rydde al data relateret til siden (svarende til at kalde menuen Application > Clear Storage), inklusive Service workers, localStorage, sessionStorage, IndexedDB, Web SQL, Cookies, Cache og Application Cache;
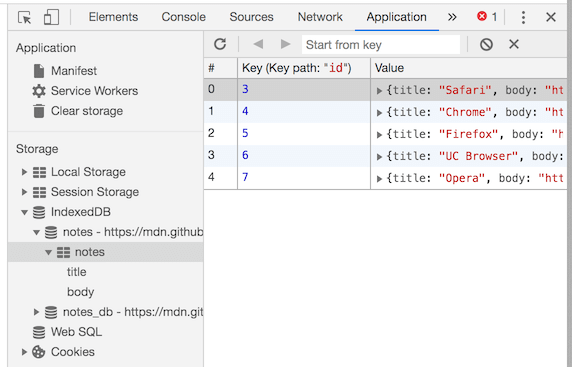
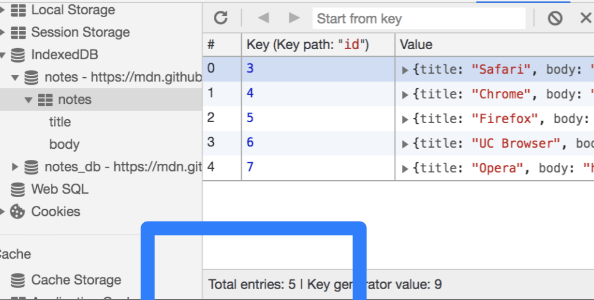
- Muligheden for at se alle eksisterende IndexedDB-databaser er blevet tilføjet (tidligere kunne man kun se databaser for den aktuelle domæne i Application > IndexedDB, hvilket ikke gjorde det muligt at inspicere anvendelsen af IndexedDB i blokke, der blev indlæst via iframe);

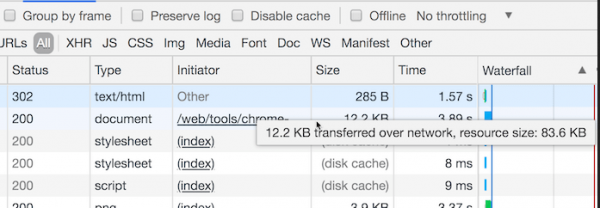
- I netværksinspektionsgrænsefladen vises størrelsen på ressourcen i sin oprindelige form, uden komprimering, i tooltipen, der vises ved at holde musen over felterne i 'Size'-kolonnen;

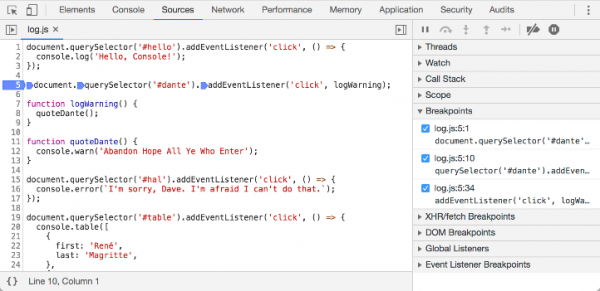
- I debug-panelet er der nu separat output af statusoplysninger om breakpoints knyttet til enkelte dele af komplekse udtryk i linjen (inline breakpoint), for eksempel i kæden af metodeopkald;

- I inspektionspanelerne for IndexedDB og Cache er der tilføjet visning af tællere for det samlede antal ressourcer i databasen eller cachen;

- I CSS-inspektionstilstand er der tilføjet automatisk udfyldning af navne og grundlæggende værdier af funktioner, der kan anvendes i CSS-egenskaber (f.eks. "filter: blur(1px)"). De foreslåede værdier afspejles straks i det viste side-layout;
- I de eksperimentelle Canary-builds understøttelse af
er der tilføjet understøttelse af DNS-over-HTTPS (DoH), som kan aktiveres på chrome://flags#dns-over-https. DoH kan være nyttigt for at forhindre lækage af oplysninger om forespurgte værtssnavne gennem udbydernes DNS-servere, bekæmpe MITM-angreb og manipulation af DNS-trafik, modstå DNS-blokeringer eller for at sikre funktionalitet i tilfælde af direkte henvendelse til DNS-servere er umulig (for eksempel når man arbejder gennem en proxy);
Udover nye funktioner og fejlrettelser er der i den nye version løst . Mange af sårbarhederne blev opdaget ved hjælp af automatiserede testværktøjer , , , og . Ingen kritiske problemer, der tillader omgåelse af alle sikkerhedsniveauer i browseren og udførelse af kode på systemet uden for sandbox-miljøet, er blevet opdaget. Som en del af programmet for at udbetale belønninger for opdagelse af sårbarheder i den aktuelle version har Google udbetalt 13 præmier til en samlet værdi af 9000 USD (én præmie på $5000, to præmier på $1000 og fire præmier på $500). Størrelsen af 7 præmier er endnu ikke blevet fastlagt.
Kilde: opennet.ru
