

Google udgivelsen af webbrowseren . Samtidig stabil udgivelse af et frit projekt , som danner grundlaget for Chrome. Browseren Chrome ved at bruge Google-logoer, have et system til at sende beskeder i tilfælde af nedbrud, muligheden for at downloade Flash-modulet på anmodning, moduler til afspilning af beskyttet videoinhold (DRM), et automatisk opdateringssystem og overførsel ved søgning Den næste Chrome 80-udgivelse er planlagt til 4. februar.
:
- komponenten Password Checkup, som er designet til at analysere sikkerheden af de brugte adgangskoder. Ved forsøg på at logge ind på enhver hjemmeside vil Password Checkup kontrollere brugernavn og adgangskode mod databasen med kompromitterede konti og give en advarsel, hvis der opdages problemer (kontrollen udføres på basis af hash-præfikset på brugerens side). Kontrollens database dækker over 4 milliarder kompromitterede konti, der er blevet udsat for datalæk. En advarsel vises også ved forsøg på at bruge trivielle adgangskoder som 'abc123'. For at styre aktiveringen af Password Checkup er der etableret en speciel indstilling i sektionen 'Synkronisering og Google-tjenester'.
- En ny teknologi til realtidsopdagelse af phishing er blevet præsenteret. Tidligere blev kontrollen udført via lokal downloadede sortlister fra Safe Browsing, der blev opdateret cirka hver 30. minut, hvilket viste sig at være utilstrækkeligt, især i forhold til hyppig domæneskift fra kriminelle. Den nye metode gør det muligt at kontrollere URL'er i realtid med en forhåndskontrol mod hvidlister, der inkluderer hashes af tusinder af betroede, populære websteder. Hvis det åbne websted ikke er på hvidlisten, vil browseren kontrollere URL'en på Google-serveren ved at sende de første 32 bit af SHA-256-hashen af linket, hvor eventuelle personlige data er fjernet. Ifølge Google gør den nye tilgang det muligt at øge effektiviteten af advarsler for nye phishing-websteder med 30%.
- Der er tilføjet proaktiv beskyttelse mod overførsel af Google-legitimationsoplysninger og eventuelle adgangskoder gemt i password manageren gennem phishing-sider. Ved forsøg på at indtaste en gemt adgangskode på et websted, hvor denne adgangskode normalt ikke anvendes, vil brugeren modtage en advarsel om en potentiel farlig handling.
- For forbindelser, der bruger TLS 1.0 og 1.1, vises nu en indikator for usikker forbindelse. Den fulde støtte til TLS 1.0 og 1.1 i Chrome 81, der er planlagt til 17. marts 2020.
- Muligheden for at fryse inaktive faner er blevet tilføjet, så det automatisk kan belaste hukommelsen af faner, der har været i baggrunden i mere end 5 minutter og ikke udfører relevante handlinger. Beslutningen om passende frysefaner træffes på baggrund af heuristik. Administration af indstillingen foretages via flaget "chrome://flags/#proactive-tab-freeze".
- blokering af blandet indhold på sider, der åbnes via HTTPS, for at sikre, at sider, der åbnes via https://, kun indeholder ressourcer, der er indlæst via en sikker forbindelseskæde. Selvom de mest farlige former for blandet indhold, såsom scripts og iframe, allerede blokeres som standard, kunne billeder, lydfiler og videoer stadig blive indlæst via http://. Den tidligere indikator for blandet indhold for sådanne indhold er blevet anset for ineffektiv og vildledende, da den ikke giver en entydig vurdering af sidens sikkerhed. For eksempel kan en angriber via substring af billeder indsætte sporingscookies for brugerens handlinger, forsøge at udnytte sårbarheder i billedbehandlere eller begå svindel ved at ændre den viste information i billedet. En særlig indstilling, der kan aktiveres fra menuen, der åbnes ved at klikke på låsesymbolet, er blevet tilføjet for at deaktivere blokering af blandede komponenter.
- En eksperimentel mulighed for deling af indhold i udklipsholderen mellem desktop- og mobilversionerne af Chrome er blevet tilføjet. I relaterede instanser af Chrome, der er tilknyttet den samme konto, kan man nu få adgang til indholdet af udklipsholderen fra en anden enhed, herunder muligheden for at dele udklipsholderen mellem mobil- og desktopsystemer. Indholdet af udklipsholderen er krypteret med ende-til-ende kryptering, som forhindrer adgang til teksten på Googles servere. Funktionen aktiveres via indstillingerne chrome://flags#shared-clipboard-receiver, chrome://flags#shared-clipboard-ui og chrome://flags#sync-clipboard-service.
- I adresselinjen vises navnet på den aktuelle Google-konto i bestemte øjeblikke (for eksempel ved gemt adgangskode) med synkronisering af profilen slået fra, så brugeren tydeligt kan identificere den aktive konto.
- Aktiveret for 1% af brugerne "DNS over HTTPS" (DoH). Eksperimentet inkluderer kun brugere, hvis systemindstillinger allerede viser DNS-udbydere, der understøtter DoH. For eksempel, hvis en bruger har indstillet DNS til 8.8.8.8, vil DoH-tjenesten fra Google blive aktiveret i Chrome ("https://dns.google.com/dns-query"); hvis DNS er 1.1.1.1, aktiveres DoH-tjenesten fra Cloudflare ("https://cloudflare-dns.com/dns-query"). Funktionen til at styre aktiveringen af DoH findes i indstillingen "chrome://flags/#dns-over-https". Der understøttes tre driftsformer: "secure", "automatic" og "off". I "secure"-tilstand bestemmes værter kun ud fra tidligere cachede sikre værdier (fået gennem en sikker forbindelse) og forespørgsler via DoH, og der foretages ikke tilbagevenden til almindelig DNS. I "automatic"-tilstand, hvis DoH og den sikre cache ikke er tilgængelige, tillades der hentning af data fra en usikker cache og anmodning gennem traditionel DNS. I "off"-tilstand kontrolleres den generelle cache først, og hvis der ikke findes data, sendes anmodningen gennem system-DNS.
- Tilføjet eksperimentel cache af gengivet indhold ved at skifte sider med frem- og tilbageknapper, der markant reducerer forsinkelsen under denne navigationsmetode ved fuldt at cache hele siden, således at der ikke kræves genindlæsning og ressourcer. Optimeringen er særligt mærkbar i mobilversionen, hvor præstationsforøgelsen ved navigation når op på 19%. Tilstanden aktiveres med indstillingen "chrome://flags#back-forward-cache".
- indstillingen "chrome://flags/#omnibox-ui-hide-steady-state-url-scheme-and-subdomains", der gjorde det muligt at genaktivere visningen af protokollen i adresselinjen (nu vises alle links altid uden https:// og http:// samt uden "www.").
- I versionerne til Windows er der tilføjet en sandbox-isolering til lydafspilningstjenesten. For at styre aktiveringen af isoleringen er der foreslået egenskaben AudioSandboxEnabled.
- I det centrale administrationsværktøj for virksomheder er der mulighed for at definere regler, der angiver mængden af hukommelse, som en browserinstans kan forbruge, før baggrundsfaner begynder at blive indlæst. Den hukommelse, der frigives efter at fanen er indlæst, bliver tilgængelig til brug, og indholdet af fanen indlæses igen, når man skifter tilbage til den.
- I Linux er der en indbygget certifikatverifikationsbehandler, der har erstattet det tidligere anvendte NSS-system. Den indbyggede behandler bruger stadig NSS-lageret til verifikation, men stiller strammere krav ved håndtering af forkert kodede og isolerede certifikater (alle certifikater skal nødvendigvis være udstedt af en certifikatudsteder).
- I Android-versionen der er mulighed for at tildele adaptive ikoner til installerede webapplikationer, der kører som Progressive Web Apps (PWA). Adaptive ikoner kan tilpasses brugergrænsefladen, som enhedsproducenten anvender, for eksempel kan de være runde, firkantede eller med afrundede kanter.
- API , der giver adgang til komponenter til at skabe virtuel og augmented reality. API'et muliggør en ensartet tilgang til forskellige typer enheder, fra stationære virtual reality-headsets som Oculus Rift, HTC Vive og Windows Mixed Reality til mobile løsninger som Google Daydream View og Samsung Gear VR. Blandt de applikationer, hvor den nye API kan anvendes, nævnes programmer til visning af 360° video, systemer til visualisering af 3D-rum, oprettelse af virtuelle biografer til visning af video, samt eksperimenter med skabelsen af 3D-brugergrænseflader til butikker og gallerier;
- I Origin Trials-tilstand (eksperimentelle funktioner, der kræver særskilt ) er der foreslået flere nye API'er. Origin Trial indebærer muligheden for at arbejde med den angivne API fra applikationer, der er indlæst fra localhost eller 127.0.0.1, eller efter registrering og modtagelse af et særligt token, der fungerer i en begrænset tid for et specifikt website.
- For alle HTML-elementer er der foreslået en attribut "rendersubtree", der sikrer fastsættelse af visningen af DOM-elementet. Når attributten tildeles værdien "invisible", vil indholdet af elementet ikke blive gengivet eller kontrolleret, hvilket muliggør optimering af rendering. Ved indstilling af værdien "activatable" vil browseren fjerne den usynlige attribut, gengive indholdet og gøre det synligt.
- En API-variant er blevet tilføjet baseret på Promise-mekanismen, der giver en sikrere måde at styre skærmens autolåsning og overførsel af enheder til energibesparende tilstande.
- Muligheden for at anvende attributten for alle HTML- og SVG-elementer, som kan få inddatafokus, er implementeret.
- For billeder og video beregnes billedforholdet baseret på attributterne Width eller Height, hvilket kan bruges til at bestemme billedstørrelsen ved hjælp af CSS i en fase, hvor billedet endnu ikke er indlæst (løser problemet med ombygning af siden efter billedindlæsning).
- Der er tilføjet en CSS-egenskab , som automatisk indstiller størrelsen af variable skrifttyper i de optiske koordinater "", hvis skrifttypen understøtter det. Tilstanden gør det muligt at vælge den optimale glyph-form til den angivne størrelse, f.eks. at bruge mere kontrastrige glyphs til overskrifter.
- Der er tilføjet en CSS-egenskab , hvilket gør det muligt at bruge hvilke som helst tegn i stedet for punkter i lister, såsom "-", "+", "★" og "▸".
- Når det ikke er muligt at udføre Worklet.addModule(), returneres der nu et objekt med detaljerede oplysninger om arten af fejlen, som gør det muligt at vurdere årsagen til fejlen mere præcist (netværksforbindelsesproblemer, forkert syntaks osv.).
- Behandlingen af <script> elementer er stoppet, når de flyttes mellem dokumenter. Ved flytning mellem dokumenter er udførelsen af de tilknyttede script-hændelser "error" og "load" også deaktiveret.
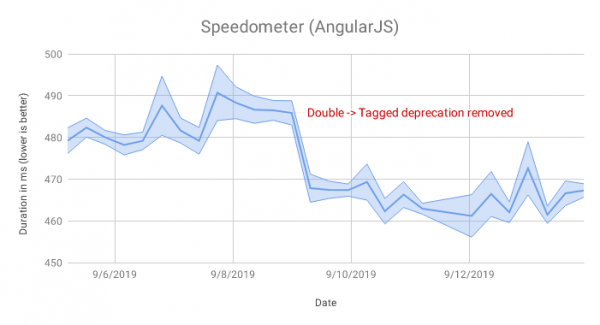
- I JavaScript-motoren V8 optimering af behandlingen af ændringer i visningen af felter i objekter, hvilket resulterede i, at udførelsen af AngularJS-kode i testværktøjet Speedometer blev udført 4% hurtigere.

- I V8 er der også blevet foretaget optimering af behandlingen af getters, der er defineret i indbyggede API'er, såsom Node.nodeType og Node.nodeName, under forhold uden IC (inline caching). Ændringen reducerede tiden anvendt på IC-runtime med cirka 12% ved udførelsen af Backbone og jQuery testene fra Speedometer.
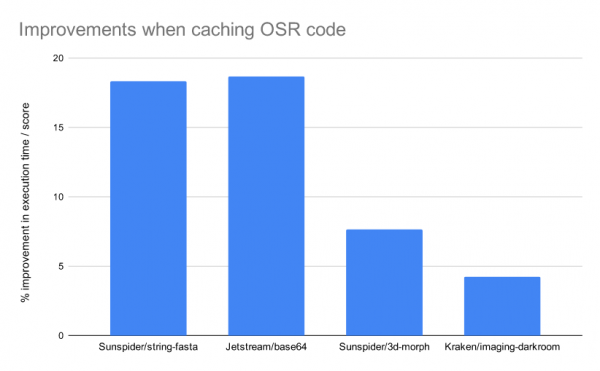
- Caching of the results from the OSR (on-stack replacement) mechanism is enabled, which substitutes optimized code during the execution of a function (allowing the optimized code to be used for long-running functions without waiting for their restart). OSR caching allows the use of optimization results when restarting a function without the need for re-optimization.
In some tests, changes have increased peak performance by 5–18%.
- Changes in tools for web development:
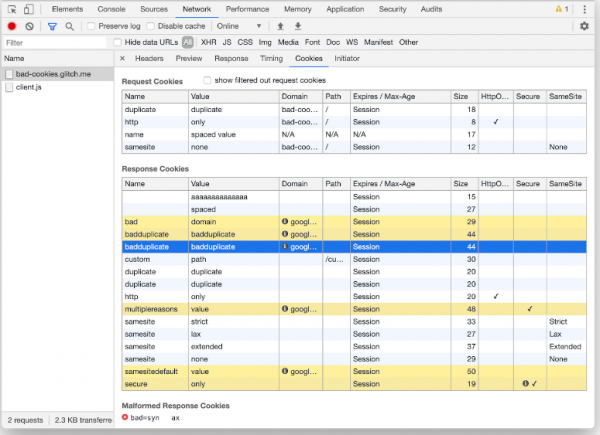
- A debugging mode has been added to identify the reasons for request blocking or cookie delivery.
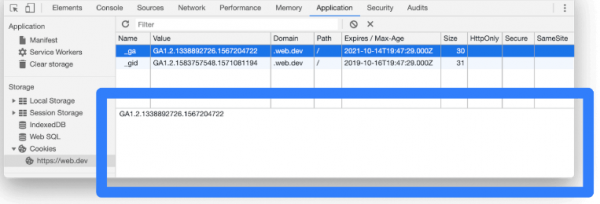
- In the cookie list block, a quick view option has been added to see the value of a selected cookie by clicking on a specific line.

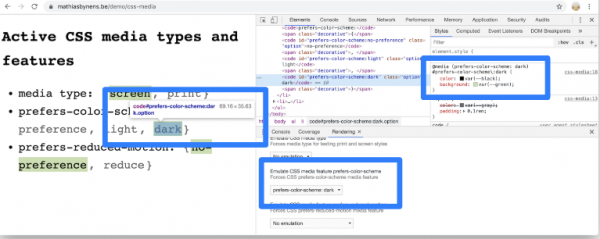
- The ability to simulate different settings for media queries prefers-color-scheme and prefers-reduced-motion has been added (for example, to check the behavior of a page with a dark system theme or with animated effects disabled).

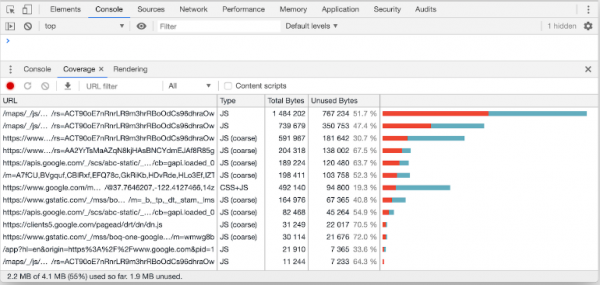
- The design of the Coverage tab has been modernized, allowing for an assessment of used and unused code. A filtering option for information by type (JavaScript, CSS) has been added. Code usage information is also included when displaying the source text.

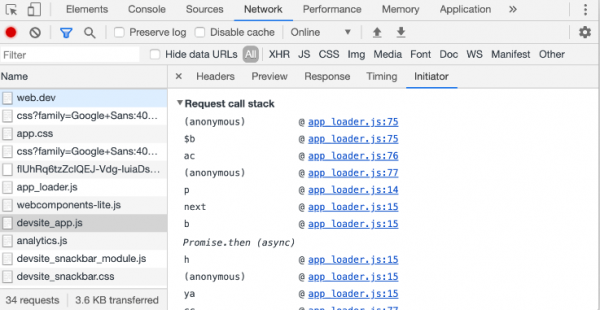
- The ability to debug the reasons for requesting a particular network resource after recording network activity has been added (you can view the call trace of the JavaScript code that led to the resource loading).

- A setting 'Settings > Preferences > Sources > Default Indentation' has been added to determine the type of indentation (2/4/8 spaces or tab) in the code output in the Console and Sources panels.

- In the cookie list block, a quick view option has been added to see the value of a selected cookie by clicking on a specific line.
Udover nye funktioner og fejlrettelser er der i den nye version rettet 51 sårbarheder. Mange af sårbarhederne blev afsløret gennem automatiserede tests ved hjælp af værktøjer som AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer og AFL. To problemer (CVE-2019-13725, adgang til allerede frigivet hukommelsesområde i koden til understøttelse af Bluetooth, og CVE-2019-13726, buffer overflow i adgangskodehåndtereren) er markeret som kritiske, hvilket betyder, at de kan omgå alle sikkerhedsniveauer i browseren og udføre kode i systemet uden for sandbox-miljøet. To kritiske problemer er for første gang blevet opdaget inden for en enkelt udviklingscyklus i Chrome. Den første sårbarhed blev fundet af forskere fra Tencent Keen Security Lab og ved Tianfu Cup-konkurrencen, mens den anden blev fundet af Sergey Glazunov fra Google Project Zero.
I forbindelse med belønningsprogrammet for opdagelse af sårbarheder for den aktuelle version har Google udbetalt 37 belønninger til en værdi af 80.000 USD (én belønning på $20.000, én belønning på $10.000, to belønninger på $7.500, fire belønninger på $5.000, én belønning på $3.000, to belønninger på $2.000, to belønninger på $1.000 og otte belønninger på $500). Størrelsen på 15 belønninger er endnu ikke fastsat.
Kilde: opennet.ru
