

Google udgivelsen af webbrowseren . Samtidig stabil udgivelse af et frit projekt , som danner grundlaget for Chrome. Browseren Chrome ved at bruge Google-logoer, have et system til at sende beskeder i tilfælde af nedbrud, muligheden for at downloade Flash-modulet på anmodning, moduler til afspilning af beskyttet videoinhold (DRM), et automatisk opdateringssystem og overførsel ved søgning Den næste version af Chrome 81 er planlagt til den 17. marts.
:
- En lille procentdel af brugerne tilbydes en faneblad gruppering funktion, der gør det muligt at samle flere relaterede faneblade i visuelt adskilte grupper. Hver gruppe kan tildeles en farve og et navn. Brugere, der ikke er med i den første aktiveringsbølge, kan aktivere gruppering via indstillingen "chrome://flags/#tab-groups".
- Understøttelse af funktionen , der tillader oprettelse af links til individuelle ord eller sætninger uden eksplicit angivelse i dokumentet ved hjælp af "a name" tag eller "id" egenskab. Syntaksen for sådanne links planlægges at blive godkendt som en webstandard, som i øjeblikket er på stadiet . Masken til overgang (i princippet udføres en scrolling søgning) adskilles fra den almindelige anker med præfikset ":~:". For eksempel, når du åbner linket "https://opennet.ru/52312/#:~:text=Chromе" vil siden bevæge sig til positionen med den første omtale af ordet "Chromе" og dette ord vil være fremhævet.
- en strengere begrænsning af overførsel af cookies mellem websteder for ikke-HTTPS anmodninger, hvilket forbyder behandling af tredjeparts cookies, der sættes ved besøg på websteder, der er forskellige fra domænet på den aktuelle side. Sådanne cookies anvendes til at spore brugerens bevægelser mellem websteder i reklamenetværk, sociale medie widgets og webanalysetjenester. Vi minder om, at for at styre overførslen af cookies anvendes attributten SameSite, der angives i Set-Cookie headeren, som nu som standard er indstillet til "SameSite=Lax", hvilket begrænser afsendelsen af cookies til mellem-webside forespørgsler, såsom billedeforespørgsler eller indlæsning af indhold via iframe fra et andet websted. Websteder kan tilsidesætte den standardindstillede SameSite tilstand ved eksplicit at sætte SameSite værdien til "None" ved opsætning af cookies. Værdien SameSite=None for cookies kan kun indstilles i Secure tilstand (gælder for forbindelser via HTTPS). Ændringen vil blive implementeret gradvist fra den 17. februar, først for en lille procentdel af brugerne, og derefter gradvist udvide dækningen.
- beskyttelse mod generende meddelelser relateret til bekræftelse af tilladelser. Da en sådan aktivitet, for eksempel spam-anmodninger om at modtage push-meddelelser, forstyrrer brugerens arbejde og distraherer opmærksomheden fra handlinger i bekræftelsesdialoger, viser Chrome 80 i stedet for en separat dialog nu en informationshint i adresselinjen med en advarsel om blokering af tilladelsesanmodningen, som derefter foldes sammen til en indikator med et billede af en gennemkrydset klokke. Ved at klikke på indikatoren kan du aktivere eller afslå den anmodede tilladelse når som helst det passer dig. Automatisk vil den nye funktion gradvist blive aktiveret for brugere, der tidligere har blokeret sådanne anmodninger, samt for hjemmesider, der har et højt afvisningsprocent af anmodninger. For at aktivere den nye funktion for alle anmodninger er der tilføjet indstillingsmuligheden (chrome://flags/#quiet-notification-prompts).
- visning af pop op-vinduer (ved at kalde metoden window.open()) og sending af synkrone anmodninger XMLHttpRequest i events-tilstande for lukning eller skjulning af siden (unload, beforeunload, pagehide og visibilitychange);
- Foreslået start mod download af blandet multimedieindhold (når ressourcer indlæses via http:// på HTTPS-sider). På sider åbnet via HTTPS vil links "http://" nu automatisk blive erstattet med "https://" i sektioner relateret til afspilning af lyd- og videofiler. Hvis en lyd- eller videoressource ikke er tilgængelig via https, blokeres dens indlæsning (manuelt kan blokeringen angives via menuen tilgængelig gennem låsesymbolet i adresselinjen).
Billeder vil fortsætte med at blive indlæst uden ændringer (autoudskiftning vil blive anvendt i Chrome 81), men for udskiftning til https eller blokering af billeder har webudviklere adgang til CSP-ejendommene upgrade-insecure-requests og block-all-mixed-content. For scripts og iframe var blokering af blandet indhold allerede implementeret tidligere.
- Den gradvise af FTP-support er begyndt. Som standard bevares FTP-support stadig, men vil blive et eksperiment, hvor FTP-support vil blive deaktiveret for en bestemt procentdel af brugerne (for at genaktivere skal man starte browseren med indstillingen „—enable-ftp“). Vi minder om, at visningen af indhold fra ressourcer indlæst via „ftp://“ allerede er blevet deaktiveret i tidligere versioner (for eksempel er visningen af HTML-dokumenter og README-filer stoppet), brugen af FTP til at indlæse subressourcer fra dokumenter er forbudt, og FTP-proxy-support er blevet afbrudt. Ikke desto mindre har det stadig været muligt at uploade filer via direkte links og vise indhold i mapper.
-
muligheden for at bruge vektorbaserede SVG-billeder som webstedets ikon (favicon). - Indstillingerne har fået tilføjet en mulighed for selektivt at deaktivere bestemte datatyper, der sendes under synkroniseringen mellem browsere.
- For centralt administrerede virksomhedsanvendere er der tilføjet en regel , der gør det muligt at forbyde installationen af eksterne udvidelser på enheden.
- Implementeret en engangs kontrol af hele kæden af egenskaber eller kald i JavaScript. For eksempel, når man får adgang til „db.user.name.length“, krævede det tidligere trin-for-trin at kontrollere definitionen af alle komponenter, for eksempel via „if (db && db.user && db.user.name)“. Nu kan man ved hjælp af operationen „?.“ få adgang til værdien „db?.user?.name?.length“ uden forudgående kontrol, og denne tilgang vil ikke føre til en fejl. Hvis der opstår problemer (hvis et element behandles som null eller undefined), vil output være „undefined“.
- I JavaScript er der foreslået en ny logisk sammenfletningsoperator „«, som returnerer den højre operand, hvis den venstre operand er NULL eller undefined, og omvendt. For eksempel, „const foo = bar ?? ‘standard string'“; hvis bar er null, vil det returnere strengen eller værdien af bar, medmindre bar er 0 og ‘ ‘, i modsætning til operatoren „||“.
- I Origin Trials-tilstand (eksperimentelle funktioner, der kræver særskilt ) er der foreslået et API Content Indexing. Origin Trial indebærer muligheden for at arbejde med det nævnte API fra applikationer, der er indlæst fra localhost eller 127.0.0.1, eller efter registrering og modtagelse af en særlig token, der gælder i en begrænset periode for et bestemt websted. API , der giver metadata om indhold, der tidligere er blevet cachet af webapplikationer, der kører i Progressive Web Apps (PWA) tilstand. Applikationen kan gemme forskellige data på browserens side, inklusive billeder, video og artikler, og ved tab af netværksforbindelse kan den bruge disse via Cache Storage API'et og IndexedDB. Content Indexing API gør det muligt at tilføje, finde og fjerne sådanne ressourcer. I browseren bruges denne API allerede til at opregne listen over sider og multimediedata, der er tilgængelige for offline visning.
- Den stabiliserede og nu distribuerede API , der giver brugeren mulighed for at vælge poster fra adressebogen og overføre bestemte detaljer om dem til websitet. Ved forespørgsel bestemmes en liste over de egenskaber, der skal hentes. Disse egenskaber vises tydeligt for brugeren, som tager beslutning om at overføre disse eller ej. API'et kan for eksempel bruges i en webbaseret e-mailklient til at vælge modtagere til den sendte e-mail, i en webapplikation med VoIP-funktion til at inititere et opkald til et bestemt nummer, eller i et socialt netværk til at finde allerede registrerede venner. Som en del af Origin Trials er der blevet foreslået nogle nye egenskaber for Contact Picker: udover de tidligere tilgængelige navn, e-mail og telefonnummer, er der tilføjet mulighed for at overføre postadresse og billede.
- I Web Workers en ny måde at indlæse ECMAScript-moduler på, der muliggør at undgå brug af importScripts()-funktionen, som blokerer workerens arbejde, mens den behandler det importerede script og udfører det i den globale kontekst. Den nye metode indebærer oprettelse af specielle moduler til Web Workers, der understøtter standard mekanismer til import af JavaScript og kan indlæses dynamisk uden at blokere arbejdet i worker'en. For at indlæse moduler i Worker-konstruktøren er der en ny ressource-type - 'module':
const worker = new Worker('worker.js', {
type: 'module'
}); - , en indbygget mulighed for at behandle komprimerede stream i JavaScript, som ikke kræver brug af eksterne biblioteker. Der er tilføjet API'er . Komprimering med algoritmerne gzip og deflate understøttes.
const compressionReadableStream
= inputReadableStream.pipeThrough(new CompressionStream('gzip')); - CSS-egenskaben ««, der tillader brud på niveauet af hvilket som helst typografisk tegn, herunder brud nær punkttegn, foruddefinerede mellemrum (<pre>) og midt i ord. CSS-egenskaben «» som tillader at bryde uadskillelige tegnsekvenser hvor som helst, hvis der ikke kunne findes en passende brydning position i linjen.
- For mediekonteksten, der behandles i krypteret form, er der implementeret støtte for metoden , som giver oplysninger om browserens muligheder relateret til dekodning af beskyttet indhold (for eksempel kan den angivne metode bruges til at vælge scenarier for høj kvalitet eller energibesparende dekodning baseret på tilgængelig båndbredde og skærmstørrelse).
- En metode er tilføjet , via hvilken man kan få oplysninger om videoafspilningsydelsen for regulering af bitrate, opløsning og andre videoparametre.
- I API , der forenkler integrationen med eksisterende betalingssystemer, er der tilføjet mulighed for behandling af adresse og kontaktinformation til en ekstern betalingssystembehandler (betalingssystemets app kan have mere præcise oplysninger end browseren).
- Der er tilføjet support til HTTP-headeren , der muliggør at sende yderligere metadata om typen af indhold relateret til forespørgslen (for eksempel angives typen "image" for forespørgsler via img-tagget, "font" for skrifttyper, "script" for scripts, "style" for stilarter mv.). Baseret på den angivne type kan serveren tage skridt for at beskytte mod visse typer angreb (for eksempel er det usandsynligt, at et link til en handler for pengeoverførsel angives via img-tag, så sådanne forespørgsler skal ikke behandles).
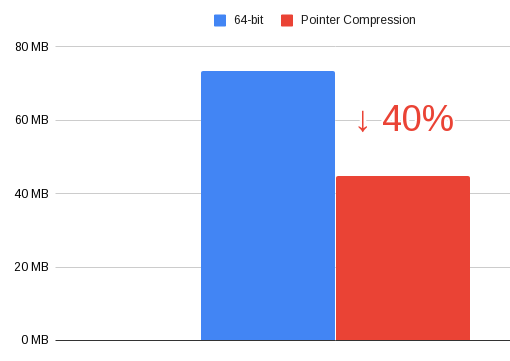
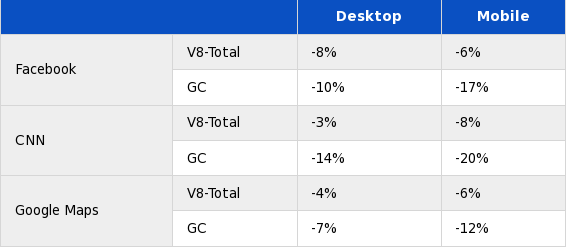
- I JavaScript-motoren V8 opbevaring af pegere i hukommelsen. I stedet for at gemme den komplette 64-bit værdi gemmes kun de unikke lave bits af pegeren. Denne optimering har reduceret hukommelsesforbruget i heapen med 40%, på bekostning af en reduktion i ydeevnen på 3-8%.


- in web development tools:
- I webkonsollen er det blevet muligt at overskrive udtryk let og class.
- Debugger-værktøjer til WebAssembly er forbedret. Støtte for til trin-for-trin fejlfinding, angivelse af breakpoints og analyse af staktrace i kildekoden, hvor WebAssembly-applikationen er skrevet.
- Forbedret panel til analyse af netværksaktivitet. Tilføjet mulighed for at se kaldets funktioner, der er relateret til anmodningen.
Nye kolonner 'Path' og 'URL' er tilføjet, hvor den absolutte sti og den fulde URL for hver netværksressource vises. Den valgte anmodning bliver fremhævet i oversigtsdiagrammet.
- Under fanen 'Network Conditions' er der tilføjet en mulighed for at ændre User-Agent parameteren.
- Foreslået et nyt interface til konfiguration af auditpanelet.
- In the tab tilbudt valg af indsamling af coverage-data for hver funktion eller for hver kodeblok (mere detaljeret statistik, men kræver flere ressourcer).
- I webkonsollen er det blevet muligt at overskrive udtryk let og class.
- AppCache-manifestets handling (teknologi til at organisere webapplikationens arbejde i offline-tilstand) den aktuelle webstedsmappe (hvis manifestet blev indlæst fra www.example.com/foo/bar/, så vil mulighed for at overskrive URL'en kun være gældende indenfor /foo/bar/). I Chrome 82 planlægges det at fjerne understøttelsen af AppCache helt. Årsagen er ønsket om at eliminere en af vektorerne til at udføre angreb relateret til cross-site scripting. I stedet for AppCache anbefales det at bruge API .
- understøttelse af den forældede API WebVR 1.1, som kan erstattes med API , som giver adgang til komponenter til oprettelse af virtual og augmented reality og standardiserer arbejdet med forskellige klasser af enheder, fra stationære VR-hjelme til løsninger baseret på mobile enheder.
- Protokolhåndterere tilsluttet via metoderne registerProtocolHandler() og unregisterProtocolHandler() kan nu kun fungere i en sikker kontekst (ved adgang via HTTPS).
Udover nye funktioner og fejlrettelser er der i den nye version løst . Mange af sårbarhederne blev opdaget ved hjælp af automatiserede testværktøjer , , , og . Kritiske problemer, der tillader omgåelse af alle niveauer af browserbeskyttelse og udførelse af kode i systemet uden for sandbox-miljøet, er ikke identificeret. I forbindelse med programmet for udbetaling af belønning for at opdage sårbarheder for den aktuelle udgave har Google udbetalt 37 præmier til en samlet værdi af 48.000 USD (én præmie på $10.000, tre præmier på $5.000, tre præmier på $3.000, fire præmier på $2.000, tre præmier på $1.000 og seks præmier på $500). Størrelsen på 17 præmier er endnu ikke fastlagt.
Kilde: opennet.ru
