

Udgivelsen af Kali Linux 2021.1 distributionssystemet, der er beregnet til at teste systemer for sårbarheder, udføre revision, analysere resterende information og identificere konsekvenser af angreb fra ondsindede aktører, er nu sket. Alle originale værktøjer, der er udviklet inden for rammerne af distributionen, distribueres under GPL-licensen og er tilgængelige gennem et offentligt Git-repository. Flere varianter af iso-billeder er forberedt til download, med størrelser på 380 MB, 3.4 GB og 4 GB. Bygninger er tilgængelige for arkitekturerne x86, x86_64, ARM (armhf og armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Standard desktopmiljøet er Xfce, men KDE, GNOME, MATE, LXDE og Enlightenment e17 understøttes også som valgmuligheder.
Kali inkluderer en af de mest omfattende samlinger af værktøjer til it-sikkerhedsspecialister: fra værktøjer til test af webapplikationer og indtrængen i trådløse netværk til programmer til læsning af data fra RFID-identifikationschip. Pakken omfatter en samling exploits og over 300 specialiserede værktøjer til sikkerhedstest, såsom Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Derudover inkluderer distributionen værktøjer til at fremskynde opbrud af adgangskoder (Multihash CUDA Brute Forcer) og WPA-nøgler (Pyrit) ved hjælp af CUDA og AMD Stream teknologier, der muliggør brug af NVIDIA og AMD GPU'er til at udføre beregningsoperationer.
I den nye version:
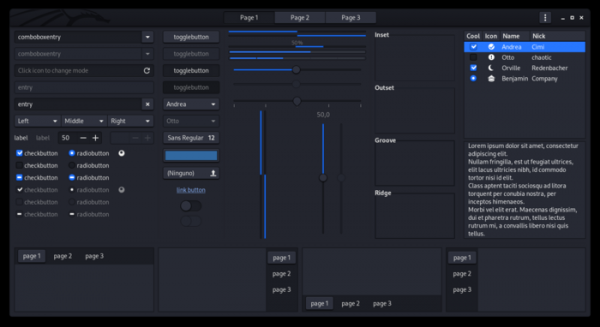
- Versionerne af skrivebords miljøerne Xfce 4.16 og KDE Plasma 5.20 er blevet opdateret. GTK3-temaet, der bruges i Xfce, er blevet moderniseret.

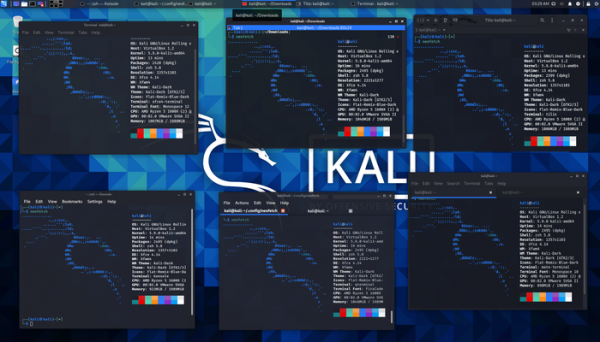
- Designet af terminalemulatorer som xfce4-terminal, tilix, terminator, konsole, qterminal og mate-terminal er blevet ensartet. Den skrifttype, der anvendes i terminaler, er blevet opdateret.

- En command-not-found behandler er blevet tilføjet, der giver en vejledning, hvis der forsøges at starte et program, som ikke er tilgængeligt i systemet. Der understøttes tilbagemeldinger ved tastefejl, når eksisterende kommandoer indtastes, samt forsøg på at starte kommandoer, der ikke findes i systemet, men som er tilgængelige i pakke-repositoriet.
- Nye værktøjer er blevet tilføjet:
- Airgeddon — audit af trådløse netværk
- AltDNS — kontrollerer variationer af underdomæner
- Arjun — identificerer understøttelse af HTTP-parametre
- Chisel — hurtig TCP/UDP tunnel over HTTP
- DNSGen — genererer kombinationer domenenavne baseret på inputdata
- DumpsterDiver — identificerer tilstedeværelse af skjulte oplysninger i forskellige typer filer
- GetAllUrls — udtrækker kendte URL'er fra AlienVault Open Threat Exchange, Wayback Machine og Common Crawl
- GitLeaks — søger nøgler og adgangskoder i Git-repositorier
- HTTProbe — kontrollerer tilstedeværelsen af HTTP-servere for en angivet liste af domæner
- MassDNS — udfører batch-resolvinger af et stort antal poster i DNS
- PSKracker — genererer typiske nøgler og adgangskoder til WPA/WPS
- WordlistRaider — udtrækker et delmængde af ord fra adgangskode-lister
- Kali ARM har fået support for WiFi i Raspberry Pi 400 og grundlæggende support for opstart ved hjælp af virtualisering med Parallels på Apple hardware med den nye M1-chip.
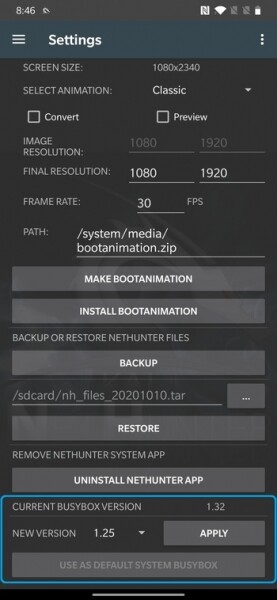
Samtidig er udgivelsen af NetHunter 2021.1 klar, et miljø for mobile enheder baseret på Android-platformen med et udvalg af værktøjer til sårbarhedstest. Med NetHunter er det muligt at kontrollere for angreb specifikt rettet mod mobile enheder, for eksempel gennem emulering af USB-enheders funktionalitet (BadUSB og HID Keyboard — emulering af et netværks USB-adapter, som kan bruges til MITM-angreb, eller en USB-tastatur, der udfører tegnautomatisering) samt oprettelse af falske adgangspunkter (MANA Evil Access Point). NetHunter installeres i det normale miljø på Android-platformen i form af et chroot-billede, hvor en specielt tilpasset version af Kali Linux kører. I den nye version er pakkerne BusyBox 1.32 og Rucky 2.1 (værktøj til angreb via USB-enheder) blevet opdateret, og en ny boot-splasher er tilføjet.
Kilde: opennet.ru
