

Firefox 102 er blevet udgivet. Udgivelsen af Firefox 102 falder ind under kategorien for langsigtet support (ESR), hvor opdateringer udsendes i løbet af året. Derudover er der blevet dannet en opdatering til den tidligere version med langsigtet support 91.11.0 (yderligere to opdateringer 91.12 og 91.13 forventes). I de kommende timer vil Firefox 103 gå ind i beta-testfasen, og udgivelsen er planlagt til 26. juli.
De vigtigste nyheder i Firefox 102:
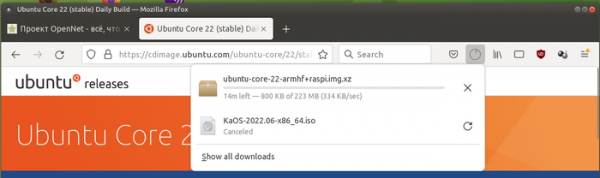
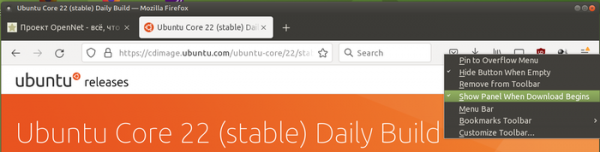
- Muligheden for at deaktivere automatisk åbning af panelet med information om downloadede filer ved starten af hver ny download er blevet tilføjet.


- Der er tilføjet beskyttelse mod sporing af navigation til andre sider ved at fjerne parametre fra URL'en, der bruges til sporing (såsom utm_source), og den aktiveres, når strenge indstillinger for blokering af uønsket indhold (Enhanced Tracking Protection -> Strict) er slået til, eller når siden åbnes i privat visning. Valgfri rensning kan også aktiveres via privacy.query_stripping.enabled i about:config.
- Lyddekodningsfunktioner er blevet flyttet til en separat proces med mere stringent sandbox-isolering.
- I billed-i-billede-tilstand er der nu støtte for visning af undertekster ved afspilning af videoer fra HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar og SonyLIV. Tidligere blev undertekster kun vist for YouTube, Prime Video, Netflix og sider, der bruger WebVTT-formatet (Web Video Text Track).
- På Linux-platformen er der nu mulighed for at bruge DBus-tjenesten Geoclue til at bestemme placering.
- Visningen af PDF-dokumenter i høj kontrast er blevet forbedret.
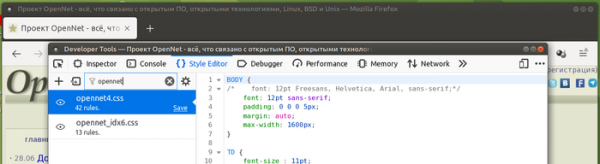
- I udviklergrænsefladen for webudviklere er der i Style Editor tilføjet understøttelse af filtrering af stilarter efter navn.

- Klassen TransformStream og metoden ReadableStream.pipeThrough er blevet tilføjet til API Streams, som kan bruges til at oprette og overføre data i form af en stream (pipe) mellem ReadableStream og WritableStream, med mulighed for at kalde en behandler for at konvertere streamen for hver blok.
- Klasserne ReadableStreamBYOBReader, ReadableByteStreamController og ReadableStreamBYOBRequest er blevet tilføjet til API Streams for effektiv direkte overførsel af binære data uden om interne køer.
- Det er planlagt at fjerne den ikke-standardiserede egenskab Window.sidebar, som kun findes i Firefox.
- Integration af CSP (Content-Security-Policy) med WebAssembly er blevet sikret, hvilket muliggør anvendelse af CSP-restriktioner også for WebAssembly. Nu kan et dokument, der via CSP forbyder kørsel af scripts, ikke starte WebAssembly bytecode, medmindre parameterne ‘unsafe-eval’ eller ‘wasm-unsafe-eval’ er indstillet.
- I CSS er der i medieforespørgsler implementeret en opdaterings-prop, der giver mulighed for at binde sig til den opdateringsfrekvens, som output-enheden understøtter (for eksempel, værdi ‘slow’ sættes for e-bogs skærme, ‘fast’ for almindelige skærme, og ‘none’ ved udskrivning).
- For udvidelser, der understøtter den anden version af manifestet, er der adgang til API Scripting, som muliggør kørsel af scripts i konteksten af websteder, indsættelse og fjernelse af CSS samt håndtering af registreringen af indholdsscripts.
- I Firefox til Android, når der udfyldes formularer med kreditkortinformation, leveres en separat anmodning om at gemme de indtastede oplysninger til autofuldførselssystemet. Problemet, der forårsagede nedbrud ved åbning af det virtuelle tastatur, hvis der er et stort sæt data i udklipsholderen, er blevet løst. Problemet med at Firefox stoppe ved skift mellem apps er også løst.
Udover nye funktioner og fejlrettelser er der i Firefox 102 rettet 22 sårbarheder, hvoraf 5 er markeret som kritiske. Sårbarheden CVE-2022-34479 gør det muligt at vise et pop-up vindue på Linux-platformen, der dækker adresselinjen (kan bruges til at simulere en falsk browsergrænseflade, der vildleder brugeren, f.eks. til phishing). Sårbarheden CVE-2022-34468 muliggør omgåelse af CSP-restriktioner, der forbyder kørsel af JavaScript-kode i iframe ved indsættelse af ‘javascript:’ URI-links. 5 sårbarheder (som er samlet under CVE-2022-34485, CVE-2022-34485 og CVE-2022-34484) stammer fra hukommelsesproblemer, såsom bufferoverløb og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt føre til udførelse af ondsindet kode ved åbning af specially designede sider.
Kilde: opennet.ru
