

Firefox 104 webbrowseren er blevet udgivet. Derudover er der blevet udgivet opdateringer til de langsigtede understøttelsesgrene 91.13.0 og 102.2.0. I de kommende timer vil Firefox 105, hvis udgivelse er planlagt til den 20. september, gå ind i beta-testfasen.
Hovednyhederne i Firefox 104:
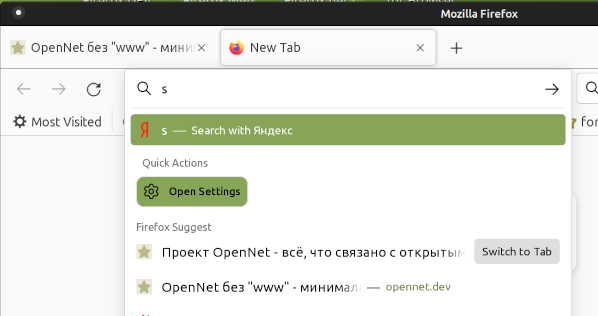
- Der er tilføjet en eksperimentel QuickActions-mekanisme, der giver mulighed for at udføre forskellige standardhandlinger med browseren fra adressefeltet. For hurtig adgang til at se udvidelser, bogmærker, gemte konti (kodeordshåndtering) og åbne privat browsing-tilstand kan man indtaste kommandoerne addons, bookmarks, logins, passwords og private i adresselinjen, hvorefter en knap til at gå til det relevante interface vises i dropdown-menuen. For at aktivere QuickActions skal indstillingerne browser.urlbar.quickactions.enabled=true og browser.urlbar.shortcuts.quickactions=true sættes i about:config.

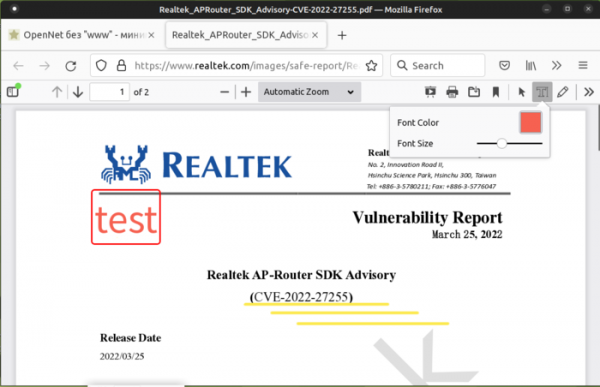
- Der er blevet tilføjet en redigeringstilstand til den indbyggede PDF-dokumentvisning med funktioner som at tegne grafiske markeringer (håndtegnede linjer) og tilføje tekstkommentarer. Farve, linjetykkelse og skriftstørrelse kan justeres via de nye knapper tilføjet i PDF-viserens panel. For at aktivere den nye tilstand skal parameteren pdfjs.annotationEditorMode=0 sættes i about:config-siden.

- I lighed med regulering af ressourcer tildelt baggrundsfaner, vil brugergrænsefladen nu skifte til energibesparende tilstand når browservinduet minimeres.
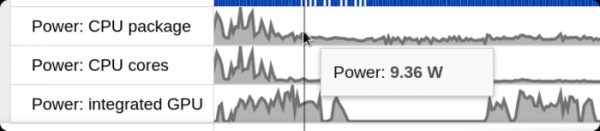
- I profilgrænsefladen er muligheden for at analysere energiforbruget relateret til webstedets drift blevet tilføjet. Energiforbrugsanalysatoren er i øjeblikket kun tilgængelig på systemer med Windows 11 og på Apple-computere med M1-chip.

- I billed-i-billede-tilstand vises der nu undertekster ved afspilning af video fra Disney+. Tidligere blev undertekster kun vist for YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Tubi, Hotstar og SonyLIV samt på websteder, der bruger WebVTT-formatet (Web Video Text Track).
- Der er tilføjet understøttelse af CSS-egenskaben scroll-snap-stop, som muliggør tilpasning af rulleadfærden ved brug af touchpad: i 'always'-tilstand stopper rullen ved hvert element, mens den i 'normal'-tilstand tillader at springe elementer over under inerti rullebevægelser. Der er også implementeret understøttelse til justering af rullepositionen, hvis indholdet ændres (for eksempel for at bevare den samme position efter at have fjernet en del af det overliggende indhold).
- I JavaScript-objekterne Array og TypedArrays er der tilføjet metoderne Array.prototype.findLast(), Array.prototype.findLastIndex(), TypedArray.prototype.findLast() og TypedArray.prototype.findLastIndex(), som muliggør søgning efter elementer med resultaterne set fra slutningen af arrayet. [1,2,3,4].findLast((el) => el % 2 === 0) // → 4 (sidste lige element)
- Metoden HTMLElement.focus() har fået tilføjet understøttelse af parameteren option.focusVisible, som gør det muligt at vise en visuel indikator for ændringen af inputfokus.
- Egenskaben SVGStyleElement.disabled er blevet tilføjet, hvilket gør det muligt at aktivere eller deaktivere stilarter for et bestemt SVG-element eller kontrollere deres tilstand (analoge til HTMLStyleElement.disabled).
- Stabiliteten og ydeevnen ved minimering og gendannelse af vinduer på Linux-platformen er blevet forbedret, når man bruger web-frameworket Marionette (WebDriver). Muligheden for at knytte berøringshandlerne til skærmen (touch action) er også blevet tilføjet.
- I Android-versionen er der tilføjet understøttelse til automatisk udfyldning af formularer med adresser baseret på tidligere angivne adresser. I indstillingerne er der mulighed for at redigere og tilføje adresser. Der er også tilføjet understøttelse til selektiv sletning af historik, hvilket gør det muligt at slette bevægelseshistorikken for den sidste time eller de sidste to dage. Et nedbrud ved åbning af links fra eksterne apps er blevet udbedret.
Udover nyheder og fejlrettelser i Firefox 104 er 10 sårbarheder blevet udbedret, hvoraf 8 er markeret som farlige (6 er dækket af CVE-2022-38476 og CVE-2022-38478) og skyldes hukommelsesproblemer såsom buffer-overløb og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt føre til udførelse af ondsindet kode ved åbning af specielt formaterede sider.
Kilde: opennet.ru
