

Firefox 107-webbrowseren er blevet frigivet. Derudover er der udarbejdet en opdatering af langtidssupportgrenen - 102.5.0. Firefox 108-grenen vil snart blive sendt til beta-testning, og udgivelsen er planlagt til den 13. december.
De vigtigste nyheder i Firefox 107:
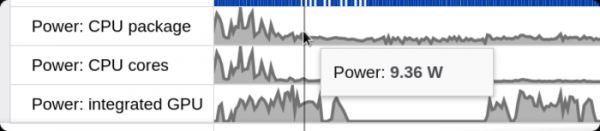
- Profileringsgrænsefladen (Performance-fanen i udvikler værktøjerne) har fået mulighed for at analysere strømforbruget på Linux- og macOS-systemer med Intel-processorer (førhen var strømforbrugsprofilering kun tilgængelig på Windows 11-systemer og på Apple-computere med M1-chippen).

- CSS-egenskaberne «contain-intrinsic-size», «contain-intrinsic-width», «contain-intrinsic-height», «contain-intrinsic-block-size» og «contain-intrinsic-inline-size» er implementeret, hvilket gør det muligt at angive størrelsen på et element, der vil blive brugt uafhængigt af påvirkningen af størrelsen på underliggende elementer (f.eks. når en stigning i størrelsen af et underliggende element kan strække forældre elementet). De foreslåede egenskaber lader browseren straks bestemme størrelsen uden at vente på gengivelsen af underliggende elementer. Ved indstilling af værdien «auto» vil den sidste gengivne størrelse af elementet blive brugt til fastsættelsen af størrelsen.
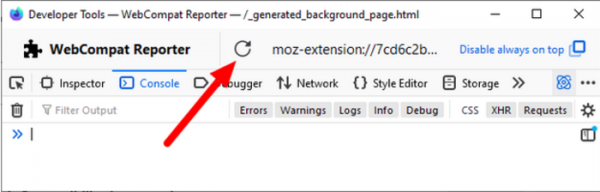
- I værktøjerne til webudviklere er fejlsøgning af udvidelser baseret på WebExtension-teknologi blevet enklere. I webext-værktøjet er mulighed «--devtools» (webext run --devtools) tilføjet, hvilket automatisk åbner et browservindue med værktøjerne til webudviklere, f.eks. til at finde årsagen til en fejl. Inspektion af pop op vinduer er blevet forenklet. Der er tilføjet en Reload-knap i panelet til at genindlæse WebExtension efter ændringer i koden.

- Ydelsen i Windows-versioner er forbedret i Windows 11 22H2 ved håndtering af linknavigation i IME (Input Method Editor) subsystemer og Microsoft Defender.
- Forbedringer i Android-versionen:
- Der er tilføjet en total cookie-beskyttelsesfunktion, der tidligere kun blev anvendt ved åbning af websider i privat browsing-tilstand og ved valg af strenge indstillinger for blokering af uønsket indhold. I Total Cookie Protection anvendes et isoleret lager for cookies på hvert websted, hvilket forhindrer brug af cookies til at spore bevægelser mellem websteder, da alle cookies, der genereres af indhold fra tredjeparter (iframe, js osv.), knyttes til det websted, hvorfra disse elementer blev indlæst, og ikke overføres ved adgang til disse elementer fra andre websteder.
- Der er sikret forudindlæsning af mellemliggende certifikater for at reducere antallet af fejl ved åbning af websteder via HTTPS.
- Der er tilføjet forstørrelse af indholdet ved markering af tekst på websteder.
- Der er tilføjet støtte til de billedpaneler, der er blevet introduceret siden Android 7.1 (billedtastatur, mekanisme til at sende billeder og andet multimedieindhold direkte til tekstredigeringsformer i apps).
Udover nyheder og fejlrettelser i Firefox 107 er 21 sårbarheder blevet rettet. Ti sårbarheder er klassificeret som farlige. Syv sårbarheder (samlet under CVE-2022-45421, CVE-2022-45409, CVE-2022-45407, CVE-2022-45406, CVE-2022-45405) er forårsaget af problemer med hukommelsen, såsom buffer-overløb og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt give mulighed for, at en angiver kan udføre kode ved at åbne specielt udformede sider. To sårbarheder (CVE-2022-45408, CVE-2022-45404) giver mulighed for at omgå meddelelsen om, at der arbejdes i fuldskærmstilstand, for eksempel for at simulere browserens interface og narre brugeren ved phishing.
Kilde: opennet.ru
