

Firefox 109 webbrowseren er blevet frigivet. Derudover er opdateringen til den langsigtede supportgren - 102.7.0 - blevet dannet. Firefox 110-branch vil snart gå ind i beta-testfasen, og udgivelsen er planlagt til den 14. februar.
De vigtigste nyheder i Firefox 109:
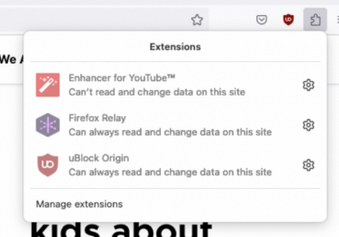
- Støtte for den tredje version af Chrome-manifestet er som standard aktiveret, som definerer de funktioner og ressourcer, der er tilgængelige for udvidelser skrevet med WebExtensions API'en. Støtte til den anden version af manifestet vil blive opretholdt i den nærmeste fremtid. Da den tredje version af manifestet har været genstand for kritik og kan medføre problemer for visse udvidelser til blokering af uønsket indhold og sikkerhed, er Mozilla trådt tilbage fra at sikre fuld kompatibilitet med manifestet i Firefox og har implementeret nogle funktioner på en anden måde. For eksempel er støtten til den gamle blokkeringsmetode for webRequest API'en ikke blevet ophævet, som i Chrome er blevet erstattet af et nyt deklaret API til indholdsfiltrering. Også supporten til en granular tilladelsesmodel er blevet implementeret lidt anderledes, hvor en udvidelse ikke kan aktiveres straks for alle sider (tilladelsen 'all_urls' er fjernet). I Firefox er den endelige beslutning om at give adgang givet til brugeren, som kan vælge, hvilken udvidelse der skal have adgang til sine data på en bestemt hjemmeside. For at håndtere tilladelser er der tilføjet en knap "Unified Extensions" i grænsefladen, som brugeren kan bruge til at give og tilbagekalde adgang for en udvidelse til enhver hjemmeside. Håndtering af tilladelser gælder kun for udvidelser baseret på den tredje version af manifestet, for udvidelser baseret på den anden version af manifestet er der ikke granular kontrol over adgang til hjemmesider.

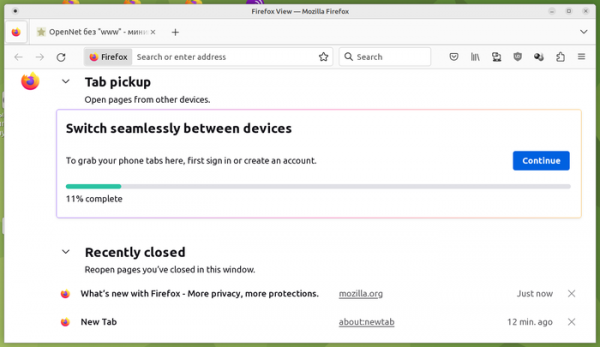
- På siden Firefox View er layoutet for de tomme sektioner for nyligt lukkede faner og faner, der er åbnet på andre enheder, blevet forbedret.
- I listen over for nyligt lukkede faner, der vises på siden Firefox View, er der tilføjet knapper til at fjerne individuelle links fra listen.

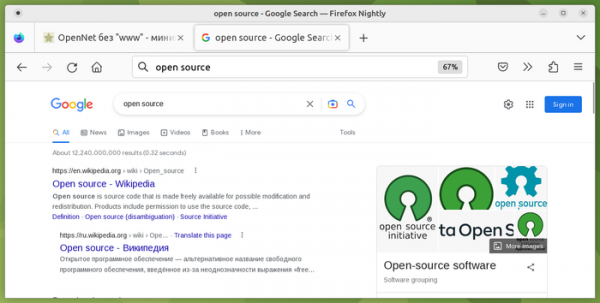
- Muligheden for at vise den indtastede søgeforespørgsel i adresselinjen er blevet tilføjet, i stedet for at vise URL-adressen til søgemaskinen (dvs. nøglerne vises i adresselinjen ikke kun under indtastning, men også efter at have brugt søgemaskinen og set de relaterede søgeresultater). Muligheden er i øjeblikket deaktiveret som standard og kræver aktivering ved at indstille indstillingen «browser.urlbar.showSearchTerms.featureGate» i about:config.

- Datovalgdialogen for feltet med typerne «date» og «datetime» er blevet tilpasset til at kunne styres med tastaturet, hvilket har sikret korrekt support af skærmlæsere og brug af tastaturkombinationer til navigering i kalenderen.
- Eksperimentet med at bruge den indbyggede udvidelse Colorways til at ændre browserens udseende er afsluttet (der blev tilbudt en samling af farvetemaer til indholdsområdet, paneler og fanebladskiftlinjen). Adgang til tidligere gemte farvetemaer kan fås på siden «Add-ons and themes».
- På systemer med GTK er muligheden for samtidig at flytte flere filer i filhåndtereren blevet implementeret. Der er blevet opnået en problemfri flytning af billeder fra ét faneblad til et andet.
- I auto-klikkesystemet for bannere, der anmoder om tilladelse til at bruge cookies på websteder (cookiebanners.bannerClicking.enabled og cookiebanners.service.mode i about:config), er det muligt at tilføje websteder til en undtagelsesliste, hvor auto-klik ikke anvendes.
- Som standard er indstillingen network.ssl_tokens_cache_use_only_once aktiveret for at forhindre genbrug af sessionstokens i TLS.
- Indstillingen network.cache.shutdown_purge_in_background_task er aktiveret for at løse problemet med korrekt afslutning af filindgang/udgang ved afslutning af systemet.
- Der er tilføjet et element til højreklikmenuen for udvidelser («Pin to toolbar») for at fastgøre udvidelsesknappen på værktøjslinjen.
- Muligheden for at bruge Firefox som dokumentlæser, valgt i systemet gennem højre klikmenuen «Open With», er blevet tilføjet.
- Der er tilføjet oplysninger om opdateringsfrekvensen på siden about:support.
- Indstillingerne ui.font.menu, ui.font.icon, ui.font.caption, ui.font.status-bar, ui.font.message-box osv. er blevet tilføjet for at overskrive systemfonte.
- Som standard er understøttelsen af scrollend-hændelsen aktiveret, som genereres, når brugeren har færdiggjort scrolling (når positionen ikke længere ændrer sig) i objekterne Element og Document.
- Der er sikret adgangssektionering via API Storage ved behandling af tredjepartsindhold, uanset API Storage Access.
- Der er tilføjet understøttelse af attributten list til elementet range, hvor der videregives identifikatoren for elementet med en liste af foruddefinerede værdier, der tilbydes til indtastning.
- I CSS-egenskaben content-visibility, der anvendes til at udelukke unødig rendering af områder uden for synsfeltet, er værdien ‘auto’ tilføjet. Når denne værdi er indstillet, bestemmes synligheden af browseren ud fra elementets nærhed til kanten af det synlige område.
- I CSS-typen , der definerer standardfarverne for forskellige komponenter på siden, er der tilføjet understøttelse af værdierne Mark, MarkText og ButtonBorder.
- I Web Auth er muligheden for autentificering ved hjælp af CTAP2-protokollen (Client to Authenticator Protocol) med USB HID-baserede tokens tilføjet. Understøttelsen er endnu ikke aktiveret som standard og aktiveres med parameteren security.webauthn.ctap2 i about:config.
- I udviklerværktøjerne er der i JavaScript-debuggeren tilføjet en ny type breakpoint, der aktiveres, når der skiftes til scrollend-hændelseshåndtereren.
- I protokollen til browserfjerndrift WebDriver BiDi er der tilføjet understøttelse af kommandoerne ‘session.subscribe’ og ‘session.unsubscribe’.
- I bygninger til Windows-platformen er brugen af det hardwarebaserede beskyttelsesmekanisme ACG (Arbitrary Code Guard) inkluderet for at blokere udnyttelse af sårbarheder i processer, der muliggør afspilning af multimedieindhold.
- På macOS-platformen er handlingen ved kombinationerne Ctrl/Cmd + trackpad eller Ctrl/Cmd + musens hjul ændret, så de nu fører til scrolling (som i de andre browsere) i stedet for zooming.
- Forbedringer i Android-versionen:
- Når der ses på fuldskærmsvideo, er visningen af adressefeltet deaktiveret under scrolling.
- Der er tilføjet en knap til at annullere ændringen efter fjernelse af en fastgjort hjemmeside.
- Listen over søgemaskiner opdateres efter skift af sprog.
- Der er løst et programnedbrud, som opstår ved indlæsning af en stor mængde data i udklipsholderen eller adressefeltet.
- Ydelsen ved rendering af canvas-elementer er forbedret.
- Der er løst et problem med videoopkald, hvor kun codec H.264 kan bruges.
Udover nyheder og fejlrettelser har Firefox 109 fjernet 21 sårbarheder. 15 af sårbarhederne er markeret som kritiske, herunder 13 sårbarheder (samlet under CVE-2023-23605 og CVE-2023-23606), der skyldes problemer med hukommelsesstyring såsom bufferoverløb og adgang til allerede frigivne hukommelsesområder. Disse problemer kan potentielt føre til udførelse af ondsindet kode ved åbning af specielt udformede sider. Sårbarheden CVE-2023-23597 skyldes en logisk fejl i koden til oprettelse af nye underprocesser og muliggør, at en ny proces kan køre i contexten file:// for at læse indholdet af vilkårlige filer. Sårbarheden CVE-2023-23598 skyldes en fejl i behandlingen af drag&drop-handlinger i GTK-indpakningen og tillader læsning af indholdet af vilkårlige filer via DataTransfer.setData.
Kilde: opennet.ru
