

Firefox 133 er blevet frigivet, og opdateringer til de tidligere versioner med langtidsstøtte — 115.18.0 og 128.5.0 — er blevet dannet. Firefox 134 er gået ind i beta-testfasen, og udgivelsen er planlagt til den 7. januar.
De vigtigste nye funktioner i Firefox 133:
- I den strenge beskyttelse af Enhanced Tracking Protection (ETP) er der nu tilføjet beskyttelse mod tracking ved hjælp af omdirigeringer (Bounce Tracking Protection). Bounce Tracking Protection-mekanismen fanger aktivitet, der er specifik for tracking via omdirigeringer, og rydder periodisk cookies og lokalt gemte data, der anvendes til tracking. I modsætning til den tidligere tilgængelige 'Cookie Purging'-tilstand sker rydningen ikke baseret på en liste over kendte trackere, men ved hjælp af heuristik, der identificerer nye tracker-websteder ved at analysere adfærd efter omdirigering.
Essensen af metoden til tracking baseret på omdirigeringer er, at trackerens kode først omdirigerer brugeren til sit eget websted og derefter sender dem videre til målsiden, hvilket giver trackeren mulighed for at gemme cookies og data i lokal opbevaring knyttet til sit eget websted. At gemme data efter overgangen til et andet websted gør det muligt at omgå de tidligere implementerede metoder i browseren til at blokere cross-site operationer — da den mellemste side åbnes uden for konteksten af det andet websted, kan der frit installeres tracking-cookies på en sådan side.
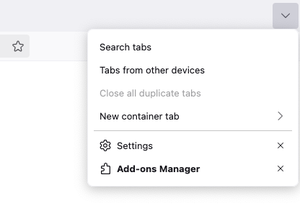
- I menuen med åbne faner, tilgængelig via knappen i øverste højre hjørne, er der tilføjet et element til at vise en sidepanel med faner fra browsere åbnet på andre enheder og tilknyttet den aktuelle konto i Mozilla.

- Antallet af websteder, der understøtter funktionen til automatisk fortsættelse af videoafspilning i et flydende vindue (billede i billede) efter skift fra fanen, hvor videoen vises, til en anden fane, er blevet udvidet.
- Ved information om tiden på serveren, er der implementeret en justering af værdien af attributten "expire" under hensyntagen til forskellen mellem lokal tid og tid på serveren. Hvis tiden på det lokale system er indstillet til fremtiden, betragtes cookies stadig som gyldige i den periode. server.
- I versionerne til Windows-platformen er brugen af GPU til acceleration af API Canvas2D blevet inkluderet.
- API Fetch har fået tilføjet support for parameteren «keepalive», som forhindrer, at de forbindelser relateret til HTTP-anmodningen afsluttes, når siden lukkes eller der skiftes til en anden side. Dette muliggør brugen af fetch() til at sende analytics i slutningen af sessionen, selvom siden allerede er lukket.
- Brug af API Permissions er nu tilladt i konteksten af Web Workers. Support for egenskaben WorkerNavigator.permissions er tilføjet.
- I elementerne
- På samme måde som for pop-up vinduer (popover) sendes hændelserne «beforetoggle» for elementer
- I underklassen Uint8Array er der tilføjet metoderne Uint8Array.fromBase64(), Uint8Array.prototype.toBase64(), Uint8Array.prototype.setFromBase64(), Uint8Array.fromHex(), Uint8Array.prototype.toHex() og Uint8Array.prototype.setFromHex() til kodning i hexadecimalt format og til Base64, samt omvendt.
- I API WebCodecs er der tilføjet interface'erne ImageDecoder, ImageTrackList og ImageTrack til dekodning af billeder.
- Der er tilføjet eksperimentel support for at sætte attributten «contenteditable» til værdien «plaintext-only», som tillader brug af kun ren tekst i redigeringsformer (ved indsættelse af formateret tekst renses det automatisk). For at aktivere denne support i about:config skal indstillingen «dom.element.contenteditable.plaintext-only.enabled» aktiveres.
- Der er tilføjet eksperimentel support for CSS pseudo-klassen «:has-slotted», der anvendes til at bestemme stilen af elementer inden for , hvis indhold tilføjes til elementet ved rendering af web-komponenten. For at aktivere denne support i about:config skal indstillingen «layout.css.has-slotted-selector.enabled» aktiveres.
- I Firefox versionen til Android-platformen for enheder med store skærme er desktop-tilstand som standard aktiveret (adfærd kan ændres i sektionen «Site settings»). Når tekst kopieres til udklipsholderen fra en side i privat browsingsession, opfattes det nu kopierede indhold som indeholdende følsomme data (brugeren præsenteres for en advarselsmeddelelse).
Udover nye funktioner og fejlrettelser i Firefox 133 er 18 sårbarheder blevet lukket. 3 sårbarheder er markeret som kritiske. 4 sårbarheder skyldes problemer med hukommelsen, såsom buffer overflow og adgang til allerede frigivne hukommelsesområder. Potentielt kan disse problemer føre til eksekvering af en ondsindet kode ved åbning af spesifikt tilrettelagte sider.
I den beta-testede version af Firefox 134 er der i udgaverne til Linux-platformen blevet tilføjet support for yderligere berøringsgester på touchpad'en (f.eks. to-finger berøring for at sætte inert rullning på pause). På Windows-platformen er der tilføjet støtte for værktøjer til hardwaredekodning af video i HEVC (H.265) format.
Kilde: opennet.ru
