Firefox 134 er blevet udgivet, og opdateringer til tidligere versioner med langvarig support — 115.19.0 og 128.6.0 er blevet dannet. Firefox 135 er gået ind i beta-testfase, og udgivelsen er planlagt til den 4. februar.
De vigtigste nyheder i Firefox 134:
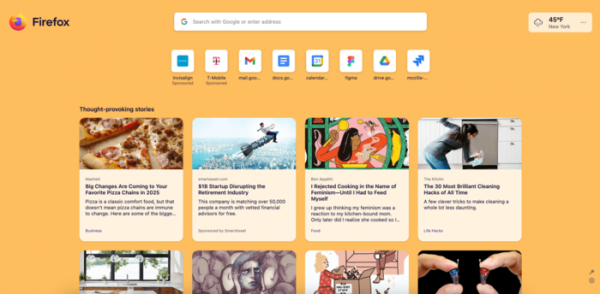
- En ny sidevisning ved åbning af en ny fane er blevet tilbudt til nogle brugere. Den nye version er kendetegnet ved en søgefelt, et widget med vejrudsigten og en liste over anbefalede sider. De mest besøgte og fastgjorte websteder vises ikke som et gitter, men i en enkelt række. Antallet af kolonner med indhold vælges afhængigt af vinduets bredde, hvilket gør det muligt effektivt at udnytte hele den tilgængelige skærmplads. Denne nye visning er kun aktiveret for brugere fra USA og Canada. For at aktivere den i andre lande kan man indtaste "newtab" på siden about:config og tilføje sin landskode i felterne med værdien "US, CA".

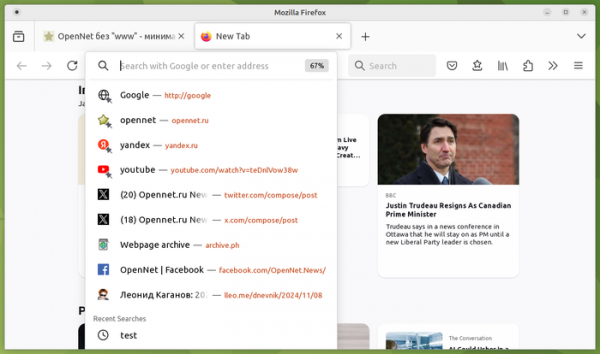
I den dropdown-menu, der vises, når fokus flyttes til den tomme adressefelt, vises ikke kun et udvalg af anbefalede og tidligere besøgte sider, men også en liste over nyligt udførte søgninger, hvilket gør det muligt hurtigt at korrigere eller gentage dem i en anden søgemaskine. I dropdown-menuen er der også knapper til at udføre yderligere handlinger, såsom at printe siden eller skifte til en anden fane.

- For Linux-platformen er der implementeret støtte til ekstra bevægelser på touchpad'en (for eksempel, berøring med to fingre for at stoppe inaktiv rullefunktion).
- For Windows-platformen er der tilføjet støtte til hardwareafkodningsværktøjer for videoer i HEVC-format (H.265).
- I Tyskland, Østrig, Belgien, Italien, Holland, Spanien, Sverige og Schweiz er det nu muligt at bruge metasesøgemaskinen Ecosia, som arbejder for naturbeskyttelse og bruger det meste af overskuddet på træplantning. Til strømforsyning servere benytter selskabet vedvarende energikilder. Søgeresultaterne genereres ved at henvise til søgemaskinerne Bing og Google.
- Der er sikret mere præcis overholdelse af specifikationen ved bestemmelse af brugerens aktiveringsstatus. Aktivering signalerer starten på brugerens interaktion med siden, såsom musens bevægelse, knaptryk eller menuåbning. Efter aktivering bliver nogle Web API'er tilgængelige, for eksempel blokeres visningen af popup-dialoger før aktivering. De ændringer, der foreslås i den nye version af aktiveringsbetingelserne, gør blokeringen af popup-dialoger mindre striks og reducerer antallet af falske advarsler om blokering.
- For elementer med absolut positionering (hvor egenskaben 'position: absolute' er indstillet) er anvendelse af CSS-egenskaberne align-self, justify-self og place-self tilladt.
- I JavaScript er der tilføjet støtte til metoden RegExp.escape(), der er beregnet til at escape tegn i en streng, der anvendes til opbygning af regulære udtryk. Strenge, der er escappet på denne måde, kan sikkert anvendes som skabelon i konstruktøren RegExp().
- Der er tilføjet metoden Promise.try(), som muliggør konvertering af resultatet fra enhver callback-kald til en Promise for at forenkle fejlhåndtering ved udførelse af funktioner, både asynkront og synkront.
- I WebRTC er der tilføjet støtte til codec VP8 til Simulcast-video ved streaming af indhold fra vinduer eller hele skærmen.
- Der er tilføjet forsøgsvis støtte til HTML-attributten autocorrect og JavaScript-egenskaben HTMLElement.autocorrect, der inkluderer automatisk korrektion af tekst indtastet i input-elementer såsom '' og '